
 Ing. Calogero Bono
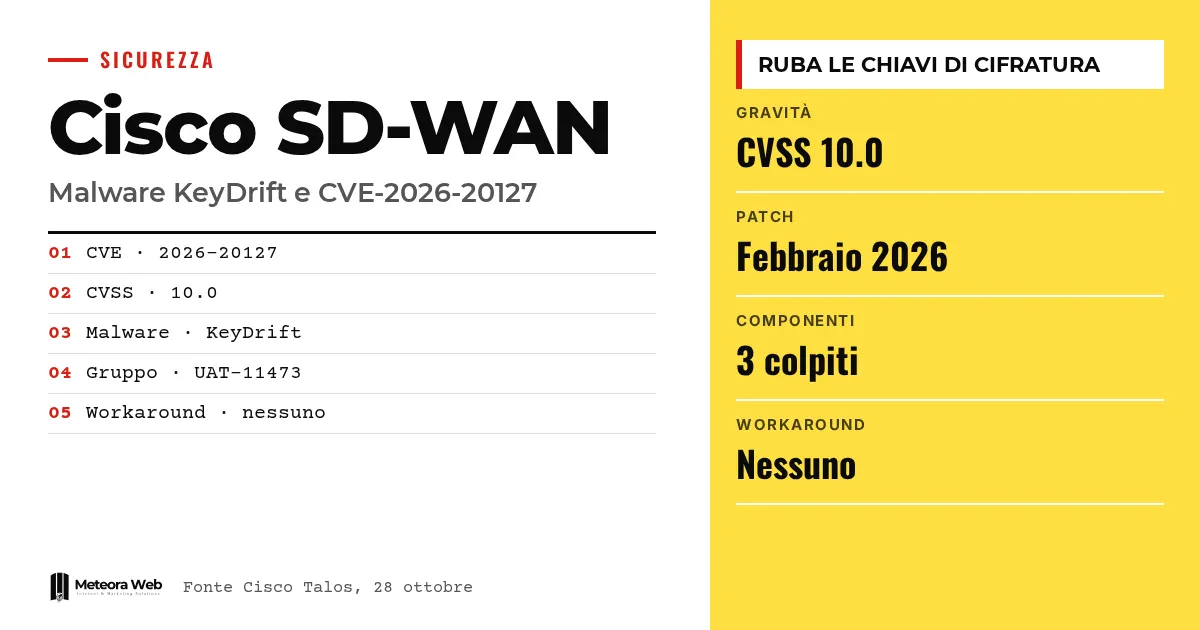
Cisco Talos ने 28 अक्टूबर को KeyDrift पर एक विश्लेषण प्रकाशित किया है, जो एक ऐसा मैलवेयर है जिसे Cisco Catalyst SD-WAN के कंट्रोलर के अंदर चलने के लिए बनाया गया है। हमलावर CVE-2026-20127 का फायदा उठाकर घुसते हैं, यह ऑथेंटिकेशन बायपास की खामी है जिसका CVSS स्कोर 10.0 है और जिसे Cisco ने फरवरी में ठीक कर दिया था। इस मैलवेयर का मकसद किसी संगठन की अलग-अलग साइटों के बीच ट्रैफिक को एन्क्रिप्ट करने वाली कुंजियों को कॉपी करना है। जो लोग भौगोलिक रूप से फैले कॉर्पोरेट नेटवर्क चलाते हैं, उनके लिए यह मायने रखता है, क्योंकि निशाने पर नेटवर्क का दिमाग है, कोई एक राउटर नहीं।
तथ्यों पर जाने से पहले कुछ शब्द समझ लें। SD-WAN सॉफ्टवेयर से प्रबंधित एक भौगोलिक नेटवर्क है, जो साइटों और शाखाओं को जोड़ता है। कंट्रोलर (पहले vSmart कहलाता था) नियम और कुंजियाँ बाँटता है, Manager (vManage) पूरे सिस्टम का प्रशासन करता है, और Validator (vBond) उपकरणों की पहचान प्रमाणित करता है। NETCONF नेटवर्क उपकरणों की कॉन्फ़िगरेशन बदलने के लिए एक प्रोटोकॉल है। APT एक उन्नत और लगातार बने रहने वाला हमलावर समूह है, जो अक्सर किसी देश से जुड़ा होता है। ऑथेंटिकेशन बायपास का मतलब है कि बिना कोई पासवर्ड जाने अंदर घुसा जा सकता है।
CVE-2026-20127 के साथ क्या हुआ
Cisco की आधिकारिक सलाह के अनुसार समस्या घटकों के बीच ऑथेंटिकेशन में है, जो ठीक से काम नहीं करता। कोई रिमोट और बिना ऑथेंटिकेशन वाला हमलावर सोच-समझकर बनाए गए अनुरोध भेजकर एडमिनिस्ट्रेटिव विशेषाधिकार हासिल कर सकता है। कंट्रोलर पर वह उच्च विशेषाधिकार वाले आंतरिक उपयोगकर्ता के रूप में पहुँच सकता है, लेकिन root के रूप में नहीं। वहाँ से वह NETCONF तक पहुँचता है और पूरे SD-WAN नेटवर्क की कॉन्फ़िगरेशन बदल सकता है।
यह खामी Controller, Manager और Validator, तीनों को प्रभावित करती है, चाहे कॉन्फ़िगरेशन कैसी भी हो। इसमें on-premise इंस्टॉलेशन और Cisco द्वारा होस्ट किए गए क्लाउड दोनों शामिल हैं, जिनमें Cisco द्वारा प्रबंधित और FedRAMP वातावरण भी आते हैं। The Hacker News के अनुसार Cisco ने 16 जून को Validator को सलाह में जोड़ा और कहा कि उसे सीमित स्तर पर इसके दुरुपयोग की जानकारी है। इस खामी का पैच ही एकमात्र समाधान है, कोई वैकल्पिक उपाय मौजूद नहीं है।
कंट्रोलर के अंदर KeyDrift कैसे काम करता है?
पारंपरिक कुंजी-विनिमय तंत्र में हर राउटर समय-समय पर अपने ट्रैफिक के लिए AES कुंजी बनाता है और उसे कंट्रोलर को भेजता है। कंट्रोलर उसे बाकी राउटरों तक पहुँचाता है। vdaemon नाम की एक प्रक्रिया उन एन्क्रिप्टेड कंट्रोल कनेक्शन को संभालती है जो ये कुंजियाँ ले जाते हैं।
PolyFlame और LittleFilch
KeyDrift के दो मुख्य घटक हैं। PolyFlame वैध vdaemon प्रक्रियाओं के भीतर मेमोरी में चलता है। यह TinyShell शैली के बैकडोर की तरह बर्ताव कर सकता है, कमांड चला सकता है और फाइलें पढ़ या लिख सकता है, या कमांड सर्वर और दूसरी मशीनों के बीच रिले का काम कर सकता है। विश्लेषित नमूनों के कोड में कोई सर्वर पता लिखा हुआ नहीं मिला।
LittleFilch vdaemon से जुड़कर डिक्रिप्शन के बाद कंट्रोल संदेश पढ़ता है। पहले से तय किए गए एज राउटरों की सूची के लिए यह IP पते और 32 बाइट का एक क्षेत्र निकालता है, जिसे Talos IPsec टनलों की AES-256 कुंजी सामग्री मानता है। यह सब RSA से एन्क्रिप्ट होकर /var/tmp/vdaemon.bin में लिखा जाता है और एक सेटिंग फाइल में दिए गए पते पर UDP के जरिए भेजा जा सकता है। उसके बाद वह सेटिंग फाइल मिटा दी जाती है।
यह कैसे इंस्टॉल होता है
Talos के अनुसार KeyDrift मुख्य रूप से संशोधित runit स्क्रिप्ट के जरिए आता है, जिन्हें Cisco उपकरण सेवाएँ शुरू करने के लिए इस्तेमाल करते हैं। SSH सेवा की स्क्रिप्ट conf_sshd नाम का लोडर चलाती है, और rsshd नाम का एक टूल PolyFlame को vdaemon प्रक्रियाओं में इंजेक्ट करता है। किसी समझौता किए गए Validator पर एक नकली aaamgr सेवा मिलती है। हमलावर टाइमस्टैम्पिंग का भी सहारा लेते हैं, यानी मौजूदा फाइलों की तारीखें और परमिशन अपनी फाइलों पर कॉपी कर देते हैं।
कौन से वर्शन सुरक्षित हैं?
Cisco हर लाइन के लिए पहला सुधारा हुआ रिलीज़ बताता है। जो लाइनें मेंटेनेंस से बाहर हो चुकी हैं, उनकी सूची The Hacker News की रिपोर्ट से ली गई है।
- 20.9 से पहले के वर्शन - किसी सुधारे हुए रिलीज़ पर माइग्रेट करें।
- 20.9 - 20.9.8.2।
- 20.11 - 20.12.6.1।
- 20.12 - 20.12.5.3 या 20.12.6.1।
- 20.13, 20.14 और 20.15 - 20.15.4.2।
- 20.16 और 20.18 - 20.18.2.1।
20.9 से पहले के रिलीज़ तथा 20.11, 20.13, 20.14 और 20.16 लाइनों का सॉफ्टवेयर मेंटेनेंस समाप्त हो चुका है। इन्हें इस्तेमाल करने वालों को किसी समर्थित वर्शन पर जाना होगा।
तब तक, जो लोग on-premise इंस्टॉलेशन चलाते हैं, वे ACL, फायरवॉल नियमों या सिक्योरिटी ग्रुप के जरिए पोर्ट 22 और 830 को सीमित कर सकते हैं, और केवल कंट्रोलरों व ज़रूरी होस्ट्स के ज्ञात IP को अनुमति दे सकते हैं। Cisco का दावा है कि यह उपाय एक टेस्ट वातावरण में काम कर गया, लेकिन वह अपने नेटवर्क में इसकी जाँच करने की सलाह देता है। Cisco द्वारा होस्ट किए गए क्लाउड में ये सुरक्षा उपाय पहले से सक्रिय हैं।
इन हमलों के पीछे कौन है?
Talos KeyDrift को UAT-11473 समूह से जोड़ता है, जिसने अंतरिक्ष और सैटेलाइट सेवाओं, रक्षा और एयरोस्पेस तकनीक तथा सार्वजनिक नीति पर शोध करने वाले केंद्रों को निशाना बनाया है। BleepingComputer के अनुसार यह समूह Silent Train नाम के गुप्त एक्सेस नेटवर्क से मेल खाता प्रतीत होता है, जो Volt Typhoon से जुड़ा माना जाता है, लेकिन Talos पक्का संबंध स्थापित नहीं करता।
The Hacker News के अनुसार यह मेल बुनियादी ढाँचे के स्तर पर है। Silent Train वह नाम है जो Lumen की Black Lotus Labs एक ऐसे समझौता किए गए उपकरणों के नेटवर्क के लिए इस्तेमाल करती है, जिनमें छोटे दफ्तरों, घरेलू और IoT उपकरण शामिल हैं। Lumen का कहना है कि Volt Typhoon इसे अपनी गतिविधियाँ छिपाने के लिए इस्तेमाल करता था और 2025 के अंत में ही CVE-2026-20127 का फायदा उठा रहा था, यानी फरवरी के खुलासे के बाद भी। हालाँकि Lumen इस गतिविधि को KeyDrift से नहीं जोड़ता।
ध्यान रखने योग्य सीमाएँ
कई बातें अभी खुली हैं। Talos पिछले हमलों का वर्णन करता है, लेकिन यह नहीं बताता कि वे कब हुए या क्या कोई कुंजी वास्तव में भेजी गई थी। वह सेटिंग फाइल नहीं मिली है जिसमें गंतव्य पता था। रिपोर्ट में फाइलों के हैश, IP पते या शिकार के लिए उपयोगी डोमेन शामिल नहीं हैं।
फरवरी में बताए गए UAT-8616 के साथ UAT-11473 का संबंध साफ नहीं है। यह भी स्पष्ट नहीं कि अपडेट पहले से समझौता किए गए उपकरण से KeyDrift हटा देता है या नहीं, और क्या कुंजियों को बदलना ज़रूरी है। पोर्ट बंद करने से पहले से मौजूद मैलवेयर भी नहीं हटता। Cisco चेतावनी देता है कि अपडेट से पहले सक्रिय समझौते मौजूद हो सकते हैं।
डिजिटल काम करने वालों के लिए क्या बदलता है
अगर आपकी कंपनी या आपके ग्राहक Catalyst SD-WAN इस्तेमाल करते हैं, तो अपडेट अकेला कदम काफी नहीं है। यह भी जाँचना ज़रूरी है कि कोई पहले से अंदर तो नहीं घुसा। Cisco सुझाता है कि /var/log/auth.log पढ़ें और vmanage-admin के लिए अज्ञात IP से आई Accepted publickey प्रविष्टियाँ खोजें, फिर उन्हें Manager में दिखने वाले System IP से मिलाएँ।
लॉग में हर पीयरिंग इवेंट को हाथ से जाँचना चाहिए। समय को मेंटेनेंस विंडो से मिलाएँ, सार्वजनिक IP को इन्वेंटरी से, पीयर के System IP को और पीयर के प्रकार को भी। Cisco TAC के पास केस खोलने से पहले हर कंट्रोल घटक पर request admin-tech कमांड चलाएँ।
जो लोग सर्वर विकसित और संचालित करते हैं, उनके लिए एक बड़ा सबक भी है। एन्क्रिप्शन कुंजियाँ पासवर्ड जितनी ही बड़ा निशाना हैं, और जो सिस्टम इन्हें बाँटता है, उसे अलग रखकर लगातार निगरानी में रखना चाहिए। अगर आप सिद्धांत दोबारा समझना चाहते हैं, तो हमारी गाइड एंड-टू-एंड एन्क्रिप्शन के लिए Signal प्रोटोकॉल देखें। सुरक्षा अपडेट के साथ होस्टिंग और मैनेज्ड सर्वर से पैच का मामला उन पर चला जाता है जो उन्हें संभालते हैं, लेकिन हर मामले में इसकी जाँच ज़रूरी है।
हमारी राय
हमारे लिए सबसे गंभीर बात मैलवेयर नहीं, बल्कि समय है। Cisco Talos के अनुसार शोषण कम से कम 2023 से चल रहा है, और Lumen फरवरी के बाद भी जारी गतिविधि की बात करता है। पैच जारी होना मामला बंद नहीं करता, अगर किसी ने महीनों तक एडमिनिस्ट्रेटिव पहुँच रखी हो। कई संगठन अपडेट को ही काम का अंत मान लेते हैं, जबकि यहाँ ऐसा नहीं है।
समझौता मिलने के बाद क्या करना है, इस पर दी गई जानकारी भी हमें कमज़ोर लगती है। सलाह सामान्य है और कुंजियाँ बदलने पर कोई साफ जवाब नहीं है। भारत और इटली की छोटी कंपनियों के लिए, जो अक्सर लॉग देखे बिना किसी नेटवर्क प्रदाता पर भरोसा करती हैं, यह एक वास्तविक समस्या है। छोटे व्यवसायों के लिए इसी तरह के जोखिम पर हमने अपने लेख स्वचालित आक्रामक सुरक्षा का छोटे व्यवसायों के लिए क्या मतलब है में चर्चा की थी। अपने प्रदाता से लिखित जवाब माँगें, आश्वासन नहीं।
अक्सर पूछे जाने वाले सवाल
CVE-2026-20127 क्या है?
यह Cisco Catalyst SD-WAN में ऑथेंटिकेशन बायपास की खामी है, जिसका CVSS स्कोर 10.0 है। इससे कोई रिमोट और बिना ऑथेंटिकेशन वाला हमलावर एडमिनिस्ट्रेटिव विशेषाधिकार हासिल कर सकता है। Cisco ने इसे फरवरी में ठीक कर दिया था।
KeyDrift क्या है?
यह Cisco Talos द्वारा वर्णित एक मैलवेयर फ्रेमवर्क है, जिसे SD-WAN कंट्रोलरों के लिए बनाया गया है। इसका काम लगातार पहुँच बनाए रखना, कंट्रोल ट्रैफिक को इंटरसेप्ट करना और एन्क्रिप्शन कुंजियाँ कॉपी करना है। इसके दो घटक हैं, PolyFlame और LittleFilch।
क्या अपडेट का कोई विकल्प है?
नहीं। Cisco कहता है कि कोई वर्कअराउंड मौजूद नहीं है। on-premise इंस्टॉलेशन के लिए एक अस्थायी उपाय है, यानी पोर्ट 22 और 830 को ज्ञात IP तक सीमित करना, लेकिन यह पैच की जगह नहीं ले सकता।
मुझे कैसे पता चलेगा कि मैं प्रभावित हूँ?
/var/log/auth.log में vmanage-admin के लिए अज्ञात IP से आई Accepted publickey प्रविष्टियाँ खोजें। उन्हें Manager के System IP से मिलाएँ और हर पीयरिंग इवेंट की जाँच करें। अगर संकेत मिलें, तो request admin-tech चलाने के बाद Cisco TAC पर केस खोलें।
क्या Cisco द्वारा होस्ट किया गया क्लाउड सुरक्षित है?
पूरी तरह नहीं। होस्ट किए गए क्लाउड इंस्टॉलेशन भी इस खामी से प्रभावित हैं। लेकिन Cisco का कहना है कि इनके लिए पोर्ट सुरक्षा उपाय पहले से सक्रिय हैं।
अपने SD-WAN नेटवर्क पर आने वाले महीनों में क्या जाँचें
आने वाले महीनों में Talos के समझौता संकेतकों और प्रभावित उपकरणों की सफाई पर अपडेट पर नज़र रखना उपयोगी होगा। तीन व्यावहारिक कदम।
- अपना रिलीज़ जाँचें और Cisco की तालिका से किसी सुधारे हुए, अभी समर्थित वर्शन पर जाएँ।
- ऑथेंटिकेशन लॉग और Talos द्वारा बताई फाइलों में पुराने निशान खोजें, और TAC के लिए admin-tech फाइलें सहेजकर रखें।
- पोर्ट 22 और 830 को ज्ञात IP तक सीमित करें और अपने प्रदाता से पूछें कि क्या कुंजियाँ बदलने की योजना बनी है। बाहरी सहायता के लिए Meteora Web एजेंसी की सेवाएँ देखें।



