
 Ing. Calogero Bono
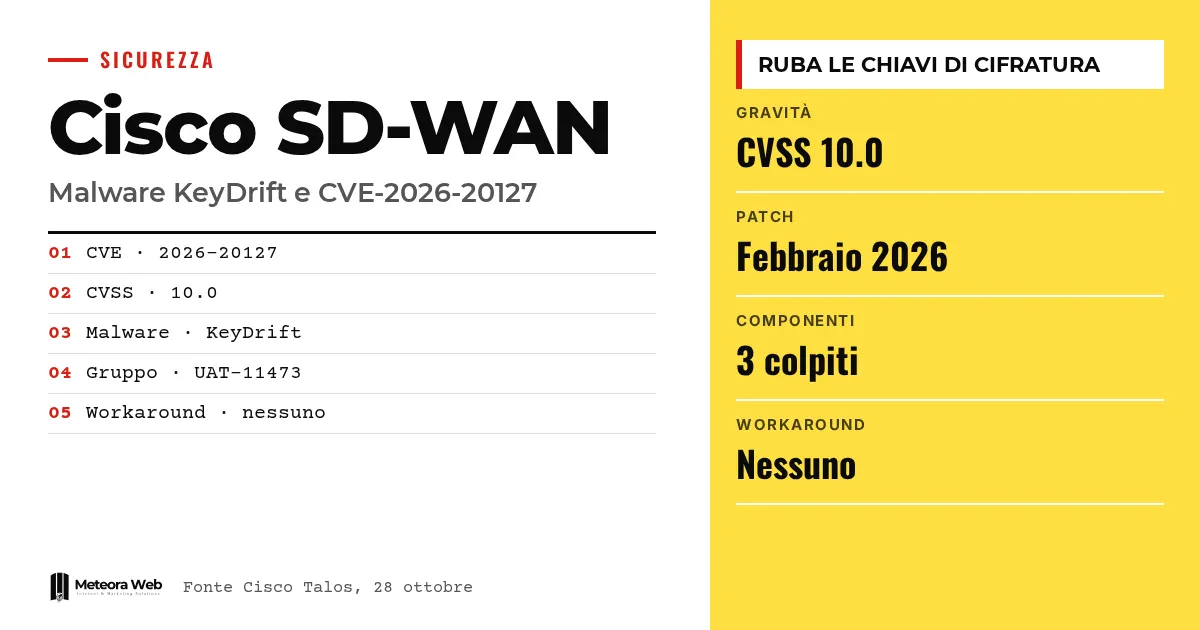
Cisco Talos, 28 Ekim'de Cisco Catalyst SD-WAN kontrolcülerinin içinde çalışacak şekilde tasarlanmış bir kötü amaçlı yazılım olan KeyDrift hakkında bir analiz yayımladı. Saldırganlar, CVSS puanı 10.0 olan ve Cisco'nun şubat ayında düzelttiği bir kimlik doğrulama atlatma açığı olan CVE-2026-20127'yi kullanarak içeri giriyor. Kötü amaçlı yazılımın amacı, bir kuruluşun şubeleri arasındaki trafiği şifreleyen anahtarları kopyalamak. Coğrafi olarak dağılmış kurumsal ağları yöneten herkes için önemli, çünkü hedef tek bir yönlendirici değil, ağın beynidir.
Olaylara girmeden önce birkaç terim. SD-WAN, şubeleri ve yan ofisleri birbirine bağlayan, yazılımla yönetilen coğrafi bir ağdır. Kontrolcü (eskiden vSmart) kuralları ve anahtarları dağıtır, Yönetici (vManage) her şeyi yönetir, Doğrulayıcı (vBond) cihazların kimliğini doğrular. NETCONF, ağ cihazlarının yapılandırmasını değiştirmek için kullanılan bir protokoldür. APT, genellikle bir devletle bağlantılı, gelişmiş ve kalıcı bir saldırgan grubudur. Kimlik doğrulama atlatma ise hiçbir parolayı bilmeden içeri girmek anlamına gelir.
CVE-2026-20127 ile ne oldu
Cisco'nun resmi duyurusuna göre sorun, bileşenler arasındaki kimlik doğrulamanın olması gerektiği gibi çalışmamasından kaynaklanıyor. Kimliği doğrulanmamış uzak bir saldırgan, özel hazırlanmış istekler göndererek yönetici ayrıcalıklarını elde edebiliyor. Bir Kontrolcüde yüksek ayrıcalıklı bir dahili kullanıcı olarak erişebiliyor, ama root olarak değil. Oradan NETCONF'a ulaşıp tüm SD-WAN ağının yapılandırmasını değiştirebiliyor.
Açık Kontrolcü, Yönetici ve Doğrulayıcı'yı, yapılandırmadan bağımsız olarak etkiliyor. Şirket içi kurulumlar ile Cisco'nun barındırdığı bulut ortamları da etkileniyor. Bunların arasında Cisco'nun yönettikleri ve FedRAMP ortamı da var. The Hacker News'a göre Cisco, Doğrulayıcı'yı 16 Haziran'da duyuruya ekledi ve sınırlı sayıda istismar olduğunu bildiğini belirtiyor. Yama dışında bir geçici çözüm bulunmuyor.
KeyDrift kontrolcünün içinde nasıl çalışıyor?
Geleneksel anahtar değişim mekanizmasında her yönlendirici, kendi trafiği için periyodik olarak bir AES anahtarı üretir ve bunu Kontrolcüye gönderir. Kontrolcü de bu anahtarı diğer yönlendiricilere iletir. vdaemon adlı bir süreç, bu anahtarları taşıyan şifreli kontrol bağlantılarını yönetir.
PolyFlame ve LittleFilch
KeyDrift'in iki ana bileşeni var. PolyFlame, meşru vdaemon süreçlerinin belleğinde çalışır. TinyShell tarzı bir arka kapı gibi davranabilir, komut çalıştırabilir, dosyaları okuyup yazabilir ya da komuta kontrol sunucusu ile diğer makineler arasında aracı olabilir. İncelenen örneklerde kodun içinde yazılı bir sunucu adresi bulunmuyor.
LittleFilch, vdaemon'a bağlanır ve şifre çözümlemesinden sonra kontrol mesajlarını okur. Önceden belirlenmiş bir kenar yönlendirici listesi için IP adreslerini ve 32 baytlık bir alanı çıkarır. Talos, bu alanın IPsec tünelleri için AES-256 anahtar materyali olduğunu düşünüyor. Her şeyi RSA ile şifreler, /var/tmp/vdaemon.bin dosyasına yazar ve bir ayar dosyasından okunan bir adrese UDP ile gönderebilir. Bu adres kullanıldıktan sonra silinir.
Nasıl kuruluyor
Talos'a göre KeyDrift, özellikle cihazların hizmetleri başlatmak için kullandığı değiştirilmiş runit betikleri üzerinden yerleşiyor. SSH hizmetinin betiği conf_sshd adlı bir yükleyiciyi başlatıyor ve rsshd adlı bir araç PolyFlame'i vdaemon süreçlerine enjekte ediyor. Ele geçirilmiş bir Doğrulayıcıda ise sahte bir aaamgr hizmeti beliriyor. Saldırganlar ayrıca timestomping kullanıyor, yani mevcut dosyaların tarih ve izinlerini kendi dosyalarına kopyalıyor.
Hangi sürümler düzeltilmiş?
Cisco, her hat için ilk düzeltilmiş sürümü belirtiyor. Bakım süresi dolmuş hatların listesi The Hacker News'in aktardığı şekilde.
- 20.9 öncesi - düzeltilmiş bir sürüme geçin.
- 20.9 - 20.9.8.2.
- 20.11 - 20.12.6.1.
- 20.12 - 20.12.5.3 veya 20.12.6.1.
- 20.13, 20.14 ve 20.15 - 20.15.4.2.
- 20.16 ve 20.18 - 20.18.2.1.
20.9 öncesi sürümler ile 20.11, 20.13, 20.14 ve 20.16 hatları yazılım bakım süresinin sonuna ulaştı. Bunları kullananların desteklenen bir sürüme geçmesi gerekiyor.
Güncelleme yapılana kadar şirket içi kurulum yöneticileri, 22 ve 830 numaralı portları ACL, güvenlik duvarı kuralları veya güvenlik grupları ile sınırlayıp yalnızca bilinen kontrolcü IP'lerine ve gerekli sunuculara izin verebilir. Cisco, bu önlemin bir test ortamında işe yaradığını söylüyor, ama kendi ağında doğrulanmasını öneriyor. Cisco'nun barındırdığı bulutlarda bu korumalar zaten aktif.
Saldırıların arkasında kim var?
Talos, KeyDrift'i uzay ve uydu hizmetlerini, savunma ve havacılık teknolojisini ve kamu politikaları araştırma merkezlerini hedef alan UAT-11473 grubuna bağlıyor. BleepingComputer'a göre grup, Volt Typhoon ile bağlantılı olan ve Silent Train adı verilen gizli erişim ağıyla örtüşüyor gibi görünüyor. Ancak Talos kesin bir bağlantı kurmuyor.
The Hacker News'e göre örtüşme altyapıyla ilgili. Silent Train, Lumen'in Black Lotus Labs biriminin küçük ofis, ev ve IoT cihazlarını da içeren ele geçirilmiş cihaz ağına verdiği ad. Lumen, Volt Typhoon'un bu ağı faaliyetlerini gizlemek için kullandığını ve CVE-2026-20127'yi 2025 sonundan itibaren, şubat ayındaki açıklamadan sonra bile istismar ettiğini savunuyor. Ancak Lumen bu faaliyeti KeyDrift ile ilişkilendirmiyor.
Bilmen gereken sınırlamalar
Birçok konu hâlâ açık. Talos geçmiş saldırıları tanımlıyor, ama ne zaman gerçekleştiklerini ve herhangi bir anahtarın gerçekten gönderilip gönderilmediğini söylemiyor. Hedef adresi içeren ayar dosyası kurtarılamadı. Rapor, avlanma için kullanılabilecek dosya karmaları, IP adresleri veya alan adları içermiyor.
UAT-11473'ün şubat ayında adı geçen UAT-8616 ile nasıl ilişkili olduğu belli değil. Güncellemenin, zaten ele geçirilmiş bir cihazdan KeyDrift'i kaldırıp kaldırmadığı, anahtarların değiştirilmesi gerekip gerekmediği de net değil. Ayrıca portları kapatmak, halihazırda var olan bir kötü amaçlı yazılımı silmiyor. Cisco, bir güncellemeden önce hâlâ aktif ihlallerin olabileceği konusunda uyarıyor.
Dijital alanda çalışanlar için ne değişiyor
Şirketin veya müşterilerin Catalyst SD-WAN kullanıyorsa, güncelleme tek başına yeterli değil. Birinin daha önce içeri girip girmediğini de kontrol etmek gerekiyor. Cisco, /var/log/auth.log dosyasını okumanı ve bilinmeyen IP adreslerinden vmanage-admin için Accepted publickey kayıtlarını aramanı öneriyor. Bulunan IP'leri Yönetici'de görünen System IP adresleriyle karşılaştırmak gerekiyor.
Günlüklerdeki her eşleme olayı elle doğrulanmalı. Saat, bakım pencereleriyle, genel IP envanterle, eşin sistem IP'si ve eş türüyle karşılaştırılmalı. Cisco TAC'a bir talep açmadan önce her kontrol bileşeninde request admin-tech komutunu çalıştır.
Sunucu geliştirenler ve yönetenler için daha geniş bir ders var. Şifreleme anahtarları en az parolalar kadar hedef, ve bunları dağıtan bir sistem izole edilip izlenmeli. Temel ilkeleri gözden geçirmek istersen, Signal protokolü ile uçtan uca şifreleme rehberimize bakabilirsin. Güvenlik güncellemeleri sunan barındırma ve yönetilen sunucularda yama konusu yönetici tarafına kayıyor, ama her durumda ayrı ayrı doğrulanmalı.
Bizim değerlendirmemiz
Bize göre en ciddi nokta kötü amaçlı yazılım değil, zaman. Cisco Talos'a göre istismar en az 2023'e uzanıyor ve Lumen, şubattan sonra da faaliyetin sürdüğünü söylüyor. Yayımlanan bir yama, birisi aylarca yönetici erişimine sahip olduysa meseleyi kapatmıyor. Birçok kuruluş güncellemeyi işin bittiği anlamına geliyor, oysa burada durum böyle değil.
Sonrası için yapılan iletişim de bizi tatmin etmiyor. Bir ihlal bulunursa ne yapılacağına dair yönergeler genel kalıyor ve anahtarların nasıl değiştirileceği konusunda net bir cevap yok. Logları görmeden bir ağ sağlayıcısına güvenen İtalyan küçük işletmeler için bu gerçek bir sorun. KOBİ'lere yönelik aynı risk senaryosunu, otomatikleştirilmiş saldırgan güvenliğin İtalyan KOBİ'ler için ne anlama geldiğini anlattığımız yazıda ele almıştık. Tedarikçinden sözlü bir güvence değil, yazılı bir cevap iste.
Sık sorulan sorular
CVE-2026-20127 nedir?
Cisco Catalyst SD-WAN'da, CVSS puanı 10.0 olan bir kimlik doğrulama atlatma açığıdır. Kimliği doğrulanmamış uzak bir saldırganın yönetici ayrıcalıkları elde etmesine izin verir. Cisco bunu şubat ayında düzeltti.
KeyDrift nedir?
Cisco Talos tarafından tanımlanan, SD-WAN kontrolcüleri için tasarlanmış bir kötü amaçlı yazılım çerçevesidir. Kalıcı erişimi sürdürmeye, kontrol trafiğini ele geçirmeye ve şifreleme anahtarlarını kopyalamaya yarar. PolyFlame ve LittleFilch adında iki bileşeni var.
Güncellemenin bir alternatifi var mı?
Hayır. Cisco, geçici bir çözüm olmadığını belirtiyor. Şirket içi kurulumlar için 22 ve 830 numaralı portları bilinen IP adreslerine sınırlamak geçici bir önlem olarak mevcut, ama yamanın yerini tutmuyor.
Ele geçirildiğimi nasıl anlarım?
/var/log/auth.log dosyasında bilinmeyen IP adreslerinden vmanage-admin için Accepted publickey kayıtlarını ara. Bunları Yönetici'deki System IP adresleriyle karşılaştır ve her eşleme olayını doğrula. Belirtiler bulursan, request admin-tech komutunu çalıştırdıktan sonra Cisco TAC'a talep aç.
Cisco'nun barındırdığı bulut güvende mi?
Tam olarak değil. Barındırılan bulut kurulumları da etkilenen ortamlar arasında. Ancak Cisco, bu ortamlarda port korumalarının zaten aktif olduğunu söylüyor.
SD-WAN ağında önümüzdeki aylarda neyi kontrol etmelisin
Önümüzdeki aylarda Talos'un saldırı göstergeleri ve etkilenen cihazların temizlenmesiyle ilgili güncellemelerini takip etmek iyi olur. Üç pratik adım var.
- Sürümünü kontrol et ve Cisco'nun tablosundan yola çıkarak düzeltilmiş ve hâlâ desteklenen bir sürüme geç.
- Kimlik doğrulama günlüklerinde ve Talos'un belirttiği dosyalarda önceki izleri ara, admin-tech dosyalarını TAC için sakla.
- 22 ve 830 numaralı portları bilinen IP adreslerine sınırla ve tedarikçine anahtarların değiştirilmesini planlayıp planlamadığını sor. Dış destek için Meteora Web ajansının hizmetlerine bakabilirsin.



