
 Ing. Calogero Bono
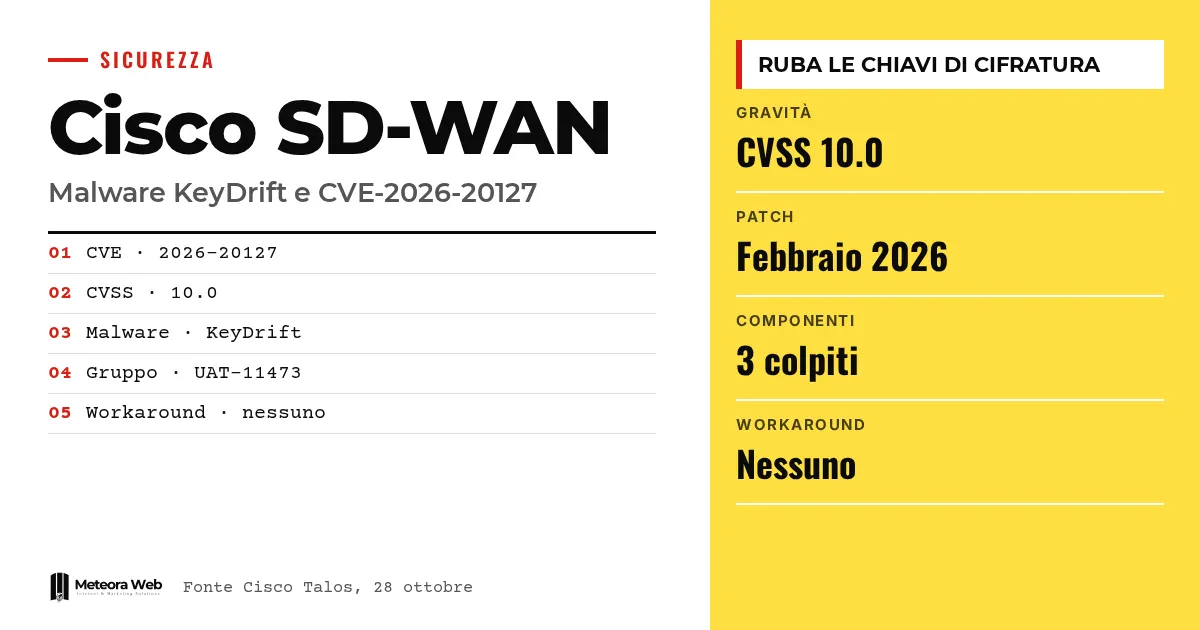
Cisco Talos ha pubblicato il 28 ottobre un'analisi su KeyDrift, un malware progettato per girare dentro i controller di Cisco Catalyst SD-WAN. Gli aggressori entrano sfruttando CVE-2026-20127, una falla di bypass dell'autenticazione con punteggio CVSS 10.0 che Cisco ha corretto a febbraio. Lo scopo del malware è copiare le chiavi che cifrano il traffico tra le sedi di un'organizzazione. Conta per chiunque gestisca reti aziendali geografiche, perché il punto colpito è il cervello della rete e non un singolo router.
Qualche termine, prima di entrare nei fatti. SD-WAN è una rete geografica gestita via software, che collega sedi e filiali. Il Controller (un tempo vSmart) distribuisce le regole e le chiavi, il Manager (vManage) amministra tutto, il Validator (vBond) autentica i dispositivi. NETCONF è un protocollo per modificare la configurazione di apparati di rete. Un APT è un gruppo di attaccanti avanzato e persistente, spesso legato a uno Stato. Il bypass dell'autenticazione permette di entrare senza conoscere alcuna password.
Cosa è successo con CVE-2026-20127
Secondo l'avviso ufficiale di Cisco, il problema sta nell'autenticazione tra i componenti, che non funziona come dovrebbe. Un attaccante remoto e non autenticato può inviare richieste costruite ad arte e ottenere privilegi amministrativi. Su un Controller può accedere come utente interno ad alto privilegio, ma non root. Da lì raggiunge NETCONF e può modificare la configurazione dell'intera rete SD-WAN.
La falla riguarda Controller, Manager e Validator, a prescindere dalla configurazione. Sono coinvolte le installazioni on-premise e i cloud ospitati da Cisco, compresi quelli gestiti da Cisco e l'ambiente FedRAMP. Secondo The Hacker News, Cisco ha aggiunto il Validator all'avviso il 16 giugno e dichiara di essere a conoscenza di sfruttamento limitato. Non esistono soluzioni alternative alla patch.
Come funziona KeyDrift dentro il controller?
Nel meccanismo tradizionale di scambio chiavi, ogni router genera periodicamente una chiave AES per il proprio traffico e la invia al Controller. Il Controller la gira agli altri router. Un processo chiamato vdaemon gestisce le connessioni di controllo cifrate che trasportano queste chiavi.
PolyFlame e LittleFilch
KeyDrift ha due componenti principali. PolyFlame gira in memoria dentro i processi vdaemon legittimi. Può comportarsi come una backdoor in stile TinyShell, eseguendo comandi e leggendo o scrivendo file, oppure fare da relay tra il server di comando e altre macchine. I campioni analizzati non contengono un indirizzo di server scritto nel codice.
LittleFilch si aggancia a vdaemon e legge i messaggi di controllo dopo la decifratura. Per un elenco prestabilito di router di bordo estrae gli indirizzi IP e un campo di 32 byte, che Talos ritiene sia materiale delle chiavi AES-256 dei tunnel IPsec. Cifra tutto con RSA, lo scrive in /var/tmp/vdaemon.bin e può inviarlo via UDP a un indirizzo letto da un file di impostazioni, cancellato dopo l'uso.
Come si installa
Secondo Talos, KeyDrift parte soprattutto tramite script runit modificati, quelli che i dispositivi Cisco usano per avviare i servizi. Lo script del servizio SSH avvia un loader chiamato conf_sshd, e uno strumento chiamato rsshd inietta PolyFlame nei processi vdaemon. Su un Validator compromesso compare invece un falso servizio aaamgr. Gli aggressori ricorrono anche al timestomping, cioè copiano date e permessi di file esistenti sui propri.
Quali versioni sono corrette?
Cisco indica la prima release corretta per ogni linea. Il conto delle linee fuori manutenzione è quello riportato da The Hacker News.
- Precedenti alla 20.9 - migrare a una release corretta.
- 20.9 - 20.9.8.2.
- 20.11 - 20.12.6.1.
- 20.12 - 20.12.5.3 oppure 20.12.6.1.
- 20.13, 20.14 e 20.15 - 20.15.4.2.
- 20.16 e 20.18 - 20.18.2.1.
Le release precedenti alla 20.9 e le linee 20.11, 20.13, 20.14 e 20.16 hanno raggiunto la fine della manutenzione software. Chi le usa deve passare a una versione supportata.
Nell'attesa, chi gestisce un'installazione on-premise può limitare le porte 22 e 830 con ACL, regole di firewall o security group, consentendo solo gli IP noti dei controller e degli host necessari. Cisco dichiara che la misura ha funzionato in un ambiente di test, ma invita a verificarla nella propria rete. Per i cloud ospitati da Cisco queste protezioni sono già attive.
Chi c'è dietro gli attacchi?
Talos attribuisce KeyDrift al gruppo UAT-11473, che ha preso di mira servizi spaziali e satellitari, tecnologia per difesa e aerospazio, e centri di ricerca sulle politiche pubbliche. Secondo BleepingComputer, il gruppo sembra sovrapporsi alla rete di accesso occulto chiamata Silent Train, legata a Volt Typhoon, ma Talos non stabilisce collegamenti definitivi.
Per The Hacker News, la sovrapposizione riguarda l'infrastruttura. Silent Train è il nome che Black Lotus Labs di Lumen usa per una rete di dispositivi compromessi, tra cui apparati per piccoli uffici, domestici e IoT. Lumen sostiene che Volt Typhoon la usasse per nascondere le proprie attività e che sfruttasse CVE-2026-20127 già a fine 2025, anche dopo la divulgazione di febbraio. Lumen però non collega quell'attività a KeyDrift.
Limiti da conoscere
Molte cose restano aperte. Talos definisce gli attacchi storici, ma non dice quando siano avvenuti né se qualche chiave sia stata davvero inviata. Non è stato recuperato il file di impostazioni con l'indirizzo di destinazione. Il rapporto non include hash dei file, indirizzi IP o domini utili alla caccia.
Non è chiaro come UAT-11473 si relazioni con UAT-8616, il gruppo indicato a febbraio. Non è chiaro nemmeno se l'aggiornamento rimuova KeyDrift da un dispositivo già compromesso, né se le chiavi vadano sostituite. Bloccare le porte, inoltre, non elimina un malware già presente. Cisco avverte che prima di un aggiornamento possono esistere compromissioni ancora attive.
Cosa cambia per chi lavora con il digitale
Se la tua azienda o i tuoi clienti usano Catalyst SD-WAN, l'aggiornamento non basta come unica azione. Serve controllare se qualcuno è entrato prima. Cisco suggerisce di leggere /var/log/auth.log e cercare voci Accepted publickey per vmanage-admin da IP sconosciuti, confrontandoli con i System IP mostrati nel Manager.
Ogni evento di peering nei log va validato a mano. Controlla orario rispetto alle finestre di manutenzione, IP pubblico rispetto all'inventario, IP di sistema del peer e tipo di peer. Prima di aprire un caso con il Cisco TAC, esegui il comando request admin-tech su ogni componente di controllo.
Per chi sviluppa e gestisce server vale una lezione più ampia. Le chiavi di cifratura sono un bersaglio quanto le password, e un sistema che le distribuisce va isolato e monitorato. Se vuoi ripassare i principi, ne parliamo nella guida al protocollo Signal per la crittografia end-to-end. Con hosting e server gestiti con aggiornamenti di sicurezza il tema delle patch si sposta su chi li amministra, ma resta da verificare caso per caso.
Il nostro parere
Per noi il punto più serio non è il malware, ma il tempo. Secondo Cisco Talos lo sfruttamento risale ad almeno il 2023, e Lumen parla di attività continuata anche dopo febbraio. Una patch pubblicata non chiude la questione se per mesi qualcuno ha avuto accesso amministrativo. Molte organizzazioni trattano l'aggiornamento come la fine del lavoro, e qui non lo è.
Ci pare poco soddisfacente anche la comunicazione sul dopo. Le indicazioni su cosa fare se si trova una compromissione sono generiche, e manca una risposta chiara sulla sostituzione delle chiavi. Per le piccole imprese italiane, che spesso si affidano a un fornitore di rete senza vedere i log, è un problema reale. Lo stesso scenario di rischio per le PMI lo abbiamo trattato nel nostro pezzo su cosa significa la sicurezza offensiva automatizzata per le PMI italiane. Chiedi al tuo fornitore una risposta scritta, non una rassicurazione.
Domande frequenti
Che cos'è CVE-2026-20127?
È una falla di bypass dell'autenticazione in Cisco Catalyst SD-WAN, con punteggio CVSS 10.0. Permette a un attaccante remoto non autenticato di ottenere privilegi amministrativi. Cisco l'ha corretta a febbraio.
Che cos'è KeyDrift?
È un framework malware descritto da Cisco Talos, progettato per i controller SD-WAN. Serve a mantenere accesso persistente, intercettare il traffico di controllo e copiare le chiavi di cifratura. Ha due componenti, PolyFlame e LittleFilch.
Esiste una soluzione alternativa all'aggiornamento?
No. Cisco dichiara che non ci sono workaround. Per le installazioni on-premise c'è una mitigazione temporanea, cioè limitare le porte 22 e 830 agli IP noti, ma non sostituisce la patch.
Come capisco se sono stato compromesso?
Controlla /var/log/auth.log cercando Accepted publickey per vmanage-admin da IP sconosciuti. Confrontali con i System IP nel Manager e valida ogni evento di peering. Se trovi segnali, apri un caso con il Cisco TAC dopo aver eseguito request admin-tech.
Il cloud ospitato da Cisco è al sicuro?
Non del tutto. Le installazioni cloud ospitate sono tra quelle interessate dalla falla. Cisco dichiara però che per queste le protezioni sulle porte sono già attive.
Cosa controllare nei prossimi mesi sulla tua rete SD-WAN
Nei prossimi mesi conviene seguire gli aggiornamenti di Talos su indicatori di compromissione e sulla bonifica dei dispositivi già colpiti. Tre azioni pratiche.
- Verifica la tua release e passa a una versione corretta e ancora supportata, partendo dalla tabella di Cisco.
- Cerca tracce pregresse nei log di autenticazione e nei file indicati da Talos, e conserva i file admin-tech per il TAC.
- Limita le porte 22 e 830 agli IP noti e chiedi al fornitore se ha pianificato la sostituzione delle chiavi. Per un supporto esterno trovi i servizi dell'agenzia Meteora Web.



