
 Ing. Calogero Bono
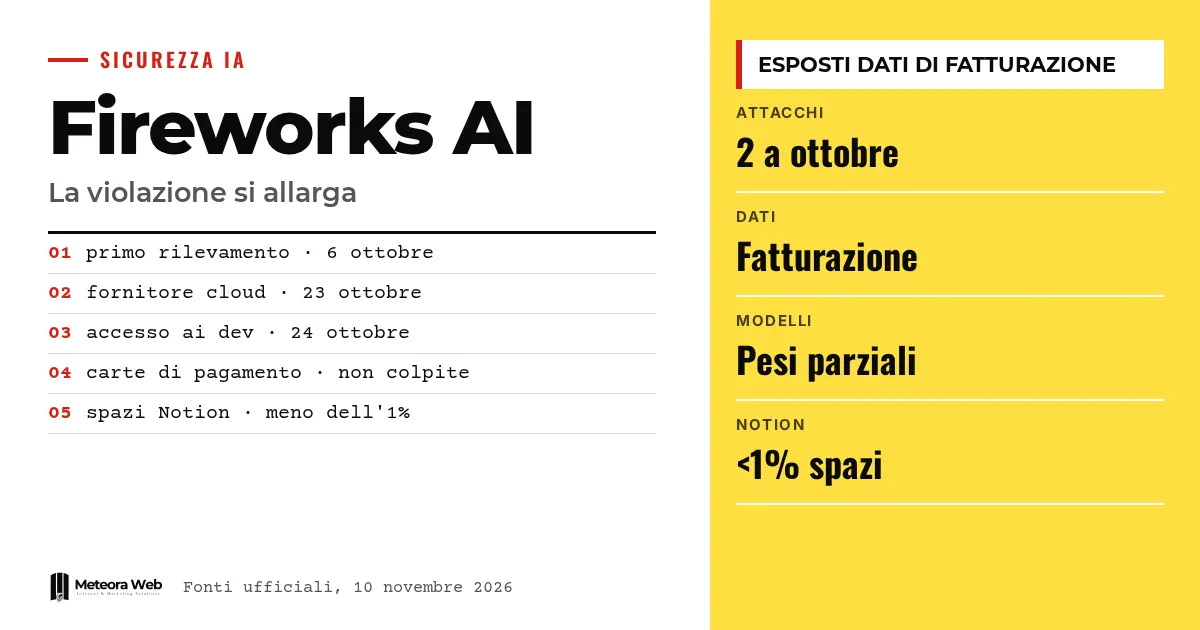
फ़ायरवर्क्स AI, वह प्लेटफ़ॉर्म जो आपको आर्टिफ़िशियल इंटेलिजेंस मॉडल चलाने देता है, ने सोमवार को बताया कि अक्टूबर की शुरुआत की सुरक्षा घटना के बाद एक दूसरा हमला भी हुआ। हमलावर एक तीसरे पक्ष के क्लाउड प्रोवाइडर के रास्ते से आए और डेवलपमेंट मशीनों तक पहुँच गए। निशाने पर बिलिंग डेटा, डेटासेट और अधूरे मॉडल वेट्स रहे। यह मायने रखता है, क्योंकि कई कंपनियाँ इन सेवाओं का इस्तेमाल करती हैं और उन्हें इसका अंदाज़ा भी नहीं होता, जैसा कि नोशन के मामले से दिखता है।
कुछ शब्द, तथ्यों तक पहुँचने से पहले। LLMjacking चोरी की गई क्रेडेंशियल्स से किसी भाषा मॉडल को हाईजैक करना है, ताकि दूसरे लोग उसकी क्षमता इस्तेमाल करें और उसका बिल मालिक भरे। मॉडल वेट्स वे पैरामीटर हैं जो मॉडल प्रशिक्षण के दौरान सीखता है, यानी उसकी तकनीकी पूँजी। इन्फ़रेंस किसी पहले से प्रशिक्षित मॉडल का इस्तेमाल करके सवालों के जवाब देना है। एनवायरनमेंट वेरिएबल कॉन्फ़िगरेशन के मान हैं, जिनमें अक्सर API की और टोकन होते हैं, और जिन्हें प्रोग्राम चलते समय पढ़ते हैं। API की वह पासवर्ड है जिससे कोई सॉफ़्टवेयर किसी सेवा तक पहुँचता है।
फ़ायरवर्क्स AI के साथ क्या हुआ?
The Hacker News के अनुसार, जिसने कंपनी की सूचना का हवाला दिया, पहली घटना 6 अक्टूबर को पकड़ में आई। बिना अनुमति इस्तेमाल हुई आंतरिक क्रेडेंशियल्स से कुछ ग्राहक खातों के एनवायरनमेंट वेरिएबल्स तक पहुँच मिली, जिनमें API की और टोकन शामिल थे।
तब फ़ायरवर्क्स को मॉडल, डेटासेट, प्रशिक्षण डेटा, इन्फ़रेंस ट्रैफ़िक या व्यक्तिगत डेटा तक पहुँच का कोई सबूत नहीं मिला था। सोमवार का अपडेट तस्वीर बदलता है, और The Register के अनुसार यह बताए गए प्रभाव को काफ़ी बढ़ाता है।
दूसरी बार हमलावर कैसे अंदर आए?
फ़ायरवर्क्स बताता है कि एक तीसरे पक्ष का क्लाउड प्रोवाइडर, जो उसकी रिसर्च और डेवलपमेंट मशीनें होस्ट करता था, 23 अक्टूबर को घटना का शिकार हुआ। अगले दिन हमलावर ने उसका इस्तेमाल करके डेवलपमेंट मशीनों तक पहुँच बनाई और एक अनधिकृत वर्कलोड चलाया।
प्रोवाइडर का नाम नहीं बताया गया है। फ़ायरवर्क्स का दावा है कि गतिविधि उसी दिन पकड़ी गई और 25 अक्टूबर तक ग्राहकों के उपयोग वाले प्लेटफ़ॉर्म पर पहुँच की कोई और सफल कोशिश दर्ज नहीं हुई। यह वही श्रृंखला है जिस पर हमारा क्लाउड सुरक्षा और DevSecOps पर लेख ज़ोर देता है, क्योंकि आपका इन्फ़्रास्ट्रक्चर उतना ही सुरक्षित है जितना उसका सबसे कमज़ोर प्रोवाइडर।
कौन सा डेटा उजागर हुआ?
फ़ायरवर्क्स डेटा को तीन समूहों में बाँटता है।
- संसाधनों का मेटाडेटा, जैसे पहचानकर्ता, नाम, विवरण और निर्माण की तारीख।
- बिलिंग डेटा, यानी बिलिंग और शिपिंग पते, बिल और भुगतान का इतिहास, बैलेंस और इस्तेमाल हुए क्रेडिट।
- कुछ ग्राहकों के लिए, मॉडल वेट्स और डेटासेट का एक हिस्सा, अधूरे रूप में।
कंपनी का कहना है कि भुगतान कार्ड नंबर स्टोर नहीं होते, इसलिए वे प्रभावित नहीं हुए। The Register के अनुसार उसने यह नहीं बताया कि कितने ग्राहक प्रभावित हुए हैं।
नोशन का इसमें क्या लेना-देना है?
नोशन ने एक समर्पित पेज पर बताया कि उसके एक प्रतिशत से भी कम वर्कस्पेस प्रभावित हो सकते हैं। Notion AI के साथ कुछ चैट उजागर हो सकती हैं, जो Insights फ़ंक्शन के लिए इस्तेमाल होती हैं और जिन्हें "अनअट्रिब्यूटेबल" कहा गया है, यानी उनमें न लेखक का पता है, न वर्कस्पेस का, और न टूल के परिणाम।
नोशन का कहना है कि उसने 3 नवंबर से फ़ायरवर्क्स से अपने सिस्टम अलग कर दिए हैं और वहाँ मौजूद डेटा मिटा दिया है। वह सलाह देता है कि डेटा को उजागर माना जाए और असिस्टेंट में चिपकाए गए पासवर्ड या चाबियाँ तुरंत बदल दी जाएँ। The Register के अनुसार, बातचीत में पहचान बताने वाले ब्योरे भी हो सकते हैं।
ध्यान रखने योग्य सीमाएँ
यह साफ़ नहीं है कि दोनों हमलों से कितने ग्राहक प्रभावित हुए, न ही यह पता है कि किस क्लाउड प्रोवाइडर से समझौता हुआ। हमलावर LLMjacking से जुड़े थे, यह स्वतंत्र रूप से सत्यापित नहीं है, यह फ़ायरवर्क्स का आकलन है। CEO लिन किआओ का कहना है कि हमलावर वेट्स नहीं ढूँढ रहे थे, लेकिन यह कंपनी का अपना बयान है। Palo Alto Networks की Unit 42 के साथ जाँच अभी जारी है, इसलिए तस्वीर बदल सकती है।
डिजिटल काम करने वालों के लिए क्या बदलता है
अगर आप AI सेवाएँ इस्तेमाल करते हैं, तो सोचें कि कौन से प्रोवाइडर सचमुच आपका डेटा संभालते हैं। जो ऐप आपका अपना लगता है, वह किसी तीसरे पक्ष की इन्फ़रेंस पर चल सकता है, जैसा नोशन के मामले में हुआ। API की और टोकन नियमित रूप से बदलें और चैटबॉट में क्रेडेंशियल्स न चिपकाएँ, क्योंकि कोई चैट किसी और के स्टोरेज में पहुँच सकती है। कॉन्ट्रैक्ट भी देखें, ताकि पता रहे कि प्रोवाइडर को आपको सूचित करना है या नहीं और कितने समय में। डेवलपर्स के लिए बेहतर है कि की न्यूनतम अनुमतियों और खर्च सीमा के साथ रखें, ताकि चोरी होने पर नुकसान कम हो। उजागर हुए बिलिंग डेटा को भी लक्षित धोखाधड़ी के लिए उपयोगी सामग्री माना जाना चाहिए।
हमारी राय
यह मामला एक ऐसी कमज़ोरी दिखाता है जिस पर कम चर्चा होती है। कंपनियाँ ऐसे प्लेटफ़ॉर्म से AI खरीदती हैं जो खुद दूसरे प्रोवाइडर्स पर निर्भर हैं, और ग्राहक की तरफ़ से यह पूरी कड़ी दिखती नहीं। फ़ायरवर्क्स ने तेज़ी से प्रतिक्रिया दी, पर दो चरणों में संवाद किया और पहला संस्करण घटना को कम करके दिखाता था। केवल यह कहना काफ़ी नहीं कि भुगतान कार्ड प्रभावित नहीं हुए। प्रभावित ग्राहकों और क्लाउड प्रोवाइडर पर स्पष्ट आँकड़े चाहिए। तब तक जो लोग ये सेवाएँ इस्तेमाल करते हैं, उन्हें मानकर चलना चाहिए कि उनका डेटा बाहर जा सकता है।
अक्सर पूछे जाने वाले सवाल
फ़ायरवर्क्स AI क्या है?
यह डेवलपर्स के लिए एक इन्फ़रेंस प्लेटफ़ॉर्म है, जिस पर Mistral, Llama या Gemma जैसे ओपन मॉडल बिना हार्डवेयर संभाले चलाए जा सकते हैं। नोशन के अनुसार यह दसियों हज़ार ग्राहकों को सेवा देता है।
क्या कार्ड नंबर चोरी हुए हैं?
फ़ायरवर्क्स के अनुसार नहीं। कंपनी का कहना है कि वह भुगतान कार्ड नंबर स्टोर नहीं करती, इसलिए वे प्रभावित नहीं हुए। पते, बिलिंग इतिहास और बैलेंस ज़रूर उजागर हुए हैं।
दूसरा हमला कब हुआ?
क्लाउड प्रोवाइडर 23 अक्टूबर को प्रभावित हुआ और अगले दिन हमलावर फ़ायरवर्क्स की डेवलपमेंट मशीनों तक पहुँचे। कंपनी का कहना है कि उसने उसी दिन इसका पता लगा लिया।
अगर मैं नोशन AI इस्तेमाल करता हूँ तो क्या करूँ?
जाँचें कि आपसे संपर्क किया गया है या नहीं, क्योंकि तब आपका वर्कस्पेस प्रभावित हो सकता है। नोशन सलाह देता है कि पासवर्ड, API की या असिस्टेंट में चिपकाए गए क्रेडेंशियल्स तुरंत बदल दें।
LLMjacking क्या है?
यह चोरी की गई क्रेडेंशियल्स से भाषा मॉडल तक पहुँच हासिल करना है। ये पहुँच बेची जाती है और असली मालिक को उसका उपयोग चुकाना पड़ता है। Google ने चेतावनी दी है कि ऐसे हमले बढ़ रहे हैं।
फ़ायरवर्क्स मामले में अगले कुछ हफ़्तों में क्या देखें
Unit 42 के साथ जाँच अभी खत्म नहीं हुई है और दूसरे ग्राहक भी प्रभावित निकल सकते हैं। आधिकारिक अपडेट पर नज़र रखना बेहतर है।
- फ़ायरवर्क्स और उसका इस्तेमाल करने वाले प्रोवाइडर्स के सुरक्षा अलर्ट देखते रहें, ताकि प्रभावित ग्राहकों पर नई सूचनाएँ पता चलें।
- अपने AI टूल्स में जाँचें कि कौन से बाहरी इन्फ़रेंस इस्तेमाल करते हैं और प्रोवाइडर से पूछें कि क्या वह फ़ायरवर्क्स पर निर्भर है।
- आने वाले हफ़्तों में AI सेवाओं के बिल और खपत देखें, ताकि चुराई गई चाबियों के असामान्य उपयोग तुरंत पकड़ में आएँ।
स्रोत
- thehackernews.com, Fireworks AI Breach Widens to Expose Customer Billing Data and Incomplete Model Weights
- theregister.com, Fireworks AI gets burned twice as customer data exposure widens
- bleepingcomputer.com, Fireworks AI discloses new breach after cloud provider hack
- notion.com, Fireworks AI security breach impacts Notion and their customers



