
 Ing. Calogero Bono
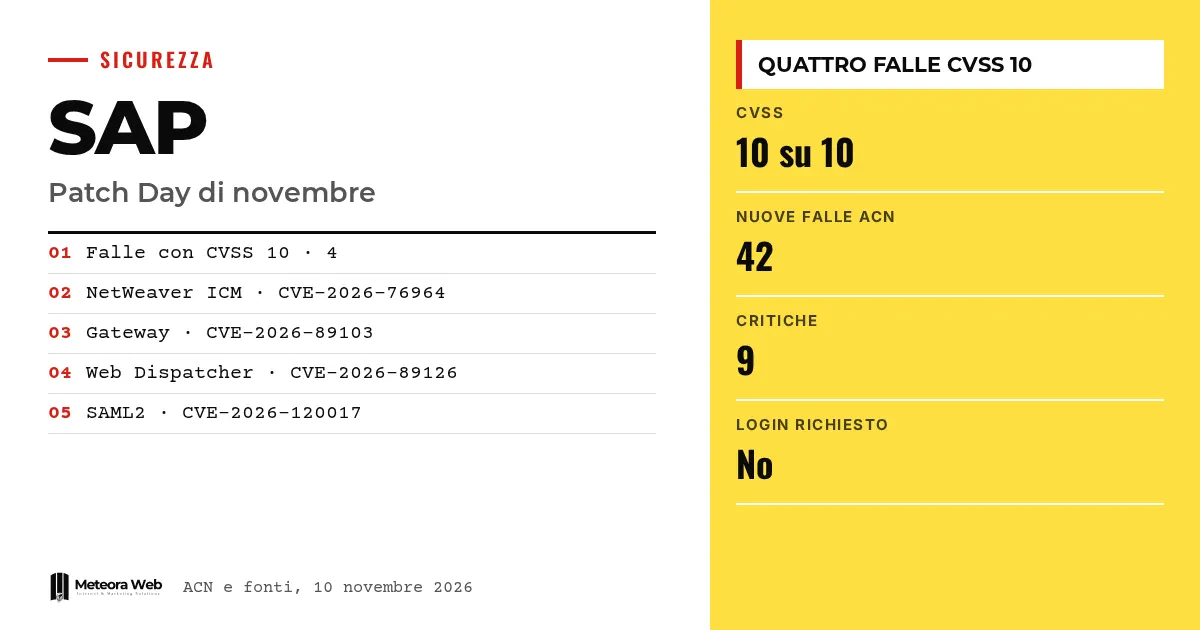
10 नवंबर 2026 को SAP ने मासिक Security Patch Day जारी किया, जिसमें CVSS के 10 में से 10 अंक वाली चार खामियाँ शामिल हैं। ये NetWeaver Application Server ABAP, Web Dispatcher और Gateway में हैं, जो कई एंटरप्राइज़ सिस्टम के केंद्र में रहते हैं। SAP के अनुसार बिना क्रेडेंशियल वाला हमलावर दूर से इनका फायदा उठाकर सिस्टम से समझौता कर सकता है। यह महत्वपूर्ण है क्योंकि दो खामियाँ कोड चलाने की अनुमति देती हैं और किसी में भी उपयोगकर्ता की कार्रवाई की ज़रूरत नहीं पड़ती।
तथ्यों में जाने से पहले कुछ शब्द। CVSS 0 से 10 तक का वह पैमाना है जो किसी खामी की गंभीरता मापता है। NetWeaver वह प्लेटफ़ॉर्म है जिस पर SAP के एप्लिकेशन चलते हैं। Web Dispatcher वेब अनुरोध प्राप्त करके उन्हें सर्वर तक पहुँचाता है, यह लोड बैलेंसर और reverse proxy की तरह काम करता है। ICM (Internet Communication Manager) सर्वर का वेब ट्रैफ़िक संभालता है। SAML एक बार लॉगिन की सुविधा देता है, जिसमें लॉगिन की ज़िम्मेदारी identity provider को सौंपी जाती है।
SAP ने नवंबर में क्या ठीक किया?
राष्ट्रीय साइबर सुरक्षा एजेंसी के बुलेटिन में 42 नई खामियाँ बताई गई हैं, जिनमें 9 गंभीर और 19 उच्च हैं। BleepingComputer इस महीने के अपडेट में 35 गिनता है। गिनती का यह अंतर स्रोतों में समझाया नहीं गया है।
10 अंक वाली चार खामियाँ हैं CVE-2026-76964 (ICM), CVE-2026-89126 (Web Dispatcher), CVE-2026-89103 (Gateway) और CVE-2026-120017 (SAML2 provider)। हर एक का अपना SAP नोट है, जिसमें प्रभावित संस्करण अलग हैं।
ICM2SHELL और PROXYGATE क्या हैं?
ये नाम Onapsis ने दिए हैं, वह कंपनी जिसने तीन खामियाँ खोजीं। ICM2SHELL में CVE-2026-76964 और CVE-2026-89126 आती हैं, जो एक ही गड़बड़ी से उपजी हैं, जो kernel कोड में टूटे WebSocket संदेशों को जोड़ने में होती है। The Hacker News के अनुसार Onapsis ने SAP को एक काम करने वाला exploit दिया जो <sid>adm के रूप में ऑपरेटिंग सिस्टम कमांड चलाता है।
यही गड़बड़ी ICM या Web Dispatcher को गिरा भी सकती है। अगर Web Dispatcher गिरे, तो उसके पीछे के सभी SAP सिस्टम अलग-थलग पड़ जाते हैं। WebSocket समर्थन डिफ़ॉल्ट रूप से चालू रहता है, इसलिए इसका उपयोग न करने पर भी आप असुरक्षित रहते हैं।
Gateway की खामी और SAML की खामी कैसे काम करती हैं?
PROXYGATE CVE-2026-89103 है। यह Gateway को यह विश्वास दिला देती है कि बाहरी हमलावर उसके आंतरिक एप्लिकेशन सर्वरों में से एक है। Onapsis बताता है कि खुलापन proxy सूची prxyinfo पर निर्भर करता है, या सूची न होने पर gw/acl_mode_proxy पैरामीटर पर, न कि उन secinfo और reginfo सूचियों पर जिन्हें ज़्यादातर गाइड बताती हैं।
SAML खामी (CVE-2026-120017) कुछ कॉन्फ़िगरेशन में assertion के हस्ताक्षर की जाँच न होने से जुड़ी है। विक्रेता के अनुसार, कुछ सिस्टम पर जहाँ SAML सिंगल साइन-ऑन है, यह किसी भी यूज़र के रूप में प्रवेश देती है, विशेषाधिकार प्राप्त यूज़र के रूप में भी।
क्या ये खामियाँ पहले से इस्तेमाल हो रही हैं?
अभी तक स्रोतों में किसी हमले की रिपोर्ट नहीं है। Onapsis के शोधकर्ता कहते हैं कि उन्होंने ICM2SHELL या PROXYGATE का शोषण नहीं देखा, हालाँकि उन्होंने SAP के साथ साझा proof of concept में पूरा हमला दिखाया है।
संदर्भ फिर भी मायने रखता है। BleepingComputer के अनुसार अमेरिकी CISA नवंबर 2021 से सक्रिय रूप से इस्तेमाल हो रही 14 SAP खामियाँ गिनती है, जिनमें से तीन रैनसमवेयर समूह भी इस्तेमाल करते हैं। अगस्त में ठीक की गई Commerce Cloud की 10 अंक वाली खामी को पैच के कुछ दिन बाद ही शोषण में पाया गया। यह स्थिति पैच के बाद Oracle E-Business Suite की स्कैनिंग जैसी है।
ध्यान रखने योग्य सीमाएँ
SAP के नोट्स SAP for Me में हैं, जिसके लिए लॉगिन चाहिए, इसलिए हमने उन्हें पढ़ा नहीं है। Onapsis के अनुसार बंद हो चुके (out of maintenance) kernel प्रभावित हैं और उन्हें शायद सुधार न मिले। स्रोतों के आँकड़े आपस में मेल नहीं खाते और The Hacker News ने Gateway की खामी के बारे में अपनी एक गलती सुधारी है। अभी यह नहीं पता कि सार्वजनिक exploit आएँगे या नहीं।
डिजिटल काम करने वालों के लिए क्या बदलता है
अगर आप SAP सिस्टम चलाते हैं, तो पहला कदम kernel और Web Dispatcher की सूची बनाना है, क्योंकि एक भी भूली हुई इंस्टेंस खामी को खुला छोड़ देती है। RedRays एक ही रिलीज़ की सलाह देता है जो इस महीने की सभी 17 सुधार शामिल करे। Gateway के लिए prxyinfo जाँचें, क्योंकि अगर सूची ढीली है तो अकेला पैच काफ़ी नहीं है। SAML के लिए कोई वैकल्पिक समाधान नहीं है। WebSocket बंद करना एक अस्थायी उपाय है, जो कुछ Fiori फ़ंक्शन और ABAP Push Channels को तोड़ देता है। जो लोग अपने सर्वर पर महत्वपूर्ण सिस्टम चलाते हैं, वे प्रबंधित सुरक्षा अपडेट वाली होस्टिंग का सहारा ले सकते हैं।
हमारी राय
सबसे परेशान करने वाली बात स्कोर नहीं, बल्कि यह है कि सुरक्षा कॉन्फ़िगरेशन पर निर्भर करती है। ढीली proxy सूची वाला Gateway किसी भी patch स्तर पर खुला रह सकता है, और कुछ kernel पर ऊँचा स्तर होने का अर्थ यह नहीं कि सुधार मौजूद है। जो पैच लगाकर टिकट बंद कर देता है, वह झूठी सुरक्षा के भरोसे है। पैच सिर्फ़ लगाना नहीं, उसकी जाँच भी करनी चाहिए। Linux kernel के प्रबंधन पर भी यही नियम लागू होता है।
अक्सर पूछे जाने वाले प्रश्न
क्या नवंबर की SAP खामियों का अभी इस्तेमाल हो रहा है?
स्रोत किसी हमले की रिपोर्ट नहीं करते। Onapsis कहता है कि उसने ICM2SHELL और PROXYGATE का शोषण होते नहीं देखा, लेकिन SAP के साथ साझा किए गए proof of concept मौजूद हैं।
क्या इन्हें इस्तेमाल करने के लिए क्रेडेंशियल चाहिए?
नहीं। SAP और Onapsis के अनुसार यूज़र, पासवर्ड या उपयोगकर्ता की किसी कार्रवाई की ज़रूरत नहीं है, हमलावर को बस नेटवर्क पर उस कॉम्पोनेंट तक पहुँचना होता है।
ICM2SHELL और PROXYGATE में क्या अंतर है?
ICM2SHELL ICM और Web Dispatcher में साझा मेमोरी की गड़बड़ी है। PROXYGATE Gateway से जुड़ी है, जो बाहरी हमलावर को आंतरिक एप्लिकेशन सर्वर समझ लेता है।
क्या WebSocket बंद करना काफ़ी है?
नहीं, यह केवल अस्थायी उपाय है। इससे ICM और Web Dispatcher का बग रुकता है, लेकिन ABAP Push Channels और कुछ Fiori फ़ंक्शन टूट जाते हैं।
आधिकारिक निर्देश कहाँ मिलेंगे?
SAP के बुलेटिन और SAP for Me के नोट्स में, जिसके लिए लॉगिन चाहिए। ACN अपडेट के लिए विक्रेता के बुलेटिन की ओर संकेत करता है।
अगले कुछ हफ़्तों में SAP सिस्टम पर क्या जाँचें
अब जोखिम खोज से हटकर इस पर आ गया है कि सिस्टम कितनी जल्दी अपडेट होते हैं। तीन बातों पर ध्यान दें।
- सक्रिय शोषण की किसी भी रिपोर्ट पर नज़र रखें, जिसमें CISA और ACN दोनों की सूचनाएँ शामिल हैं।
- जाँचें कि kernel 7.93 सही स्तर पर है या नहीं, क्योंकि patch 419 अभी भी असुरक्षित दिख रहा है।
- बंद हो चुके kernel से समर्थित संस्करणों पर जाने की योजना बनाएँ।



