
 Ing. Calogero Bono
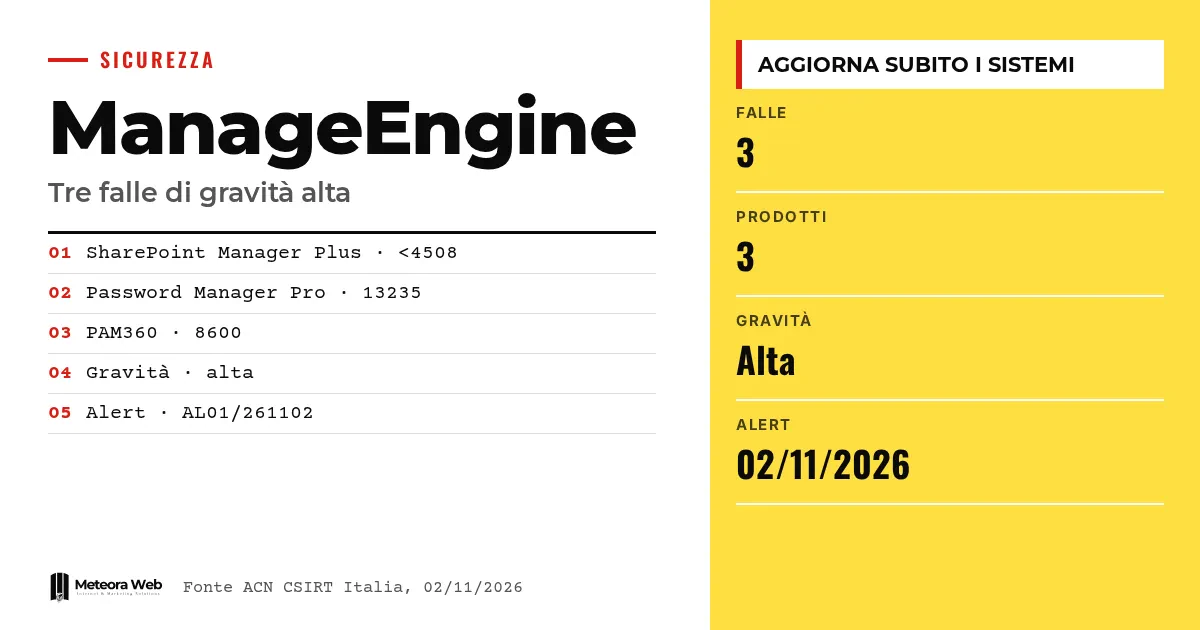
इटली की राष्ट्रीय साइबर सुरक्षा एजेंसी (Agenzia per la cybersicurezza nazionale) की संरचना CSIRT Italia ने 2 नवंबर 2026 को Zohocorp के ManageEngine उत्पादों में तीन उच्च गंभीरता वाली कमज़ोरियों पर एक अलर्ट जारी किया। इसमें SharePoint Manager Plus, Password Manager Pro और PAM360 शामिल हैं। आखिरी दो पासवर्ड और एडमिन एक्सेस संभालते हैं, इसलिए उनमें कोई समस्या हो तो असर ज़्यादा गंभीर होता है। अपडेट पहले से मौजूद हैं और उन्हें लगाना ज़रूरी है।
कुछ शब्द, तथ्यों में जाने से पहले। CSIRT Italia इटली में साइबर खतरों पर चेतावनी देने वाला समूह है। Remote Code Execution का मतलब है कि हमलावर दूर से सिस्टम पर कोड चलवा सकता है। PAM यानी privileged access management, यानी उन खातों का प्रबंधन जिनके पास एडमिनिस्ट्रेटर के अधिकार होते हैं। Denial of Service किसी सेवा को ठप करना है। Tampering डेटा से छेड़छाड़ है।
ACN ने ManageEngine के बारे में क्या बताया?
अलर्ट AL01/261102/CSIRT-ITA के अनुसार सुरक्षा अपडेट «उच्च» गंभीरता वाली तीन कमज़ोरियाँ ठीक करते हैं। अलर्ट SharePoint Manager Plus को SharePoint वातावरण के प्रबंधन और निगरानी के लिए एक समाधान बताता है। Password Manager Pro और PAM360 क्रेडेंशियल, privileged accounts और एडमिनिस्ट्रेटिव एक्सेस के लिए प्लेटफ़ॉर्म हैं।
यह सूचना-पत्र संस्करण 1.0 है, जो 2 नवंबर 2026 को प्रकाशित हुआ।
कौन-से संस्करण प्रभावित हैं?
ACN ये प्रभावित संस्करण सूचीबद्ध करता है।
- SharePoint Manager Plus, 4508 से पहले के संस्करण।
- Password Manager Pro, संस्करण 13235 और उससे पहले के।
- PAM360, संस्करण 8600 और उससे पहले के।
अगर आप इनमें से कोई बिल्ड इस्तेमाल करते हैं, तो आप सूची में हैं। विक्रेता के संदर्भों के अनुसार SharePoint Manager Plus का सुधार बिल्ड 4508 में है।
कौन-से प्रकार के हमले संभव बनाते हैं?
अलर्ट पाँच प्रकार गिनाता है – Remote Code Execution, Denial of Service, Tampering, Information Disclosure और Security Restrictions Bypass। लेकिन स्रोत यह नहीं बताता कि कौन-सा प्रकार किस उत्पाद पर लागू होता है।
इसलिए तीनों प्लेटफ़ॉर्म को एक जैसी तात्कालिकता से लेना बेहतर है। खास तौर पर, उस टूल पर दूर से कोड चलना जो privileged पासवर्ड रखता है, ऐसा परिदृश्य है जिससे बचना चाहिए। हाल के दूसरे मामलों के लिए आप पैच के बाद Oracle E-Business Suite की खामी पर हुए स्कैन भी पढ़ सकते हैं।
सिस्टम को सुरक्षित कैसे करें?
ACN, विक्रेता के बयानों के अनुरूप, संदर्भों में दिए गए सुरक्षा बुलेटिन के अनुसार अपडेट करने की सलाह देता है। Password Manager Pro (CVE-2026-18199), PAM360 और SharePoint Manager Plus की दो बिल्ड, 4507 और 4508, के लिए अलग पेज हैं।
जो लोग अपने सर्वर खुद चलाते हैं, उनके पास पैच की एक व्यवस्थित प्रक्रिया होनी चाहिए। इसमें Ansible से सर्वर कॉन्फ़िगरेशन को स्वचालित करना मदद कर सकता है, और यह तात्कालिक अपडेट पर भी लागू होता है, जैसे Fragnesia के Linux अपडेट।
सीमाएँ जो जानना ज़रूरी है
यह स्रोत एक संक्षिप्त सूचना-पत्र है। इसमें CVSS स्कोर नहीं दिए गए हैं, न ही हर कमज़ोरी के लिए CVE पहचानकर्ता, और न ही यह बताया गया है कि कौन-सा उत्पाद किस दोष से प्रभावित है। यह भी नहीं बताया गया कि कोई सक्रिय शोषण हो रहा है या नहीं, और हम ऐसा दावा नहीं करते। तकनीकी ब्यौरा विक्रेता के बुलेटिन में है, जिन्हें हम इस विश्लेषण में नहीं पढ़ पाए।
डिजिटल काम करने वालों के लिए क्या बदलता है
अगर आपकी कंपनी ये उत्पाद इस्तेमाल करती है, तो सबसे पहले इंस्टॉल की गई बिल्ड की जाँच करें और उसे सूची से मिलाएँ। अगर वह सूची में है, तो अपडेट की योजना तुरंत बनाएँ, क्योंकि ये ऐसे टूल हैं जो संवेदनशील क्रेडेंशियल्स तक पहुँच रखते हैं। इसके बाद देखें कि नेटवर्क से इन सिस्टम तक कौन पहुँच सकता है। अगर आप ग्राहकों के लिए सर्वर चलाते हैं, तो उन्हें सूचित करें और कार्रवाई का रिकॉर्ड रखें। जिनके पास पैच पर नज़र रखने का समय नहीं है, वे सुरक्षा अपडेट के साथ प्रबंधित सर्वर वाली होस्टिंग का सहारा ले सकते हैं।
हमारी राय
सबसे अहम बात यह है कि तीन में से दो उत्पाद एक्सेस की सुरक्षा के लिए बने हैं। पासवर्ड मैनेजर तभी भरोसेमंद है जब वह उससे ज़्यादा सुरक्षित हो जो वह संभालता है, और इस श्रेणी की हर कमज़ोरी बाकी सब कुछ के लिए संभावित घटना बन सकती है। ACN का अलर्ट उपयोगी है पर संक्षिप्त है, और तकनीकी पाठक को फिर भी बुलेटिन खोलने होंगे। यह इस बात का अच्छा उदाहरण है कि सुरक्षा का असली फ़ैसला ख़बर से ज़्यादा इस पर होता है कि अपडेट कितनी तेज़ी से लगता है।
अक्सर पूछे जाने वाले सवाल
किन ManageEngine उत्पादों पर असर है?
तीन उत्पाद हैं – SharePoint Manager Plus, Password Manager Pro और PAM360। ACN हर एक के लिए प्रभावित संस्करण बताता है। अगर आप ManageEngine के दूसरे उत्पाद इस्तेमाल करते हैं, तो यह सूची उनका ज़िक्र नहीं करती।
SharePoint Manager Plus का सुरक्षित संस्करण कौन-सा है?
4508 से पहले के संस्करण प्रभावित हैं। विक्रेता ने बिल्ड 4508 जारी की है, जिसका ज़िक्र अलर्ट के संदर्भों में है। संबंधित बुलेटिन के अनुसार अपडेट करें।
क्या गंभीरता क्रिटिकल है?
नहीं, ACN इसे उच्च बताता है। स्रोत के अनुसार तीनों कमज़ोरियों की गंभीरता उच्च है। स्रोत में कोई संख्यात्मक स्कोर नहीं है।
क्या कोई हमला चल रहा है?
स्रोत इस बारे में कुछ नहीं कहता। अलर्ट उन अपडेट की बात करता है जो कमज़ोरियाँ ठीक करते हैं, पर सक्रिय शोषण का ज़िक्र नहीं करता। फिर भी इंतज़ार किए बिना अपडेट कर लेना बेहतर है।
अपडेट के निर्देश कहाँ मिलेंगे?
ACN के संदर्भ वाले भाग में लिंक किए गए विक्रेता बुलेटिन में। Password Manager Pro के लिए एक, PAM360 के लिए एक और SharePoint Manager Plus के लिए दो हैं।
ManageEngine सिस्टम पर अगले कुछ हफ़्तों में क्या जाँचें
अपडेट के बाद भी काम खत्म नहीं होता। सत्यापन और विक्रेता से ज़्यादा सटीक जानकारी ज़रूरी है।
- विक्रेता के बुलेटिन दोबारा पढ़ें ताकि समझ सकें कि कौन-सा CVE किस उत्पाद से जुड़ा है।
- Password Manager Pro और PAM360 के एक्सेस लॉग देखें कि पैच से पहले कोई असामान्य गतिविधि तो नहीं थी।
- अगर लॉग में गड़बड़ी दिखे, तो मैनेजर में रखे सबसे संवेदनशील क्रेडेंशियल बदलने पर विचार करें।



