
 Ing. Calogero Bono
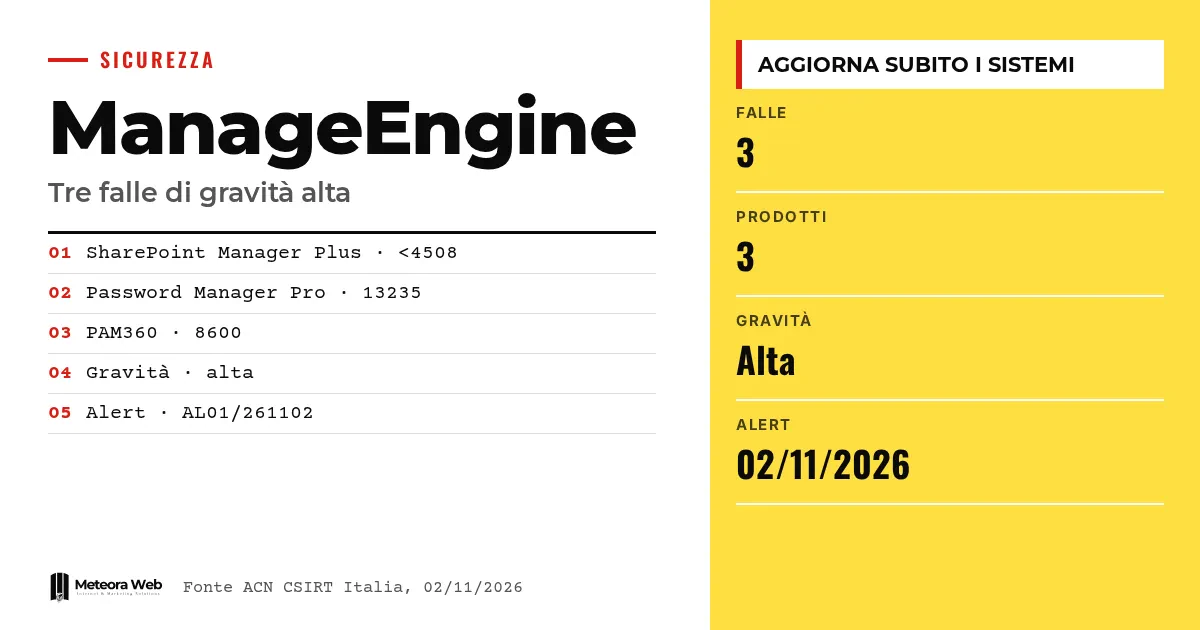
Le CSIRT Italia, structure de l'Agence nationale pour la cybersécurité, a publié le 2 novembre 2026 une alerte sur trois vulnérabilités de gravité élevée dans les produits ManageEngine de Zohocorp. Sont concernés SharePoint Manager Plus, Password Manager Pro et PAM360. Les deux derniers conservent des identifiants et des accès administrateur, donc un problème à cet endroit pèse plus que partout ailleurs. Les mises à jour existent déjà et doivent être appliquées.
Quelques termes, avant d'entrer dans les faits. CSIRT Italia est le groupe qui émet les alertes sur les menaces informatiques dans le pays. Remote Code Execution signifie qu'un attaquant peut faire exécuter du code à distance sur le système. PAM désigne la gestion des accès privilégiés, c'est-à-dire des comptes disposant de pouvoirs d'administrateur. Denial of Service est le blocage d'un service. Tampering est la falsification des données.
Qu'a signalé l'ACN au sujet de ManageEngine ?
Selon l'alerte AL01/261102/CSIRT-ITA, les mises à jour de sécurité corrigent trois vulnérabilités de gravité «élevée». L'alerte décrit SharePoint Manager Plus comme une solution de gestion et de supervision des environnements SharePoint. Password Manager Pro et PAM360 sont en revanche des plateformes pour les identifiants, les comptes privilégiés et les accès administrateur.
La fiche est en version 1.0, publiée le 2 novembre 2026.
Quelles versions sont vulnérables ?
L'ACN énumère les versions suivantes.
- SharePoint Manager Plus, versions antérieures à la 4508.
- Password Manager Pro, version 13235 et antérieures.
- PAM360, version 8600 et antérieures.
Si tu utilises l'une de ces builds, tu fais partie de la liste. Le correctif pour SharePoint Manager Plus se trouve dans la build 4508, comme l'indiquent les références du fabricant.
Quels types d'attaques rendent-elles possibles ?
L'alerte énumère cinq catégories, Remote Code Execution, Denial of Service, Tampering, Information Disclosure et Security Restrictions Bypass. La fiche ne précise cependant pas quelle catégorie correspond à quel produit.
C'est pourquoi il convient de traiter les trois plateformes avec la même urgence. En particulier, une exécution de code à distance sur un outil qui conserve des mots de passe privilégiés est un scénario à éviter. Pour d'autres cas récents, tu peux lire les analyses sur le bug d'Oracle E-Business Suite après le correctif.
Comment sécuriser les systèmes ?
L'ACN, en accord avec les déclarations du fabricant, recommande de mettre à jour en suivant les bulletins de sécurité indiqués dans les références. Des pages dédiées existent pour Password Manager Pro (CVE-2026-18199), pour PAM360 et pour deux builds de SharePoint Manager Plus, la 4507 et la 4508.
Ceux qui gèrent leurs propres serveurs devraient disposer d'un processus de correctifs bien organisé. Il peut être utile d'automatiser la configuration des serveurs avec Ansible, ce qui vaut aussi pour les mises à jour urgentes comme celles pour Linux liées à Fragnesia.
Limites à connaître
La source est une fiche synthétique. Elle n'indique ni scores CVSS, ni identifiant CVE pour chaque faille, ni quel produit est touché par quel défaut. Elle ne dit pas s'il existe des exploitations actives, et nous ne l'affirmons pas. Le détail technique se trouve dans les bulletins du fabricant, que nous n'avons pas pu consulter pour cette analyse.
Ce qui change pour ceux qui travaillent dans le numérique
Si ton entreprise utilise ces produits, la première chose à faire est de vérifier la version installée et de la comparer à la liste. Si elle figure parmi celles indiquées, planifie la mise à jour immédiatement, car il s'agit d'outils donnant accès à des identifiants sensibles. Vérifie ensuite qui peut atteindre ces systèmes depuis le réseau. Si tu gères des serveurs pour des clients, préviens-les et documente l'intervention. Ceux qui n'ont pas le temps de suivre les correctifs peuvent se tourner vers un hébergement avec serveurs gérés et mises à jour de sécurité.
Notre avis
Le fait qui pèse est que deux produits sur trois servent à protéger les accès. Un gestionnaire de mots de passe n'est efficace que s'il est plus sûr que ce qu'il protège, et chaque faille dans cette catégorie est un incident potentiel pour tout le reste. L'alerte de l'ACN est utile mais succincte, et un lecteur technique doit de toute façon ouvrir les bulletins. C'est un bon exemple de la manière dont la sécurité se joue sur la rapidité de mise à jour, plus que sur la nouvelle elle-même.
Questions fréquentes
Quels produits ManageEngine sont concernés ?
Il s'agit de trois produits, SharePoint Manager Plus, Password Manager Pro et PAM360. Pour chacun, l'ACN indique les versions touchées. Si tu utilises d'autres produits ManageEngine, cette fiche ne les mentionne pas.
Quelle est la version sûre de SharePoint Manager Plus ?
Les versions antérieures à la 4508 sont vulnérables. Le fabricant a publié la build 4508, citée dans les références de l'alerte. Mets à jour en suivant le bulletin correspondant.
La gravité est-elle critique ?
Non, l'ACN la qualifie d'élevée. Les trois vulnérabilités ont une gravité élevée selon la fiche. Aucun score numérique n'apparaît dans la source.
Y a-t-il des attaques en cours ?
La source ne le précise pas. L'alerte parle de mises à jour qui corrigent les failles, sans mentionner d'exploitations actives. Il vaut mieux mettre à jour sans attendre.
Où trouver les instructions de mise à jour ?
Dans les bulletins du fabricant liés par l'ACN dans la section Références. Il y en a un pour Password Manager Pro, un pour PAM360 et deux pour SharePoint Manager Plus.
Quoi vérifier dans les prochaines semaines sur les systèmes ManageEngine
Après la mise à jour, le travail n'est pas terminé. Des vérifications et des informations plus précises du fabricant sont nécessaires.
- Relis les bulletins du fabricant pour comprendre quelles CVE correspondent à chaque produit.
- Contrôle les journaux d'accès de Password Manager Pro et PAM360 pour détecter une activité inhabituelle antérieure au correctif.
- Envisage de changer les identifiants les plus sensibles conservés dans les gestionnaires si les journaux révèlent des anomalies.



