
 Ing. Calogero Bono
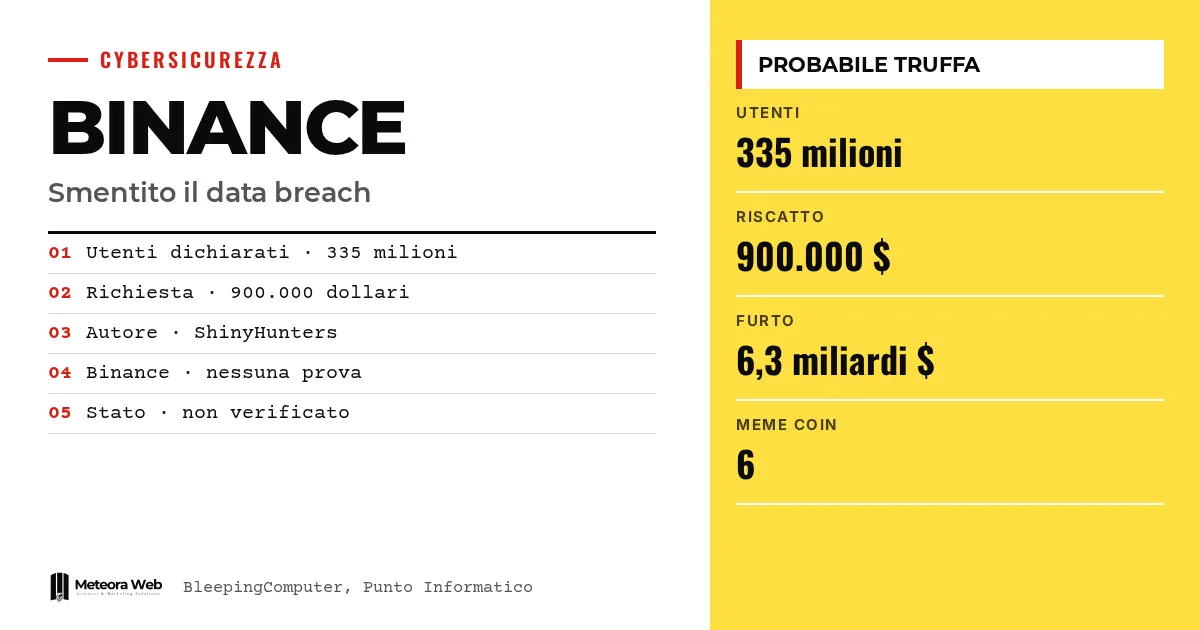
Binance membantah telah mengalami kebocoran data baru. Seorang pengguna di forum gelap, yang memakai nama ShinyHunters, mengklaim memiliki data 335 juta klien dan meminta 900.000 dolar agar data itu tidak disebarkan. Bursa menyebut kemungkinan besar ini penipuan. Kabar ini muncul beberapa hari setelah pencurian sekitar 6,3 miliar dolar yang dikaitkan dengan peretas Korea Utara, sehingga perhatian publik pun tersedot.
Beberapa istilah sebelum kita masuk ke fakta. Data breach adalah pelanggaran sistem yang berujung pada pencurian data. KYC (Know Your Customer) adalah dokumen identitas yang dikumpulkan bursa untuk memverifikasi klien. Infostealer adalah malware yang mencuri kata sandi dan data langsung dari perangkat korban. Meme coin adalah kripto yang lahir sebagai lelucon atau tren, dan mudah dibuat. Pool likuiditas adalah cadangan token di bursa terdesentralisasi yang dipakai untuk pertukaran.
Apa yang terjadi dengan dugaan kebocoran data Binance?
Menurut BleepingComputer, seorang pelaku jahat menjual di forum yang baru dibuat apa yang disebutnya sebagai catatan 335 juta pengguna. Daftarnya mencakup dokumen KYC, informasi infrastruktur internal, kata sandi, kunci privat wallet, riwayat transaksi, email, dan nomor telepon.
Permintaannya 900.000 dolar. Pelaku menulis bahwa Binance tinggal punya "dua pilihan" dan meringkasnya menjadi "bayar atau sebarkan". Seperti dilaporkan Punto Informatico, jumlah itu disebut-sebut sebagai tebusan yang seharusnya dibayar bursa.
Mengapa Binance menyebutnya penipuan?
Seorang juru bicara mengatakan kepada BleepingComputer bahwa pihaknya tidak menemukan bukti bahwa sistem, data KYC, kredensial, atau kunci privat telah dikompromikan. Ia menambahkan bahwa kasus serupa sering melibatkan data yang dikumpulkan infostealer dari perangkat pengguna, bukan pembobolan bursa.
Binance juga menunjukkan adanya ketidakkonsistenan dalam pengumuman tersebut.
- Binance tidak memegang kunci privat dompet eksternal milik pengguna.
- Binance tidak menyimpan kata sandi dalam bentuk teks biasa.
- Binance tidak lagi beroperasi di beberapa negara yang disebut dalam unggahan.
Pengguna lain di forum juga skeptis. Mereka mempertanyakan mengapa orang yang benar-benar memegang kunci semua dompet justru menjual datanya, padahal ia bisa langsung menguras dompet-dompet itu.
Apa hubungannya dengan pencurian 6,3 miliar dolar?
Belum ada hubungan yang terbukti. Namun konteksnya tetap penting. Binance telah mengonfirmasi bahwa peretas Korea Utara membujuk seorang karyawan untuk memasang malware selama wawancara kerja palsu, dan mencuri sekitar 6,34 miliar dolar. Kami pernah menulis tentang wawancara kerja palsu ini.
FBI mengaitkan serangan tersebut dengan TraderTraitor, kelompok yang didukung negara Korea Utara, juga dikenal sebagai Lazarus Group, Jade Sleet, dan APT38. Kami juga membahasnya dalam artikel tentang dibukanya kembali penarikan dana. Kelompok ini sebelumnya sudah dikaitkan dengan pencurian 1,5 miliar dolar dari Bybit pada Februari 2025.
Bagaimana dana hasil curian dicuci?
Para peneliti Elliptic menemukan teknik yang memanfaatkan meme coin. Sekitar 430.000 dolar dicuci di blockchain NEAR melalui pool likuiditas di bursa terdesentralisasi.
Penjahat membuat enam meme coin dan menukar token-token itu dengan aset sungguhan di dalam pool. Dengan cara ini mereka memindahkan dana antar dompet melalui pool tersebut. Transaksi tetap tercatat di blockchain publik dan bisa dilacak, tetapi teknik ini memperlambat penyelidikan.
Batasan yang perlu diketahui
Tidak ada verifikasi independen terhadap data yang dijual. Bantahan datang dari Binance, pihak yang berkepentingan, dan tidak ada sumber yang menunjukkan sampel data. Kami juga tidak tahu siapa sebenarnya pemilik unggahan itu. Punto Informatico menyebutnya sangat mencurigakan, bukan pasti. Kemungkinan bahwa yang beredar adalah data lama hasil curian infostealer masih terbuka. Gambaran ini bisa berubah jika muncul sampel yang bisa diverifikasi.
Apa yang berubah bagi mereka yang bekerja di bidang digital
Bagi kamu yang memakai bursa atau mengelola kripto di perusahaan, risiko paling nyata adalah phishing. Binance menyarankan agar kamu tidak pernah membagikan kata sandi, kode 2FA, seed phrase, atau kunci privat. Jika kamu menerima email yang mengutip dugaan pencurian data, bersikaplah waspada.
Hal yang sama berlaku bagi kamu yang mengelola data klien. Jika ada yang mengaku memiliki datamu dan meminta tebusan, periksa dulu sebelum membayar. Jika pelanggarannya memang terjadi, kewajiban yang dijelaskan dalam panduan notifikasi GDPR kami akan berlaku.
Pendapat kami
Bantahan ini masuk akal, tetapi kepercayaan pada ucapan perusahaan saja tidak cukup. Indikasi teknisnya cukup kuat, terutama paradoks kunci privat. Namun waktunya patut dicermati. Setelah pencurian rekor, siapa pun bisa memanfaatkan rasa takut untuk memeras atau menyebarkan keraguan. Risiko sebenarnya ada pada kepercayaan pengguna, yang juga bisa runtuh karena alarm palsu. Karena itu, yang dibutuhkan adalah komunikasi yang jelas dan bisa diverifikasi, bukan sekadar bantahan.
Pertanyaan yang sering diajukan
Apakah Binance mengalami kebocoran data baru?
Tidak, menurut Binance. Bursa mengatakan tidak menemukan bukti bahwa sistemnya dibobol. Saat ini belum ada verifikasi independen.
Siapa ShinyHunters?
Itu adalah kelompok pemerasan yang cukup dikenal di dunia kejahatan siber. Sumber-sumber menduga pemilik unggahan memakai namanya untuk memanfaatkan reputasinya.
Berapa jumlah yang diminta penjahat?
Mereka meminta 900.000 dolar. Unggahan itu menyebut 335 juta pengguna terdampak dan mengancam akan menyebarkan data jika Binance tidak membayar.
Mungkinkah data berasal dari tempat lain?
Mungkin saja. Binance mengingatkan bahwa kasus serupa sering melibatkan data yang dicuri infostealer dari perangkat pengguna, bukan dari sistem bursa.
Apa yang harus dilakukan pengguna Binance?
Jangan membagikan kata sandi, kode 2FA, seed phrase, atau kunci privat. Tetap waspada terhadap upaya phishing, sebagaimana juga disarankan Binance sendiri.
Hal yang perlu dipantau dalam beberapa pekan ke depan terkait Binance
Yang dibutuhkan adalah bukti, bukan pengumuman. Yang penting adalah sampel data yang bisa diverifikasi dan perkembangan penyelidikan atas pencurian 6,3 miliar dolar.
- Periksa apakah sampel data muncul di forum dan apakah pakar independen memverifikasinya.
- Ikuti pembaruan dari Binance dan FBI tentang atribusi serta pemulihan dana.
- Baca laporan awal Binance tentang malware di Mac, yang dibahas dalam podcast 9to5Mac.



