
 Ing. Calogero Bono
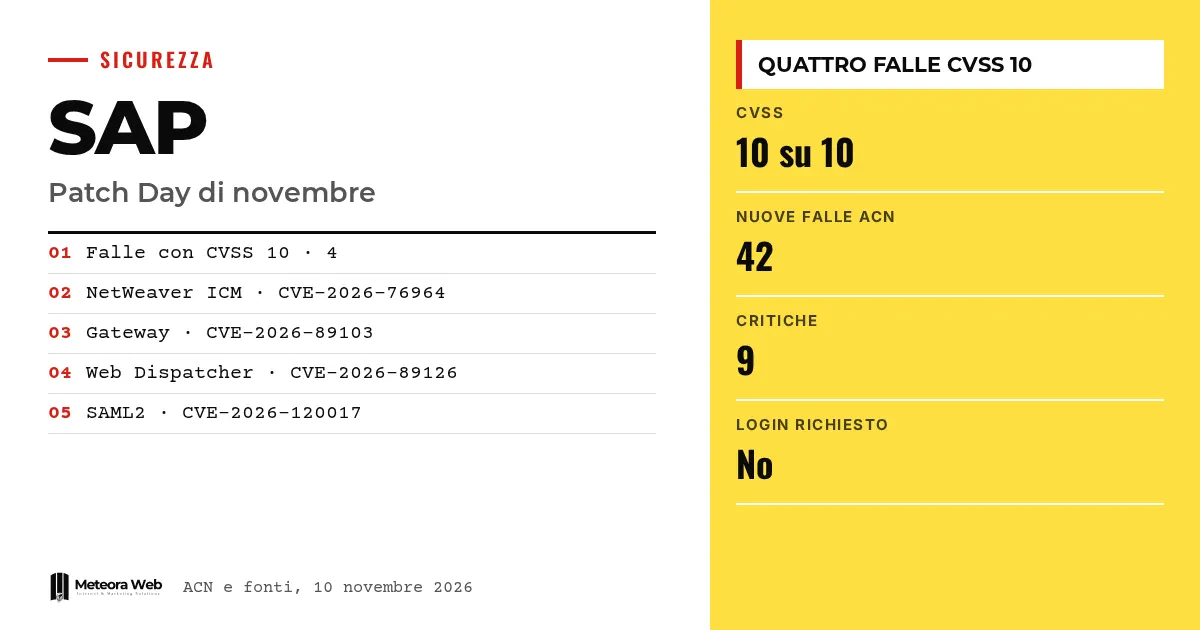
Pada 10 November 2026 SAP merilis Security Patch Day bulanan, dengan empat kerentanan yang dinilai 10 dari 10 pada skala CVSS. Kerentanan ini menyasar NetWeaver Application Server ABAP, Web Dispatcher, dan Gateway, komponen yang berada di inti banyak sistem perusahaan. Menurut SAP, penyerang tanpa kredensial bisa mengeksploitasinya dari jarak jauh dan mengkompromikan sistem. Ini penting karena dua celah memungkinkan eksekusi kode, dan tidak ada yang membutuhkan tindakan dari pengguna.
Beberapa istilah sebelum masuk ke fakta. CVSS adalah skala 0 sampai 10 yang mengukur tingkat keparahan sebuah celah. NetWeaver adalah platform tempat aplikasi SAP berjalan. Web Dispatcher menerima permintaan web dan meneruskannya ke server, berfungsi sebagai penyeimbang beban dan reverse proxy. ICM (Internet Communication Manager) mengelola lalu lintas web server. SAML memungkinkan single sign-on dengan mendelegasikan proses login ke identity provider.
Apa yang diperbaiki SAP di November?
Buletin dari Badan Keamanan Siber Nasional Italia menyebut 42 kerentanan baru, dengan 9 kritis dan 19 tinggi. BleepingComputer menghitung 35 pada pembaruan bulan ini. Selisih hitungan ini tidak dijelaskan dalam sumber-sumber tersebut.
Empat celah bernilai 10 itu adalah CVE-2026-76964 (ICM), CVE-2026-89126 (Web Dispatcher), CVE-2026-89103 (Gateway), dan CVE-2026-120017 (penyedia SAML2). Masing-masing memiliki catatan SAP sendiri, dengan versi yang terdampak berbeda.
Apa itu ICM2SHELL dan PROXYGATE?
Ini adalah nama yang diberikan Onapsis, perusahaan yang menemukan tiga dari celah tersebut. ICM2SHELL merujuk pada CVE-2026-76964 dan CVE-2026-89126, yang berasal dari kesalahan yang sama pada kode kernel yang dipakai untuk menyusun kembali pesan WebSocket yang terpecah. Menurut The Hacker News, Onapsis memberikan kepada SAP eksploit yang berfungsi, yang menjalankan perintah sistem operasi sebagai <sid>adm.
Kesalahan yang sama juga dapat membuat ICM atau Web Dispatcher crash. Jika Web Dispatcher jatuh, semua sistem SAP di belakangnya ikut terisolasi. Dukungan WebSocket aktif secara default, sehingga kamu tetap terpapar meski tidak menggunakannya.
Bagaimana cara kerja celah Gateway dan SAML?
PROXYGATE adalah CVE-2026-89103. Celah ini membuat Gateway mengira penyerang eksternal adalah salah satu server aplikasi internal. Onapsis menjelaskan bahwa keterpaparannya bergantung pada daftar proxy prxyinfo, atau pada parameter gw/acl_mode_proxy jika daftar itu tidak ada, dan bukan pada daftar secinfo dan reginfo yang banyak dikutip panduan-panduan.
Celah SAML (CVE-2026-120017) menyangkut tidak diverifikasinya tanda tangan pada asersi dalam konfigurasi tertentu. Menurut vendor, celah ini memungkinkan akses sebagai pengguna mana pun, termasuk yang memiliki hak istimewa, di sejumlah sistem dengan single sign-on SAML.
Apakah celah ini sudah dieksploitasi?
Sejauh ini sumber-sumber tidak melaporkan serangan. Peneliti Onapsis menyatakan belum melihat ICM2SHELL maupun PROXYGATE dieksploitasi, meskipun mereka telah menunjukkan serangan lengkap dalam proof of concept yang dibagikan kepada SAP.
Konteksnya tetap penting. Menurut BleepingComputer, CISA Amerika Serikat mencatat 14 celah SAP yang dieksploitasi secara aktif sejak November 2021, tiga di antaranya juga digunakan kelompok ransomware. Satu celah bernilai 10 pada Commerce Cloud, yang diperbaiki pada Agustus, dilaporkan dieksploitasi beberapa hari setelah patch dirilis. Gambarannya mirip dengan yang terlihat pada pemindaian Oracle E-Business Suite setelah patch.
Batasan yang perlu kamu ketahui
Catatan SAP berada di SAP for Me, yang memerlukan akses, jadi kami tidak membacanya secara langsung. Kernel yang sudah tidak mendapat pemeliharaan terdampak menurut Onapsis dan mungkin tidak menerima perbaikan. Sumber-sumber berbeda pendapat soal angka, dan The Hacker News telah mengoreksi kesalahan terkait celah Gateway. Kami belum tahu apakah eksploit publik akan muncul.
Apa yang berubah bagi kamu yang bekerja dengan teknologi digital
Jika kamu mengelola sistem SAP, langkah pertama adalah membuat inventaris kernel dan Web Dispatcher, karena satu instansi yang terlewat membuat celah tetap terbuka. RedRays menyarankan satu rilis tunggal yang mencakup seluruh 17 perbaikan bulan ini. Untuk Gateway, periksa prxyinfo, sebab patch saja tidak cukup jika daftarnya terlalu longgar. Untuk SAML tidak ada solusi alternatif. Menonaktifkan WebSocket adalah jalan pintas yang merusak beberapa fungsi Fiori dan ABAP Push Channels. Jika kamu menjalankan sistem kritis di server sendiri, kamu bisa memanfaatkan hosting dengan pembaruan keamanan terkelola.
Pendapat kami
Data yang paling mengkhawatirkan bukan skornya, melainkan fakta bahwa perlindungannya bergantung pada konfigurasi. Gateway dengan daftar proxy yang longgar tetap rentan pada level patch apa pun, dan pada kernel tertentu, level yang lebih tinggi belum tentu berarti perbaikan sudah terpasang. Siapa pun yang menerapkan patch lalu menutup tiketnya berisiko merasa aman padahal belum. Patch harus diverifikasi, bukan sekadar dipasang. Aturan yang sama berlaku untuk pengelolaan kernel Linux.
Pertanyaan yang sering diajukan
Apakah celah SAP bulan November sudah dieksploitasi?
Sumber-sumber tidak melaporkan serangan. Onapsis menyatakan belum melihat ICM2SHELL dan PROXYGATE dieksploitasi, tetapi proof of concept telah dibagikan kepada SAP.
Apakah diperlukan kredensial untuk mengeksploitasinya?
Tidak. Menurut SAP dan Onapsis, tidak diperlukan pengguna, kata sandi, atau tindakan pengguna, dan penyerang cukup menjangkau komponen tersebut lewat jaringan.
Apa perbedaan antara ICM2SHELL dan PROXYGATE?
ICM2SHELL adalah kesalahan memori yang dimiliki bersama oleh ICM dan Web Dispatcher. PROXYGATE menyangkut Gateway, yang menganggap penyerang eksternal sebagai server aplikasi internal.
Apakah cukup dengan menonaktifkan WebSocket?
Tidak, itu hanya solusi sementara. Ini memblokir bug di ICM dan Web Dispatcher, tetapi merusak fungsi seperti ABAP Push Channels dan beberapa fungsi Fiori.
Di mana saya bisa menemukan instruksi resminya?
Di buletin SAP dan catatan di SAP for Me, yang memerlukan akses. ACN merujuk ke buletin vendor untuk pembaruan.
Hal yang perlu diperiksa di sistem SAP dalam beberapa minggu ke depan
Risikonya kini bergeser dari penemuan ke kecepatan memperbarui sistem. Ada tiga hal yang sebaiknya kamu pantau.
- Pantau laporan eksploitasi aktif, termasuk dari CISA dan ACN.
- Periksa apakah kernel 7.93 sudah berada pada level yang benar, karena patch 419 masih terdeteksi rentan.
- Rencanakan migrasi dari kernel yang sudah tidak dipelihara ke versi yang didukung.



