
 Ing. Calogero Bono
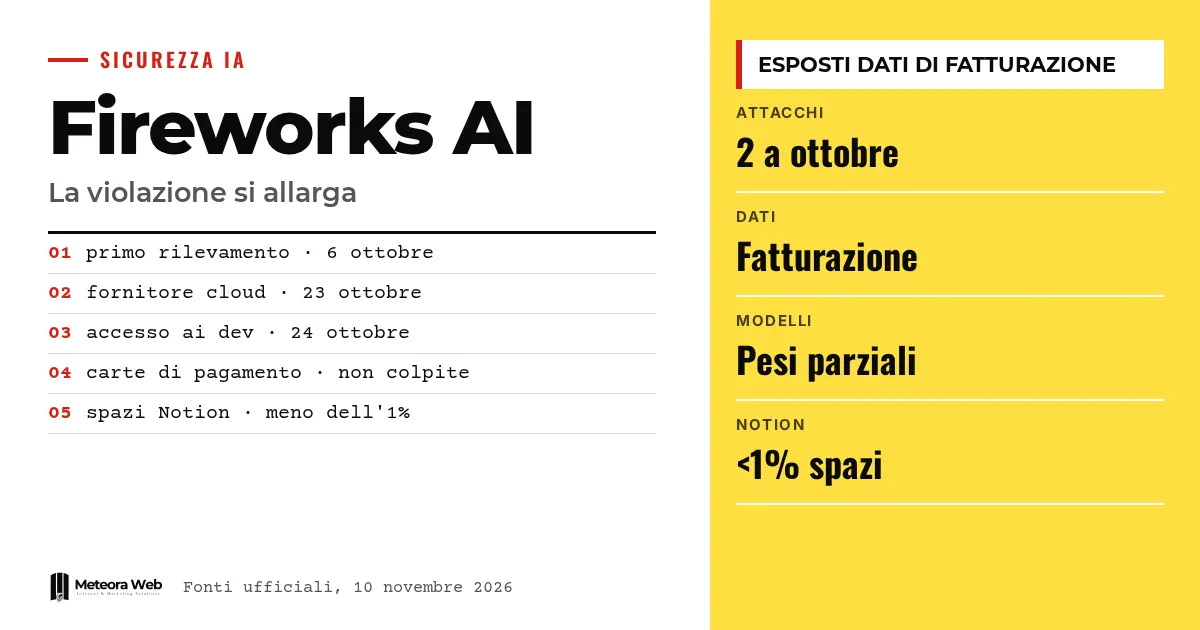
Fireworks AI, platform yang memungkinkan kamu menjalankan model kecerdasan buatan, mengumumkan hari Senin bahwa insiden keamanan awal Oktober diikuti serangan kedua. Para penyerang berpindah dari penyedia cloud pihak ketiga dan berhasil masuk ke komputer pengembangan. Data penagihan, dataset, dan bobot model yang tidak lengkap ikut menjadi sasaran. Ini penting karena banyak perusahaan memakai layanan seperti ini tanpa menyadarinya, seperti terlihat dari kasus Notion.
Beberapa istilah sebelum masuk ke faktanya. LLMjacking adalah pembajakan model bahasa dengan kredensial yang dicuri, sehingga pihak lain memakai kapasitasnya dan pemilik yang membayar tagihannya. Bobot model adalah parameter yang dipelajari model selama pelatihan, yaitu nilai teknis intinya. Inferensi adalah penggunaan model yang sudah dilatih untuk menjawab permintaan. Variabel lingkungan adalah nilai konfigurasi, sering berupa kunci API dan token, yang dibaca program saat berjalan. Kunci API adalah kata sandi yang dipakai perangkat lunak untuk mengakses suatu layanan.
Apa yang terjadi pada Fireworks AI?
Menurut The Hacker News, yang mengutip pemberitahuan perusahaan, insiden pertama terdeteksi pada 6 Oktober. Kredensial internal yang dipakai tanpa izin memberi akses ke variabel lingkungan sejumlah akun pelanggan, termasuk kunci API dan token.
Saat itu Fireworks belum menemukan bukti akses ke model, dataset, data pelatihan, lalu lintas inferensi, atau data pribadi. Pembaruan hari Senin mengubah gambaran ini, dan menurut The Register dampak yang diakui kini meluas secara signifikan.
Bagaimana para penyerang masuk untuk kedua kalinya?
Fireworks menjelaskan bahwa penyedia cloud pihak ketiga, yang menampung mesin riset dan pengembangannya, mengalami insiden pada 23 Oktober. Keesokan harinya pelaku memakainya untuk masuk ke mesin pengembangan dan menjalankan beban kerja yang tidak sah.
Penyedia tersebut tidak disebutkan namanya. Fireworks menyatakan telah mendeteksi aktivitas itu di hari yang sama dan, hingga 25 Oktober, tidak ada akses berhasil lainnya ke platform yang dipakai pelanggan. Rantai seperti ini adalah yang juga disoroti dalam ulasan kami tentang keamanan cloud dan DevSecOps, karena infrastrukturmu sama amannya dengan penyedia yang paling lemah.
Data apa saja yang terekspos?
Fireworks membagi data menjadi tiga kelompok.
- Metadata sumber daya, seperti identifikasi, nama, deskripsi, dan tanggal pembuatan.
- Data penagihan, yaitu alamat penagihan dan pengiriman, riwayat faktur dan pembayaran, saldo, serta kredit yang digunakan.
- Untuk sebagian pelanggan, sebagian bobot model dan dataset dalam bentuk tidak lengkap.
Perusahaan menyatakan nomor kartu pembayaran tidak disimpan dan karena itu tidak terlibat. Mereka belum menyebutkan berapa banyak pelanggan yang terdampak, seperti dicatat The Register.
Mengapa Notion ikut terseret?
Notion menjelaskan dalam halaman khusus bahwa kurang dari 1% ruang kerjanya mungkin terdampak. Beberapa percakapan dengan Notion AI yang dipakai untuk fitur Insights mungkin terekspos, dan disebut "tidak dapat diatribusikan", artinya tanpa keterangan penulis atau ruang kerja dan tanpa hasil dari alat.
Notion mengatakan telah memutus sistem dari Fireworks sejak 3 November dan menghapus data yang ada di sana. Mereka menyarankan agar data dianggap terekspos dan segera mengganti kata sandi atau kunci yang pernah ditempel di asisten. Namun menurut The Register, percakapan tersebut mungkin memuat detail yang bisa mengidentifikasi seseorang.
Untuk membaca lebih lanjut, lihat Iris Ohyama, pelanggaran pada cloud Iris Plaza. Data 7,7 juta orang dan Manajemen pelanggan dan riwayat layanan di barber shop, cara mengubah data menjadi janji temu yang berulang.
Batasan yang perlu diketahui
Belum diketahui berapa banyak pelanggan yang terdampak oleh kedua serangan, juga belum diketahui penyedia cloud mana yang diretas. Keterkaitan para penyerang dengan LLMjacking belum diverifikasi secara independen, itu hanyalah penilaian Fireworks. CEO Lin Qiao mengatakan para penyerang tidak mengincar bobot model, tetapi itu pernyataan perusahaan. Penyelidikan bersama Unit 42 dari Palo Alto Networks masih berjalan dan gambarannya bisa berubah.
Apa yang berubah bagi mereka yang bekerja dengan digital
Jika kamu memakai layanan AI, tanyakan siapa penyedia yang benar-benar menangani datamu. Aplikasi yang tampak milikmu bisa saja bergantung pada inferensi pihak ketiga, seperti pada kasus Notion. Rotasi kunci API dan token secara berkala, dan jangan menempelkan kredensial ke chatbot, karena percakapan bisa berakhir di arsip orang lain. Periksa juga kontrak untuk mengetahui apakah penyedia wajib memberi tahu kamu dan dalam berapa lama. Bagi pengembang, sebaiknya simpan kunci dengan izin minimal dan batas pengeluaran, agar pencurian lebih murah dampaknya. Data penagihan yang terekspos pun perlu dianggap sebagai bahan berguna untuk penipuan yang ditargetkan.
Pendapat kami
Kasus ini menunjukkan titik lemah yang jarang dibahas. Perusahaan membeli AI dari platform yang pada gilirannya bergantung pada penyedia lain, dan di sisi pelanggan tidak ada yang melihat rantai itu secara utuh. Fireworks bereaksi cepat, tetapi komunikasinya dilakukan dalam dua tahap dan versi pertama meremehkan kejadian ini. Tidak cukup hanya mengatakan kartu pembayaran tidak terlibat. Yang dibutuhkan adalah angka yang jelas tentang pelanggan yang terdampak dan penyedia cloud yang bersangkutan. Sampai saat itu, siapa pun yang memakai layanan ini sebaiknya berasumsi bahwa datanya bisa saja keluar.
Pertanyaan yang sering diajukan
Apa itu Fireworks AI?
Ini adalah platform inferensi untuk pengembang yang ingin menjalankan model terbuka seperti Mistral, Llama, atau Gemma tanpa mengelola perangkat keras. Menurut Notion, platform ini mendukung puluhan ribu pelanggan.
Apakah nomor kartu kredit dicuri?
Tidak, menurut Fireworks. Perusahaan menyatakan tidak menyimpan nomor kartu pembayaran, jadi nomor tersebut tidak tersentuh. Yang terekspos adalah alamat, riwayat faktur, dan saldo.
Kapan serangan kedua terjadi?
Penyedia cloud diretas pada 23 Oktober dan keesokan harinya para penyerang masuk ke mesin pengembangan Fireworks. Perusahaan mengatakan mereka mendeteksinya di hari yang sama.
Apa yang harus saya lakukan jika memakai Notion AI?
Periksa apakah kamu sudah dihubungi, karena jika iya, ruang kerjamu ikut terdampak. Notion menyarankan segera mengganti kata sandi, kunci API, atau kredensial apa pun yang pernah ditempel di asisten.
Apa itu LLMjacking?
Ini adalah pencurian akses ke model bahasa melalui kredensial yang dicuri. Akses tersebut dijual kembali dan pemilik sah yang membayar konsumsinya. Google sudah memperingatkan bahwa serangan semacam ini semakin meningkat.
Hal yang perlu dipantau dalam beberapa minggu ke depan terkait kasus Fireworks
Penyelidikan bersama Unit 42 belum selesai dan pelanggan lain mungkin ternyata ikut terdampak. Sebaiknya kamu terus mengikuti pembaruan resmi.
- Pantau peringatan keamanan dari Fireworks dan penyedia yang memakainya, untuk melihat apakah ada komunikasi baru mengenai pelanggan yang terdampak.
- Periksa alat AI yang kamu pakai, mana yang memakai inferensi eksternal, dan tanyakan kepada penyedia apakah mereka bergantung pada Fireworks.
- Awasi tagihan dan pemakaian layanan AI dalam beberapa minggu ke depan, agar penggunaan tidak wajar dari kunci yang dicuri bisa segera terlihat.
Sumber
- thehackernews.com, Fireworks AI Breach Widens to Expose Customer Billing Data and Incomplete Model Weights
- theregister.com, Fireworks AI gets burned twice as customer data exposure widens
- bleepingcomputer.com, Fireworks AI discloses new breach after cloud provider hack
- notion.com, Fireworks AI security breach impacts Notion and their customers



