Ing. Calogero Bono
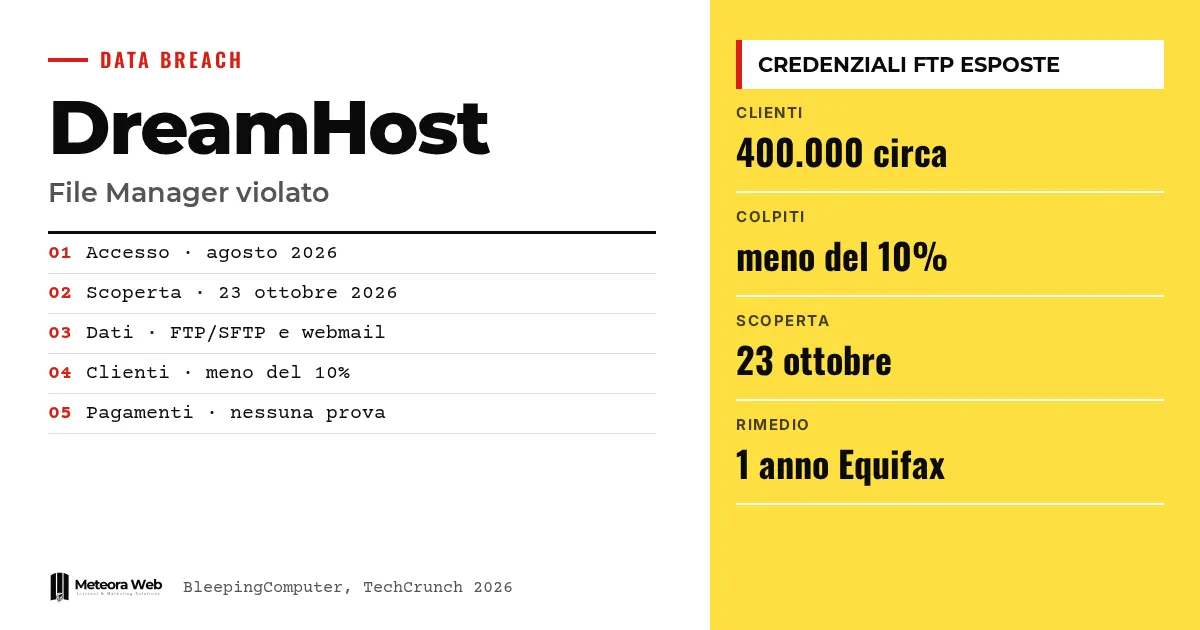
米国の大手ホスティング事業者であり、ドメインレジストラでもあるDreamHostは、Webベースの File Managerが被害を受けたデータ侵害を確認しました。顧客への通知によると、攻撃者は脆弱性を突いて侵入し、FTP/SFTPのユーザー名とパスワード、そして一部のWebメールボックスのセッションデータを盗み出しました。不正アクセスは2026年8月から発見日である2026年10月23日まで続いていました。共有ホスティングでサイトを運営している人にとって、これらのツールはファイル、メール、そして仕事へのアクセスを託すものなので、見過ごせない問題です。
事実に入る前に、いくつかの用語を確認しておきましょう。 FTP/SFTPは、サイトのファイルをサーバーにアップロードしたりダウンロードしたりするためのプロトコルです。File Managerは、同じファイルをブラウザ上で管理できるツールです。Webメールは、ブラウザで読むメールのことです。セッショントークンは、ログイン後も利用者をログイン状態に保つデータで、盗まれるとその人になりすましてアクセスされてしまいます。BEC(ビジネスメール詐欺)は、犯罪者が本物のメールボックスを使い、顧客や取引先をだます詐欺の手口です。
DreamHostで何が起きたのか?
顧客への通知を引用したBleepingComputerによると、同社は、files.dreamhost.comで File Managerを運用するサーバーに、許可のない第三者がアクセスしたと説明しています。侵入者はソフトウェアの脆弱性を利用しました。
同じ通知によると、攻撃者は2026年8月から2026年10月23日までの間に、そのFile Managerを利用していた人のFTP/SFTPのユーザー名とパスワードを読み取ることができました。さらに、「限られた数」のWebメールユーザーについては、認証情報を含むセッション情報が露出しました。
DreamHostは今回の攻撃を意図的なものだと位置づけ、スタッフが封じ込めのために休みなく作業したと述べています。
何人の顧客が影響を受けたのか?
正確な数字はありません。TechCrunchによると、広報担当者は影響を受けた顧客は「10%未満」だと述べましたが、より具体的な数字は示していません。同社は約40万人の有料顧客がいると公表しているため、計算上は4万人未満となりますが、これは私たちによる試算です。
同じ広報担当者は、調査が進行中であることを理由に、今になって攻撃が発覚した理由を説明しませんでした。BleepingComputerは、アカウント数について何度もDreamHostに問い合わせたものの、返答はなかったと伝えています。
TechCrunchはさらに、この侵害により数日間にわたるサービス停止が起き、その間に一部のパスワードが再設定されたと伝えています。
支払い情報と管理パネルは安全か?
現時点でDreamHostは、管理パネルへのログイン情報や請求データに侵入された証拠はないと述べています。TechRadarによると、同社はカード番号の全桁を保持しておらず、他の場所で購入に使うことができない安全なトークンのみを保存しているとのことです。
BleepingComputerによれば、支払いデータは外部の事業者が管理しています。これらは同社の説明であり、調査はまだ続いています。
影響を受けた顧客は何をすべきか?
DreamHostは、影響の可能性がある利用者のアクティブなセッションを終了させ、パスワードを無効化しました。また、Equifaxによる1年間のクレジットモニタリングとID盗用からの保護を提供し、信用情報に不正検出アラートや凍結を設定することを勧めています。
BleepingComputerによると、通知を受けた人は、サイトのファイルが無断で変更されていないか確認し、Webメールの転送ルールやフィルターを点検し、同じ認証情報を使っている他のサービスのパスワードを変更すべきだとされています。パスワードの使い回しについては、mSecureの情報漏えいに関する記事でも同じことを書いています。
知っておくべき限界
脆弱性の詳細は説明されておらず、DreamHostは攻撃が数か月にわたって発覚しなかった理由も明らかにしていません。影響を受けたアカウントの正確な数、攻撃者の正体、身代金要求の有無も不明です。調査は継続中で、同社は続報を約束しています。TechRadarによると、攻撃を名乗る集団は現れておらず、データがダークウェブに出回った形跡もないとのことですが、状況は変わる可能性があります。
デジタルを扱う人にとって何が変わるか
共有ホスティングでサイトを運営しているなら、通知を受けていなくてもファイルとメールは流出の可能性があるものとして考えてください。乗っ取られたメールボックスはスパム、フィッシング、BEC詐欺に悪用されかねず、ドメインの評判にも影響します。この点についてはSPF、DKIM、DMARCと送信者の評判で詳しく説明しています。サイトのファイル、転送ルール、FTPへのアクセス権限を確認してください。ドメインやホスティングの契約名義について見直すことも大切で、ドメイン、ホスティング、メールの基本のガイドも参考になります。
私たちの見解
今回の件は、情報開示の姿勢がどれほど重要かを示しています。8月から10月23日まで侵入が続き、発見は最後になってからで、担当者も理由を説明しないとなると、社内の管理体制への疑問は消えません。前向きな点としては、支払い情報は他のデータと分離されているように見えることですが、これは企業の説明であり、検証されたものではありません。平文の認証情報を利用者に持たせるWebベースのFile Managerは便利な反面、標的にもなります。顧客データをサーバーに置いている人にとって、認証情報を使い回さず、アクセス経路を絞ることは過剰な慎重さではありません。
よくある質問
DreamHostの情報漏えいはいつ起きましたか?
2026年8月から、DreamHostが不正アクセスを発見した2026年10月23日までです。同社はなぜその時点まで発見できなかったのかを説明していません。
どのデータが盗まれましたか?
File Managerを利用していた人のFTP/SFTPのユーザー名とパスワード、そして限られた数のWebメールユーザーのセッションデータ(認証情報を含む)です。同社によると、現時点で管理パネルと請求データは影響を受けていないとのことです。
何人の顧客が影響を受けましたか?
正確な人数は分かっていません。広報担当者は、約40万人の有料顧客のうち「10%未満」だと述べていますが、それ以上の詳細はありません。
DreamHostは影響を受けた顧客に何を提供していますか?
Equifaxによる1年間のクレジットモニタリングと、ID盗用からの保護です。また、アクティブなセッションを終了させ、影響の可能性がある利用者のパスワードを再設定しています。
DreamHostでサイトを運営している場合、何を確認すればよいですか?
サイトのファイルに不審な変更がないか確認し、Webメールの転送ルールやフィルターを点検してください。他のサービスで同じパスワードを使っている場合は変更してください。通知を受け取っていなくても行ってください。
DreamHostの続報と今後注目すべきシグナル
調査はまだ続いており、重要な詳細はまだ出ていません。同社が今後何を発表するか、そして外部でどのような情報が出てくるかを追い続けることが大切です。
- DreamHostの通知に関する続報を追い、脆弱性、影響を受けたアカウント数、侵入期間の情報を確認してください。
- 当該事業者を名乗るフィッシングや、オンライン上でのデータ流出の報告にも注意してください。
- 利用しているプロバイダに、不審なアクセスをどのように記録・報告しているか、顧客への通知はどれくらい迅速かを尋ねてみてください。