
 Ing. Calogero Bono
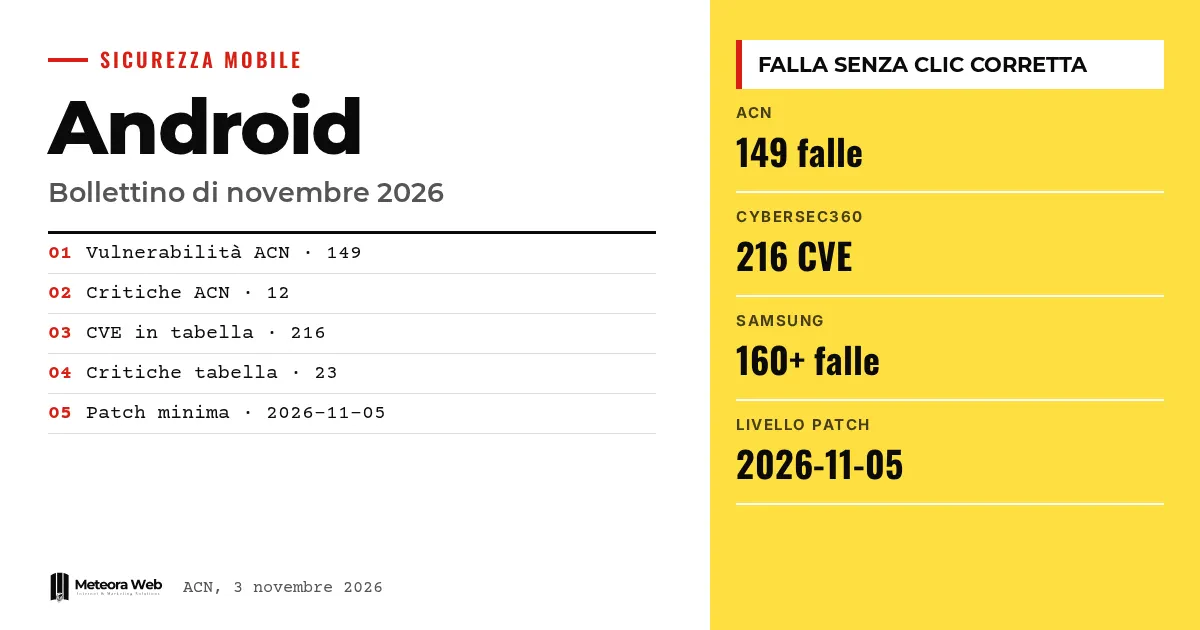
Google ha pubblicato il bollettino di sicurezza Android di novembre 2026 e le fonti non concordano sul conteggio. L'Agenzia per la cybersicurezza nazionale parla di 149 vulnerabilità, Cybersecurity360 ne conta 216. Tra le correzioni c'è una falla sfruttabile senza alcun clic dell'utente e una, la CVE-2026-58882, con un Proof of Concept già in rete. Per chi gestisce telefoni aziendali il controllo del livello di patch è la prima cosa da fare.
Qualche termine, prima di entrare nei fatti. CVE è il codice che identifica una vulnerabilità nota. Proof of Concept (PoC) è un codice dimostrativo che prova che la falla si può sfruttare. Denial of Service indica un attacco che rende un servizio non disponibile. Remote Code Execution significa eseguire codice da remoto sul dispositivo. SVE è l'identificativo che Samsung usa per le falle specifiche dei suoi Galaxy.
Cosa contiene il bollettino Android di novembre 2026?
Secondo l'alert ACN AL02/261103/CSIRT-ITA, Google ha corretto 149 vulnerabilità, di cui 12 critiche e 137 con gravità alta. Le tipologie sono esecuzione di codice da remoto, escalation di privilegi, negazione del servizio e divulgazione di informazioni.
Per Cybersecurity360 il bollettino, pubblicato il 2 novembre, elenca invece 216 CVE, di cui 23 critiche. Il problema più grave è una vulnerabilità nel Framework di Android che può consentire l'esecuzione di codice senza interazione.
Perché i numeri non coincidono?
Le fonti non spiegano la differenza. Cybersecurity360 precisa che il suo è un conteggio delle CVE presenti nelle tabelle del bollettino, mentre l'alert ACN riporta il dato in sintesi. Può dipendere dal modo in cui si contano le voci, ma è un'ipotesi nostra, non verificata.
Anche SamMobile ne dà un terzo, con 155 correzioni di Google e 20 critiche. Il consiglio è non fermarsi al totale, ma guardare il livello di patch installato.
Che cos'è la falla SMS of Death?
L'ACN segnala la CVE-2026-58882, di tipo Denial of Service e nota come «SMS of Death». Riguarda il componente WapPushOverSms e la funzione decodeWapPdu, che non controlla in modo adeguato i parametri dei messaggi WAP Push.
Un SMS costruito ad hoc, senza interazione della vittima, potrebbe bloccare il processo com.android.phone. Secondo l'ACN questo comprometterebbe la rete cellulare, anche le chiamate di emergenza, e in certi casi causerebbe riavvii ripetuti. Ne abbiamo parlato in un approfondimento dedicato.
Cosa cambia per i Samsung Galaxy?
Secondo SamMobile, la patch Samsung di novembre corregge più di 160 falle, tra cui 24 specifiche dei Galaxy. Di queste 17 sono state rese pubbliche e sette restano riservate. Le correzioni toccano chipset Exynos, bootloader, schermata di blocco, SIM lock, Dialer, Contacts e Messages.
Samsung dovrebbe distribuirla nei prossimi giorni. Il rilascio arriva mentre One UI 9.0 si diffonde sulla maggior parte dei modelli compatibili.
Limiti da conoscere
I conteggi delle vulnerabilità differiscono tra le tre fonti e nessuna spiega il motivo. Non abbiamo i dettagli tecnici della falla senza clic nel Framework. Dell'alert ACN sappiamo solo che il PoC della CVE-2026-58882 è in rete, non se sia già sfruttata. Le date di arrivo degli aggiornamenti dipendono dai singoli produttori.
Cosa cambia per chi lavora con il digitale
Per chi gestisce flotte di smartphone, il riferimento è il livello di patch 2026-11-05 o successivo, indicato da Cybersecurity360. Le versioni interessate secondo ACN sono Android 14, 15, 16, 16-qpr2 e 17 con patch precedenti a novembre. La distribuzione frammentata pesa, come mostra il dato di Android 17 fermo all'1%. Se sviluppi app aziendali, integrare la sicurezza nei processi aiuta a reagire in fretta.
Il nostro parere
Il bollettino mensile è diventato un rito, ma il problema vero è la distanza tra la correzione di Google e il telefono in tasca. Una falla che si attiva con un SMS, senza che nessuno tocchi nulla, rende questo ritardo meno tollerabile. Le aziende dovrebbero trattare il livello di patch come un dato da monitorare, non come un dettaglio dell'utente. Colpisce anche che i conteggi ufficiali divergano così tanto.
Domande frequenti
Quanti bug corregge la patch Android di novembre 2026?
Dipende dalla fonte. L'ACN parla di 149 vulnerabilità, Cybersecurity360 ne conta 216 e SamMobile cita 155 correzioni di Google. Le fonti non spiegano la differenza.
Quale livello di patch devo avere?
Cybersecurity360 indica il livello 2026-11-05 o successivo per coprire tutte le correzioni applicabili. Lo controlli nelle impostazioni, alla voce informazioni sul telefono.
Cos'è la CVE-2026-58882?
È una falla Denial of Service detta SMS of Death. Secondo l'ACN un SMS WAP Push costruito ad hoc può bloccare la telefonia senza interazione dell'utente.
Quali versioni di Android sono interessate?
Android 14, 15, 16, 16-qpr2 e 17 con patch di sicurezza precedenti a novembre 2026, secondo l'ACN.
Quando arriva la patch sui Samsung?
Nei prossimi giorni, secondo SamMobile. La distribuzione riguarda gli smartphone e i tablet Galaxy compatibili.
Cosa controllare nelle prossime settimane sulla patch di novembre
Il bollettino è uscito, ma conta quando arriva sui dispositivi reali. Nei prossimi giorni si capirà quanto velocemente i produttori distribuiscono le correzioni.
- Verifica quali modelli della tua flotta ricevono il livello 2026-11-05 e quali restano indietro.
- Segui gli aggiornamenti ACN per sapere se il PoC della CVE-2026-58882 viene sfruttato.
- Chiedi ai produttori una data di rilascio per i dispositivi che non hanno ancora l'aggiornamento.



