Ing. Calogero Bono
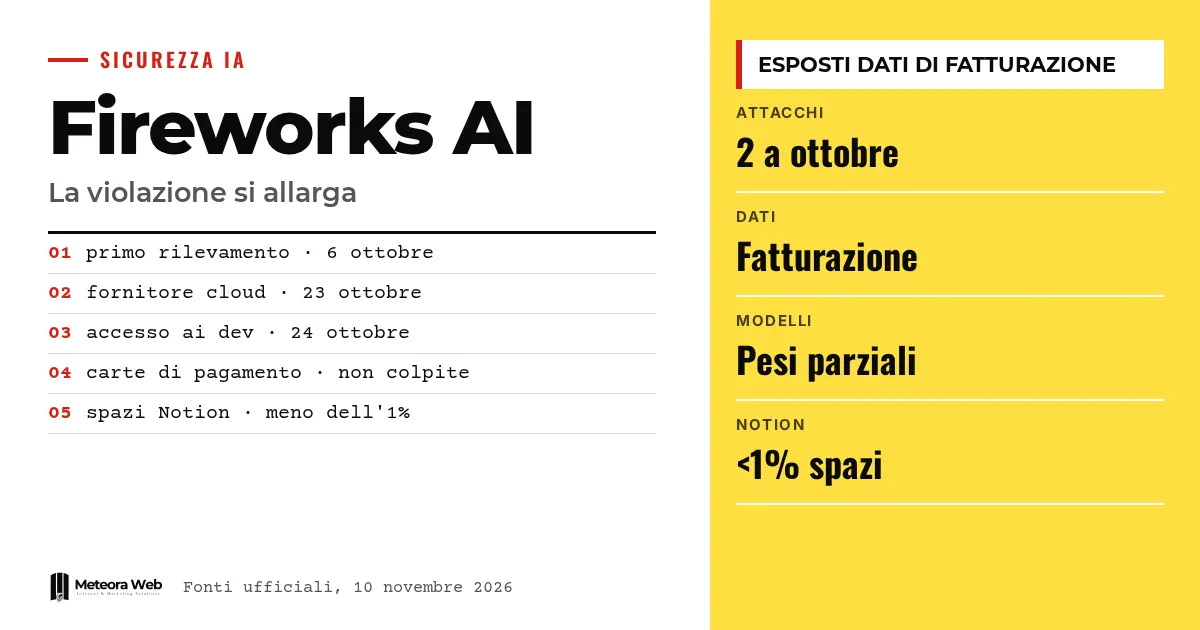
Fireworks AI, piattaforma che permette di eseguire modelli di intelligenza artificiale, ha comunicato lunedì che l'incidente di sicurezza di inizio ottobre è stato seguito da un secondo attacco. Gli autori sono passati da un fornitore cloud di terze parti e hanno raggiunto i computer di sviluppo. Sono finiti nel mirino dati di fatturazione, dataset e pesi di modelli incompleti. Conta perché molte aziende usano questi servizi senza saperlo, come mostra il caso di Notion.
Qualche termine, prima di entrare nei fatti. LLMjacking è il dirottamento di un modello linguistico con credenziali rubate, così altri ne usano la capacità e il proprietario paga il conto. Pesi del modello sono i parametri che un modello impara in addestramento, cioè il suo valore tecnico. Inferenza è l'uso di un modello già addestrato per rispondere alle richieste. Variabili d'ambiente sono valori di configurazione, spesso chiavi API e token, letti dai programmi mentre girano. Chiave API è la password con cui un software accede a un servizio.
Che cosa è successo a Fireworks AI?
Secondo The Hacker News, che riporta l'avviso dell'azienda, il primo episodio è stato rilevato il 6 ottobre. Credenziali interne usate senza autorizzazione hanno dato accesso alle variabili d'ambiente di alcuni account clienti, comprese chiavi API e token.
Allora Fireworks non aveva trovato prove di accesso a modelli, dataset, dati di addestramento, traffico di inferenza o dati personali. L'aggiornamento di lunedì cambia il quadro, e secondo The Register amplia in modo sostanziale l'impatto dichiarato.
Come sono entrati gli attaccanti la seconda volta?
Fireworks spiega che un fornitore cloud di terze parti, che ospitava le sue macchine di ricerca e sviluppo, ha subito un incidente il 23 ottobre. Il giorno dopo l'autore l'ha usato per raggiungere le macchine di sviluppo ed eseguire un carico di lavoro non autorizzato.
Il fornitore non è nominato. Fireworks dichiara di aver rilevato l'attività lo stesso giorno e che, al 25 ottobre, non risultano altri accessi riusciti alla piattaforma usata dai clienti. È il tipo di catena che il nostro approfondimento sulla sicurezza cloud e DevSecOps mette al centro, perché la tua infrastruttura è sicura quanto il fornitore più debole.
Quali dati sono stati esposti?
Fireworks divide i dati in tre gruppi.
- Metadati delle risorse, come identificativi, nomi, descrizioni e data di creazione.
- Dati di fatturazione, cioè indirizzi di fatturazione e spedizione, storico di fatture e pagamenti, saldo e crediti usati.
- Per alcuni clienti, una parte di pesi di modelli e dataset, in forma incompleta.
L'azienda afferma che i numeri delle carte di pagamento non sono conservati e quindi non sono coinvolti. Non ha indicato quanti clienti siano colpiti, come nota The Register.
Perché c'entra Notion?
Notion ha spiegato in una pagina dedicata che meno dell'1% dei suoi spazi di lavoro potrebbe essere coinvolto. Potrebbero essere state esposte alcune chat con Notion AI, usate per la funzione Insights, definite «non attribuibili», cioè senza indicazione di autore o spazio di lavoro e senza risultati di strumenti.
Notion dice di aver scollegato i sistemi da Fireworks dal 3 novembre e di aver cancellato i dati lì presenti. Consiglia di trattare i dati come esposti e di cambiare subito password o chiavi incollate nell'assistente. Secondo The Register, però, le conversazioni potrebbero contenere dettagli identificativi.
Per approfondire, Iris Ohyama, violazione sul cloud di Iris Plaza. Dati di 7,7 milioni di persone e Gestione clienti e storico servizi nel barber shop — come trasformare i dati in appuntamenti ripetuti.
Limiti da conoscere
Non si sa quanti clienti siano stati colpiti dai due attacchi, né quale sia il fornitore cloud compromesso. Non è verificato in modo indipendente che gli autori siano legati all'LLMjacking, è la valutazione di Fireworks. Il CEO Lin Qiao dice che gli attaccanti non cercavano i pesi, ma è una dichiarazione dell'azienda. L'indagine con Unit 42 di Palo Alto Networks è ancora in corso e il quadro può cambiare.
Cosa cambia per chi lavora con il digitale
Se usi servizi di IA, chiediti quali fornitori trattano davvero i tuoi dati. Un'app che sembra tua può appoggiarsi a inferenza di terzi, come nel caso di Notion. Ruota chiavi API e token con regolarità e non incollare credenziali nei chatbot, perché una chat può finire in un archivio altrui. Controlla anche i contratti, per sapere se il fornitore deve avvisarti e in quanto tempo. Per chi sviluppa, conviene tenere le chiavi con permessi minimi e limiti di spesa, così un furto costa meno. Anche i dati di fatturazione esposti vanno considerati materiale utile per truffe mirate.
Il nostro parere
Il caso mostra un punto debole poco discusso. Le aziende comprano IA da piattaforme che a loro volta dipendono da altri fornitori, e nessuno sul ffronte cliente vede la catena. Fireworks ha reagito in fretta, ma ha comunicato in due tempi e la prima versione sottostimava l'accaduto. Non basta dire che le carte non sono coinvolte. Servono numeri chiari sui clienti colpiti e sul fornitore cloud. Fino ad allora, chi usa questi servizi deve presumere che i propri dati possano uscire.
Domande frequenti
Che cos'è Fireworks AI?
È una piattaforma di inferenza per sviluppatori che vogliono far girare modelli aperti come Mistral, Llama o Gemma senza gestire l'hardware. Secondo Notion alimenta decine di migliaia di clienti.
Sono stati rubati i numeri delle carte?
No, secondo Fireworks. L'azienda dichiara di non conservare i numeri delle carte di pagamento, quindi non sono stati toccati. Sono stati invece esposti indirizzi, storico di fatture e saldo.
Quando è avvenuto il secondo attacco?
Il fornitore cloud è stato compromesso il 23 ottobre e il giorno dopo gli attaccanti hanno raggiunto le macchine di sviluppo di Fireworks. L'azienda dice di averlo rilevato lo stesso giorno.
Cosa devo fare se uso Notion AI?
Controlla se sei stato contattato, perché in quel caso lo spazio è coinvolto. Notion consiglia di cambiare subito password, chiavi API o credenziali che fossero state incollate nell'assistente.
Che cos'è l'LLMjacking?
È il furto di accesso a un modello linguistico tramite credenziali rubate. Gli accessi vengono rivenduti e il proprietario legittimo paga il consumo. Google ha avvertito che questi attacchi sono in crescita.
Cosa guardare nelle prossime settimane sul caso Fireworks
L'indagine con Unit 42 non è chiusa e altri clienti potrebbero scoprirsi coinvolti. Conviene seguire gli aggiornamenti ufficiali.
- Segui gli avvisi di sicurezza di Fireworks e dei fornitori che la usano, per capire se arrivano nuove comunicazioni sui clienti colpiti.
- Verifica nei tuoi strumenti di IA quali usano inferenza esterna e chiedi al fornitore se si appoggia a Fireworks.
- Controlla fatture e consumi dei servizi di IA nelle prossime settimane, per notare subito usi anomali di chiavi rubate.