Ing. Calogero Bono
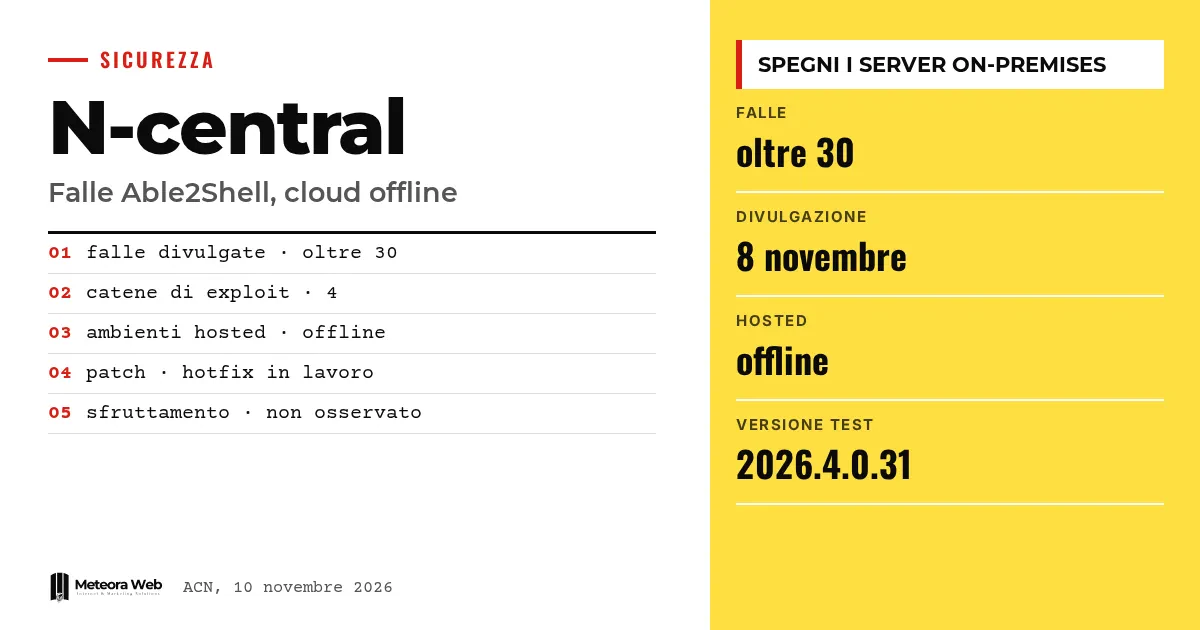
N-able ha messo offline gli ambienti hosted di N-central e chiede ai clienti on-premises di spegnere i propri server. Il 9 novembre, dopo la pubblicazione di oltre 30 vulnerabilità 0-day chiamate Able2Shell, l'azienda ha dichiarato un incidente critico. Anche l'ACN ha diffuso un alert. Conta perché N-central è una piattaforma usata per gestire da remoto i dispositivi dei clienti di molte aziende IT.
Qualche termine, prima di entrare nei fatti. RMM è il software di monitoraggio e gestione remota dei dispositivi. Una 0-day è una falla sfruttabile prima che esista una correzione. RCE indica l'esecuzione di codice da remoto. XXE è un attacco che abusa dei file XML per leggere dati o ottenere accessi. XSS inserisce codice malevolo in una pagina web eseguito poi dal browser di chi la visita.
Cosa è successo a N-central?
Secondo BleepingComputer, il ricercatore Sean Bales ha divulgato le falle domenica 8 novembre. Ha pubblicato su GitHub un repository chiamato Able2Shell con exploit dimostrativi.
N-able ha spiegato di aver ricevuto una comunicazione «non responsabile» di vulnerabilità critiche, trovate da un ricercatore indipendente. Il giorno dopo ha spento gli ambienti hosted in Americhe, Europa e Asia-Pacifico, come riporta anche The Hacker News.
Cosa permettono di fare le falle?
L'alert dell'ACN parla di un attaccante remoto non autenticato che potrebbe eludere l'autenticazione, acquisire credenziali, alterare configurazioni, scrivere file ed eseguire codice con privilegi elevati.
L'agenzia descrive quattro catene di sfruttamento disponibili online. Una parte da un'XXE prima dell'autenticazione, arriva al reset di una password e all'esecuzione di comandi come utente nable. Un'altra trasforma una stored XSS nei metadati delle patch in esecuzione di codice con UID 0, cioè root.
Quali versioni sono coinvolte?
L'ACN indica N-central nelle varianti hosted e on-premises. Le cause sono una gestione non adeguata dei dati inseriti dall'utente, controlli insufficienti sulle autorizzazioni e una separazione non corretta tra sessioni, clienti e dispositivi.
Bales dice di aver testato gli exploit sulla versione 2026.4.0.31, una pre-release, e ritiene che quasi tutte le falle riguardino anche versioni precedenti. È una sua valutazione, non confermata dalle fonti ufficiali.
Cosa devono fare i clienti?
L'ACN raccomanda di seguire le indicazioni del produttore e di disattivare i server on-premises fino al rilascio degli aggiornamenti. Se non è possibile, si può limitare la raggiungibilità a reti e sistemi autorizzati, anche con VPN. L'agenzia precisa che queste misure non garantiscono una mitigazione completa.
I servizi Ecoverse accessibili da N-able Login restano attivi, tra cui Asset View, Patching e Vulnerability Management, dice N-able. Una situazione simile di emergenza l'abbiamo vista con lo zero-day sulla VPN SSL di Cisco ASA e FTD.
Limiti da conoscere
BleepingComputer non ha verificato in modo indipendente tutte le falle, anche se la correzione in preparazione fa pensare che almeno alcune siano reali. N-able dichiara di non aver osservato sfruttamento attivo né accessi non autorizzati ai dati, ma è una dichiarazione dell'azienda. Non c'è una data di ripristino. Restano da confermare le accuse di Bales su segnalazioni precedenti ignorate, su cui l'azienda non ha risposto.
Cosa cambia per chi lavora con il digitale
Se gestisci clienti con N-central, per ora perdi lo strumento con cui monitori e aggiorni i loro dispositivi. Serve un piano alternativo, per esempio i servizi indicati dal produttore, e un modo per avvisare i clienti. Controlla se il tuo server on-premises è raggiungibile da Internet, perché una piattaforma di gestione remota compromessa apre la strada a tutti i dispositivi collegati. Il caso ricorda quanto pesi la configurazione corretta dell'infrastruttura, e chi usa server gestiti con aggiornamenti di sicurezza sa che l'esposizione va ridotta al minimo.
Il nostro parere
Il caso mostra due problemi. Il primo è tecnico, perché strumenti con privilegi così ampi dovrebbero essere i più blindati e le catene descritte dall'ACN indicano controlli deboli. Il secondo è di processo. Pubblicare exploit senza avvisare è una scelta che mette a rischio migliaia di clienti, a prescindere dalle ragioni di Bales. Se le sue accuse fossero vere, N-able avrebbe però ignorato proprio il canale che serve a evitare queste situazioni. Aspettiamo i fatti prima di dare la colpa a una parte sola.
Domande frequenti
Cos'è Able2Shell?
È il nome collettivo di oltre 30 vulnerabilità 0-day in N-central divulgate da Sean Bales. Il nome è anche quello del repository GitHub con gli exploit dimostrativi.
N-central è ancora disponibile?
No, gli ambienti hosted sono offline. N-able chiede ai clienti on-premises di tenere i server spenti fino a nuove indicazioni.
Ci sono attacchi in corso?
N-able dice di non aver osservato sfruttamento attivo. L'ACN però segnala che online sono disponibili catene di sfruttamento, quindi il rischio resta.
Esiste una patch?
Non ancora. N-able sta sviluppando e validando un hotfix, senza una data di rilascio.
Cosa posso fare se non posso spegnere il server?
Limita l'accesso a reti e sistemi autorizzati, anche via VPN. L'ACN avverte che non basta a mitigare del tutto le falle.
Cosa guardare nei prossimi giorni su N-central
Il punto ora è capire quando arriva l'hotfix e se emergeranno segnali di attacchi reali. N-able promette aggiornamenti ogni quattro ore.
- Segui gli aggiornamenti di stato di N-able e le comunicazioni dell'ACN prima di riaccendere qualsiasi server.
- Dopo la patch, controlla account amministrativi e log per verificare l'assenza di utenti creati senza autorizzazione.
- Verifica se la divulgazione sulle altre falle N-able, ancora non risolte secondo Bales, avrà seguito.