
 Ing. Calogero Bono
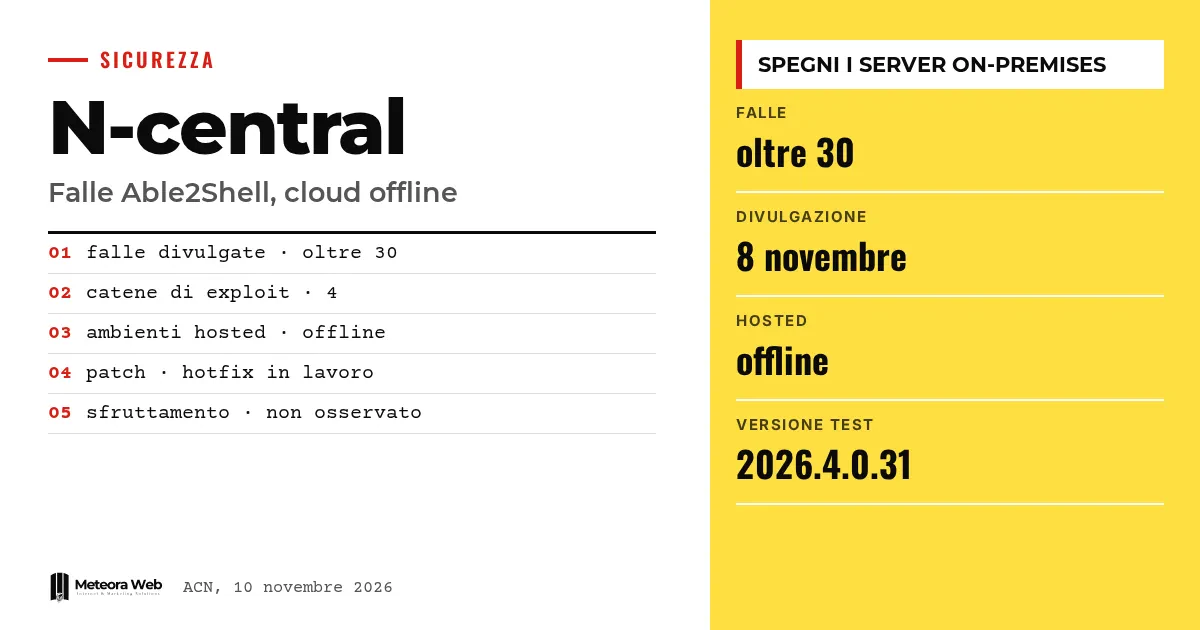
N-able heeft de gehoste N-central-omgevingen offline gehaald en vraagt klanten met on-premises installaties hun servers uit te zetten. Op 9 november heeft het bedrijf, na de publicatie van meer dan 30 0-day-kwetsbaarheden genaamd Able2Shell, een kritiek incident uitgeroepen. Ook de ACN heeft een alert verspreid. Dit is belangrijk omdat N-central een platform is dat door veel IT-bedrijven wordt gebruikt om de apparaten van hun klanten op afstand te beheren.
Enkele begrippen, voordat we de feiten induiken. RMM is software voor het op afstand monitoren en beheren van apparaten. Een 0-day is een kwetsbaarheid die misbruikt kan worden voordat er een oplossing bestaat. RCE betekent het op afstand uitvoeren van code. XXE is een aanval die XML-bestanden misbruikt om gegevens te lezen of toegang te krijgen. XSS plaatst kwaadaardige code in een webpagina die vervolgens wordt uitgevoerd door de browser van wie de pagina bezoekt.
Wat is er met N-central gebeurd?
Volgens BleepingComputer heeft onderzoeker Sean Bales de kwetsbaarheden zondag 8 november openbaar gemaakt. Hij publiceerde op GitHub een repository genaamd Able2Shell met demonstratie-exploits.
N-able heeft uitgelegd dat het een «niet-verantwoorde» melding ontving van kritieke kwetsbaarheden, gevonden door een onafhankelijke onderzoeker. De volgende dag zette het de gehoste omgevingen in Amerika, Europa en Azië-Pacific uit, zoals ook The Hacker News meldt.
Wat kunnen de kwetsbaarheden mogelijk maken?
De alert van de ACN beschrijft een niet-geauthenticeerde externe aanvaller die authenticatie zou kunnen omzeilen, inloggegevens zou kunnen verkrijgen, configuraties zou kunnen wijzigen, bestanden zou kunnen schrijven en code met verhoogde rechten zou kunnen uitvoeren.
Het agentschap beschrijft vier misbruikketens die online beschikbaar zijn. Een daarvan begint met een XXE vóór authenticatie en leidt tot het resetten van een wachtwoord en het uitvoeren van commando's als gebruiker nable. Een andere zet een stored XSS in de metadata van patches om in codeuitvoering met UID 0, dus root.
Welke versies zijn getroffen?
De ACN noemt N-central in de gehoste en de on-premises varianten. De oorzaken zijn onvoldoende controle op door gebruikers ingevoerde gegevens, onvoldoende controles op autorisaties en een onjuiste scheiding tussen sessies, klanten en apparaten.
Bales zegt de exploits getest te hebben op versie 2026.4.0.31, een pre-release, en denkt dat bijna alle kwetsbaarheden ook oudere versies treffen. Dit is zijn eigen inschatting, die door officiële bronnen niet is bevestigd.
Wat moeten klanten doen?
De ACN adviseert de instructies van de fabrikant te volgen en on-premises servers uit te schakelen totdat de updates beschikbaar zijn. Als dat niet kan, kun je de bereikbaarheid beperken tot geautoriseerde netwerken en systemen, ook met VPN. Het agentschap benadrukt dat deze maatregelen geen volledige bescherming bieden.
De Ecoverse-diensten die via N-able Login bereikbaar zijn, blijven volgens N-able actief, waaronder Asset View, Patching en Vulnerability Management. Een vergelijkbare noodsituatie zagen we eerder met de zero-day op de SSL-VPN van Cisco ASA en FTD.
Beperkingen om te kennen
BleepingComputer heeft niet onafhankelijk alle kwetsbaarheden geverifieerd, al doet de voorbereide correctie vermoeden dat er minstens enkele echt zijn. N-able stelt geen actief misbruik en geen ongeautoriseerde toegang tot gegevens te hebben waargenomen, maar dat is een verklaring van het bedrijf zelf. Er is geen hersteldatum. Nog niet bevestigd zijn de beschuldigingen van Bales dat eerdere meldingen zijn genegeerd; daarop heeft het bedrijf niet gereageerd.
Wat verandert er voor wie met digitale techniek werkt
Als je klanten met N-central beheert, verlies je voorlopig het hulpmiddel waarmee je hun apparaten bewaakt en bijwerkt. Je hebt een alternatief plan nodig, bijvoorbeeld de diensten die de fabrikant aanbeveelt, en een manier om je klanten te informeren. Controleer of je on-premises server vanaf internet bereikbaar is, want een gecompromitteerd platform voor beheer op afstand opent de deur naar alle verbonden apparaten. Deze zaak laat zien hoe zwaar de juiste configuratie van de infrastructuur weegt, en wie beheerde servers met beveiligingsupdates gebruikt, weet dat de blootstelling tot een minimum beperkt moet worden.
Ons oordeel
De zaak wijst op twee problemen. Het eerste is technisch – tools met zulke brede bevoegdheden zouden het best beveiligd moeten zijn, en de ketens die de ACN beschrijft wijzen op zwakke controles. Het tweede betreft het proces. Exploits publiceren zonder vooraf te waarschuwen is een keuze die duizenden klanten in gevaar brengt, ongeacht Bales' redenen. Als zijn beschuldigingen waar zijn, heeft N-able echter het kanaal genegeerd dat juist bedoeld is om zulke situaties te voorkomen. We wachten de feiten af voordat we één partij de schuld geven.
Veelgestelde vragen
Wat is Able2Shell?
Het is de gezamenlijke naam voor meer dan 30 0-day-kwetsbaarheden in N-central die door Sean Bales zijn openbaar gemaakt. De naam is ook die van de GitHub-repository met demonstratie-exploits.
Is N-central nog beschikbaar?
Nee, de gehoste omgevingen zijn offline. N-able vraagt klanten met on-premises installaties de servers uitgeschakeld te houden totdat er nieuwe instructies zijn.
Zijn er aanvallen aan de gang?
N-able zegt geen actief misbruik te hebben waargenomen. De ACN meldt echter dat er online misbruikketens beschikbaar zijn, dus het risico blijft bestaan.
Is er een patch?
Nog niet. N-able ontwikkelt en valideert een hotfix, zonder vaste releasedatum.
Wat kan ik doen als ik de server niet kan uitzetten?
Beperk de toegang tot geautoriseerde netwerken en systemen, ook via VPN. De ACN waarschuwt dat dit de lekken niet volledig beperkt.
Waar je de komende dagen op moet letten bij N-central
Nu is het de vraag wanneer de hotfix komt en of er signalen van echte aanvallen opduiken. N-able belooft elke vier uur updates.
- Volg de statusupdates van N-able en de communicatie van de ACN voordat je een server weer aanzet.
- Controleer na de patch beheeraccounts en logbestanden om zeker te zijn dat er geen ongeautoriseerde gebruikers zijn aangemaakt.
- Houd in de gaten of er een vervolg komt op de andere N-able-kwetsbaarheden die volgens Bales nog niet zijn opgelost.



