
 Ing. Calogero Bono
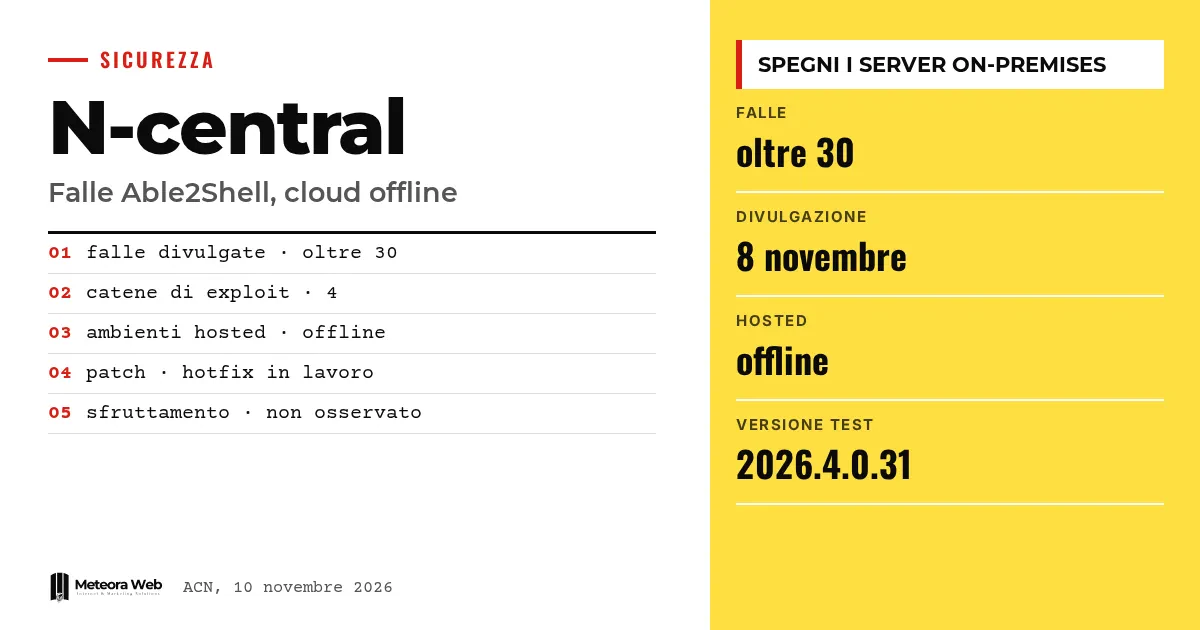
N-able wyłączył hostowane środowiska N-central i prosi klientów z serwerami on-premises o wyłączenie ich serwerów. 9 listopada, po publikacji ponad 30 luk 0-day o nazwie Able2Shell, firma ogłosiła krytyczny incydent. Alert wydała też ACN. Ma to znaczenie, bo N-central to platforma używana do zdalnego zarządzania urządzeniami klientów wielu firm IT.
Kilka pojęć, zanim przejdziemy do faktów. RMM to oprogramowanie do zdalnego monitorowania i zarządzania urządzeniami. 0-day to luka, którą można wykorzystać, zanim powstanie poprawka. RCE oznacza zdalne wykonanie kodu. XXE to atak wykorzystujący pliki XML do odczytu danych lub uzyskania dostępu. XSS wstrzykuje złośliwy kod na stronę internetową, który następnie wykonuje przeglądarka osoby odwiedzającej tę stronę.
Co się stało z N-central?
Według BleepingComputer badacz Sean Bales ujawnił luki w niedzielę 8 listopada. Opublikował na GitHubie repozytorium o nazwie Able2Shell z demonstracyjnymi exploitami.
N-able wyjaśniło, że otrzymało zgłoszenie krytycznych luk wykonane w sposób «nieodpowiedzialny», znalezionych przez niezależnego badacza. Dzień później wyłączyło hostowane środowiska w Ameryce, Europie i regionie Azji i Pacyfiku, o czym pisze też The Hacker News.
Co pozwalają zrobić te luki?
Alert ACN opisuje zdalnego, nieuwierzytelnionego atakującego, który mógłby ominąć uwierzytelnianie, przejąć dane logowania, zmieniać konfiguracje, zapisywać pliki i wykonywać kod z podwyższonymi uprawnieniami.
Agencja opisuje cztery łańcuchy wykorzystania dostępne w sieci. Jeden zaczyna się od XXE przed uwierzytelnieniem, prowadzi do resetu hasła i wykonania poleceń jako użytkownik nable. Inny zamienia stored XSS w metadanych poprawek w wykonanie kodu z UID 0, czyli jako root.
Które wersje są zagrożone?
ACN wskazuje N-central w wariantach hostowanym i on-premises. Przyczyny to niewłaściwa obsługa danych wprowadzanych przez użytkownika, niewystarczające kontrole uprawnień oraz nieprawidłowe rozdzielenie sesji, klientów i urządzeń.
Bales twierdzi, że testował exploity na wersji 2026.4.0.31, czyli pre-release, i uważa, że niemal wszystkie luki dotyczą także wcześniejszych wersji. To jego ocena, niepotwierdzona przez oficjalne źródła.
Co powinni zrobić klienci?
ACN zaleca stosowanie się do wskazówek producenta i wyłączenie serwerów on-premises do czasu wydania aktualizacji. Jeśli to niemożliwe, można ograniczyć dostępność do sieci i systemów autoryzowanych, także przez VPN. Agencja zaznacza, że te środki nie gwarantują pełnej mitygacji.
Usługi Ecoverse dostępne przez N-able Login pozostają aktywne, w tym Asset View, Patching i Vulnerability Management, według N-able. Podobną sytuację awaryjną widzieliśmy przy zero-day w VPN SSL Cisco ASA i FTD.
Ograniczenia, o których warto wiedzieć
BleepingComputer nie zweryfikował niezależnie wszystkich luk, choć przygotowywana poprawka sugeruje, że przynajmniej niektóre są prawdziwe. N-able deklaruje, że nie zaobserwowało aktywnego wykorzystania ani nieautoryzowanego dostępu do danych, ale to deklaracja firmy. Nie ma terminu przywrócenia usługi. Do potwierdzenia pozostają zarzuty Balesa dotyczące wcześniejszych zgłoszeń, które miały być zignorowane, a na które firma nie odpowiedziała.
Co się zmienia dla osób pracujących z technologią
Jeśli obsługujesz klientów z N-central, na razie tracisz narzędzie, dzięki któremu monitorujesz i aktualizujesz ich urządzenia. Potrzebujesz planu awaryjnego, na przykład usług wskazanych przez producenta, oraz sposobu na poinformowanie klientów. Sprawdź, czy Twój serwer on-premises jest dostępny z Internetu, bo przejęta platforma do zdalnego zarządzania otwiera drogę do wszystkich podłączonych urządzeń. Ten przypadek pokazuje, jak ważna jest prawidłowa konfiguracja infrastruktury, a osoby korzystające z zarządzanych serwerów z aktualizacjami bezpieczeństwa wiedzą, że ekspozycję trzeba ograniczać do minimum.
Nasza opinia
Ten przypadek pokazuje dwa problemy. Pierwszy jest techniczny – narzędzia z tak szerokimi uprawnieniami powinny być najlepiej zabezpieczone, a łańcuchy opisane przez ACN wskazują na słabe kontrole. Drugi dotyczy procesu. Publikowanie exploitów bez wcześniejszego ostrzeżenia to decyzja, która naraża tysiące klientów, niezależnie od racji Balesa. Jeśli jego zarzuty się potwierdzą, N-able zignorowałoby jednak właśnie kanał, który służy do unikania takich sytuacji. Poczekajmy na fakty, zanim obwinimy jedną stronę.
Najczęstsze pytania
Czym jest Able2Shell?
To zbiorcza nazwa ponad 30 luk 0-day w N-central ujawnionych przez Seana Balesa. Ta nazwa to także nazwa repozytorium na GitHubie z demonstracyjnymi exploitami.
Czy N-central jest nadal dostępny?
Nie, hostowane środowiska są offline. N-able prosi klientów z serwerami on-premises, by trzymali je wyłączone do odwołania.
Czy trwają ataki?
N-able twierdzi, że nie zaobserwowało aktywnego wykorzystania. ACN zwraca jednak uwagę, że w sieci dostępne są łańcuchy exploitów, więc ryzyko pozostaje.
Czy istnieje poprawka?
Jeszcze nie. N-able opracowuje i weryfikuje hotfix, bez podanej daty wydania.
Co mogę zrobić, jeśli nie mogę wyłączyć serwera?
Ogranicz dostęp do sieci i systemów, które są autoryzowane, także przez VPN. ACN ostrzega, że to nie wystarczy, by w pełni zniwelować luki.
Na co zwracać uwagę w najbliższych dniach w sprawie N-central
Teraz liczy się to, kiedy pojawi się hotfix i czy zaczną być widoczne sygnały realnych ataków. N-able obiecuje aktualizacje co cztery godziny.
- Śledź aktualizacje statusu N-able i komunikaty ACN, zanim ponownie uruchomisz jakikolwiek serwer.
- Po załataniu sprawdź konta administracyjne i logi, aby upewnić się, że nie utworzono użytkowników bez autoryzacji.
- Obserwuj, czy pojawią się dalsze ujawnienia dotyczące innych luk N-able, które według Balesa nadal nie zostały naprawione.



