
 Ing. Calogero Bono
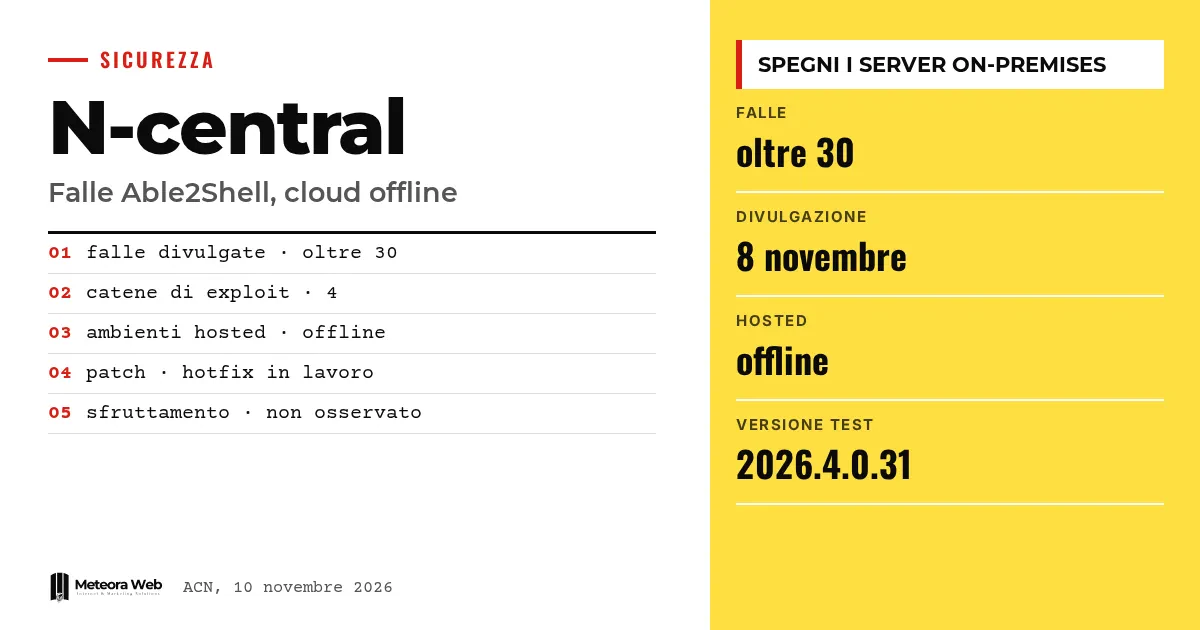
N-able hat die gehosteten N-central-Umgebungen offline genommen und bittet on-premises-Kunden, ihre eigenen Server abzuschalten. Am 9. November erklärte das Unternehmen einen kritischen Vorfall, nachdem über 30 0-day-Schwachstellen namens Able2Shell veröffentlicht worden waren. Auch die ACN hat eine Warnung herausgegeben. Das ist wichtig, weil N-central eine Plattform ist, mit der viele IT-Unternehmen die Geräte ihrer Kunden aus der Ferne verwalten.
Ein paar Begriffe, bevor wir zu den Fakten kommen RMM steht für Remote Monitoring and Management, also die Software zur Fernüberwachung und Fernverwaltung von Geräten. Eine 0-day ist eine Lücke, die ausgenutzt werden kann, bevor es einen Fix gibt. RCE bezeichnet die Ausführung von Code aus der Ferne. XXE ist ein Angriff, der XML-Dateien missbraucht, um Daten zu lesen oder Zugriff zu erlangen. XSS schleust schädlichen Code in eine Webseite ein, der dann im Browser des Besuchers ausgeführt wird.
Was ist bei N-central passiert?
Laut BleepingComputer hat der Forscher Sean Bales die Lücken am Sonntag, dem 8. November, offengelegt. Auf GitHub veröffentlichte er ein Repository namens Able2Shell mit Demonstrations-Exploits.
N-able erklärte, eine «nicht verantwortungsvolle» Meldung kritischer Schwachstellen erhalten zu haben, die von einem unabhängigen Forscher stammte. Am folgenden Tag schaltete das Unternehmen die gehosteten Umgebungen in Amerika, Europa und im asiatisch-pazifischen Raum ab, wie auch The Hacker News berichtet.
Was ermöglichen die Lücken?
Die Warnung der ACN beschreibt einen nicht authentifizierten Angreifer aus der Ferne, der die Authentifizierung umgehen, Zugangsdaten abgreifen, Konfigurationen ändern, Dateien schreiben und Code mit erhöhten Rechten ausführen könnte.
Die Agentur beschreibt vier Angriffsketten, die online verfügbar sind. Eine beginnt mit einer XXE vor der Authentifizierung, führt zum Zurücksetzen eines Passworts und zur Befehlsausführung als Benutzer nable. Eine andere wandelt eine gespeicherte XSS in den Metadaten von Patches in die Ausführung von Code mit UID 0, also root, um.
Welche Versionen sind betroffen?
Die ACN nennt N-central in den gehosteten und den on-premises-Varianten. Ursachen sind eine unzureichende Verarbeitung nutzergenerierter Daten, unzureichende Berechtigungsprüfungen und eine fehlerhafte Trennung von Sitzungen, Kunden und Geräten.
Bales gibt an, die Exploits auf Version 2026.4.0.31, einer Vorabversion, getestet zu haben, und hält fast alle Lücken auch für frühere Versionen für relevant. Das ist seine eigene Einschätzung und wurde von offiziellen Quellen nicht bestätigt.
Was müssen Kunden tun?
Die ACN rät, den Anweisungen des Herstellers zu folgen und on-premises-Server bis zur Veröffentlichung der Updates abzuschalten. Wenn das nicht möglich ist, lässt sich die Erreichbarkeit auf autorisierte Netze und Systeme beschränken, etwa mit einem VPN. Die Agentur betont, dass diese Maßnahmen keine vollständige Absicherung bieten.
Die Ecoverse-Dienste, die über N-able Login erreichbar sind, bleiben laut N-able aktiv, darunter Asset View, Patching und Vulnerability Management. Eine ähnliche Notlage hatten wir schon beim Zero-Day auf der SSL-VPN von Cisco ASA und FTD.
Grenzen, die du kennen solltest
BleepingComputer hat nicht alle Lücken unabhängig überprüft, auch wenn der vorbereitete Fix darauf hindeutet, dass zumindest einige echt sind. N-able erklärt, keine aktive Ausnutzung und keinen unbefugten Datenzugriff beobachtet zu haben, doch das ist eine Aussage des Unternehmens. Ein Wiederherstellungstermin steht nicht fest. Ungeklärt bleiben Balesʼ Vorwürfe, frühere Meldungen seien ignoriert worden. Dazu hat sich das Unternehmen nicht geäußert.
Was sich für alle ändert, die digital arbeiten
Wenn du Kunden mit N-central betreust, verlierst du vorerst das Werkzeug, mit dem du deren Geräte überwachst und aktualisierst. Du brauchst einen Ersatzplan, etwa die vom Hersteller genannten Dienste, und eine Möglichkeit, deine Kunden zu informieren. Prüfe außerdem, ob dein lokaler Server aus dem Internet erreichbar ist, denn eine kompromittierte Fernverwaltungsplattform öffnet den Weg zu allen angeschlossenen Geräten. Der Fall zeigt, wie wichtig die richtige Konfiguration der Infrastruktur ist, und wer Server mit Sicherheitsupdates betreibt, weiß, dass die Angriffsfläche so klein wie möglich gehalten werden muss.
Unsere Einschätzung
Der Fall zeigt zwei Probleme. Das erste ist technisch – Werkzeuge mit so weitreichenden Rechten müssten besonders gut abgesichert sein, und die von der ACN beschriebenen Angriffsketten deuten auf schwache Kontrollen hin. Das zweite betrifft den Prozess. Exploits zu veröffentlichen, ohne vorher zu warnen, gefährdet Tausende Kunden, unabhängig von Balesʼ Beweggründen. Sollten seine Vorwürfe zutreffen, hätte N-able allerdings genau den Meldeweg ignoriert, der solche Situationen verhindern soll. Wir sollten die Fakten abwarten, bevor wir einer Seite die Schuld geben.
Häufig gestellte Fragen
Was ist Able2Shell?
Das ist der Sammelname für über 30 0-day-Schwachstellen in N-central, die von Sean Bales veröffentlicht wurden. Der Name ist auch der Titel des GitHub-Repositorys mit den Demonstrations-Exploits.
Ist N-central noch verfügbar?
Nein, die gehosteten Umgebungen sind offline. N-able bittet on-premises-Kunden, ihre Server bis auf Weiteres abgeschaltet zu lassen.
Gibt es laufende Angriffe?
N-able sagt, keine aktive Ausnutzung beobachtet zu haben. Die ACN weist jedoch darauf hin, dass online Angriffsketten verfügbar sind, das Risiko besteht also weiterhin.
Gibt es schon einen Patch?
Noch nicht. N-able entwickelt und prüft derzeit einen Hotfix, einen Veröffentlichungstermin gibt es aber nicht.
Was kann ich tun, wenn ich den Server nicht abschalten kann?
Beschränke den Zugriff auf autorisierte Netze und Systeme, auch über VPN. Die ACN warnt, dass das die Lücken nicht vollständig entschärft.
Worauf du in den nächsten Tagen bei N-central achten solltest
Entscheidend ist jetzt, wann der Hotfix kommt und ob Anzeichen für echte Angriffe auftauchen. N-able verspricht Updates alle vier Stunden.
- Verfolge die Statusmeldungen von N-able und die Mitteilungen der ACN, bevor du einen Server wieder einschaltest.
- Prüfe nach dem Patch Administratorkonten und Protokolle, ob unautorisiert angelegte Benutzer existieren.
- Beobachte, ob es zu den anderen, laut Bales noch ungelösten N-able-Lücken weitere Veröffentlichungen gibt.



