
 Ing. Calogero Bono
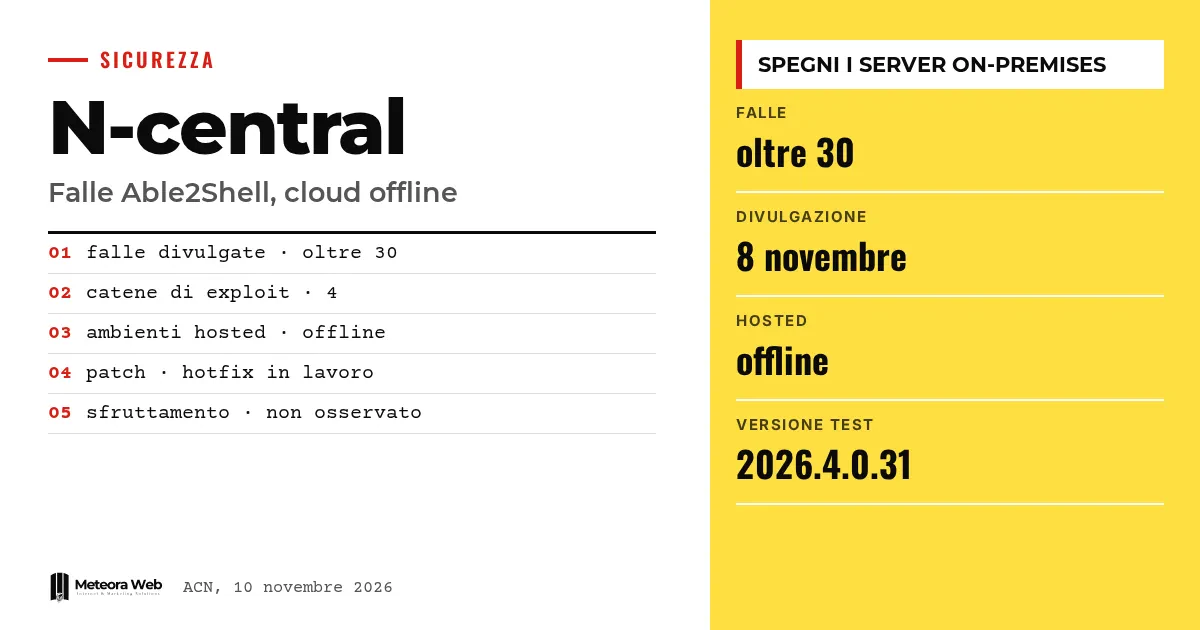
N-able, N-central barındırılan ortamlarını çevrimdışı yaptı ve yerinde (on-premises) kurulu kullanıcılardan kendi sunucularını kapatmalarını istiyor. 9 Kasım'da, Able2Shell adıyla anılan 30'dan fazla 0-day açığının yayımlanmasının ardından şirket kritik bir olay ilan etti. İtalya'nın Ulusal Siber Güvenlik Ajansı ACN de bir uyarı yayımladı. Bu durum önemli, çünkü N-central, birçok BT şirketinin müşterilerinin cihazlarını uzaktan yönettiği bir platform.
Olayları anlatmadan önce birkaç terim. RMM, cihazların uzaktan izlenmesi ve yönetilmesi için kullanılan yazılımdır. Bir 0-day, bir düzeltme yayımlanmadan önce sömürülebilen açıktır. RCE, uzaktan kod çalıştırma anlamına gelir. XXE, veri okumak ya da erişim elde etmek için XML dosyalarını kötüye kullanan bir saldırıdır. XSS, bir web sayfasına zararlı kod yerleştirir ve bu kod sayfayı ziyaret edenin tarayıcısında çalışır.
N-central'a ne oldu?
BleepingComputer'ın haberine göre araştırmacı Sean Bales, açıkları 8 Kasım Pazar günü açıkladı. GitHub'da Able2Shell adlı bir depo yayımladı ve bu depoda gösterim amaçlı sömürü kodları yer alıyor.
N-able, bağımsız bir araştırmacı tarafından bulunan kritik açıklar hakkında «sorumsuz» olarak nitelendirilen bir bildirim aldığını açıkladı. Ertesi gün Amerika, Avrupa ve Asya-Pasifik'teki barındırılan ortamlarını kapattı; bunu The Hacker News da aktardı.
Açıklar neye izin veriyor?
ACN'nin uyarısı, kimlik doğrulamasını atlatabilen, kimlik bilgilerini ele geçirebilen, yapılandırmaları değiştirebilen, dosya yazabilen ve yükseltilmiş ayrıcalıklarla kod çalıştırabilen, kimliği doğrulanmamış uzak bir saldırgandan söz ediyor.
Ajans, internette bulunan dört sömürü zincirini tarif ediyor. Birinde, kimlik doğrulamasından önce bir XXE açığı, parola sıfırlamaya ve nable kullanıcısı olarak komut çalıştırmaya kadar gidiyor. Bir diğeri ise yama metaverilerindeki kalıcı bir XSS'i, UID 0 yani root ile kod çalıştırmaya dönüştürüyor.
Hangi sürümler etkileniyor?
ACN, N-central'ın hem barındırılan hem de yerinde kurulu sürümlerini belirtiyor. Nedenler arasında kullanıcı girdilerinin yetersiz işlenmesi, yetki kontrollerinin yetersizliği ve oturumlar, müşteriler ile cihazlar arasında yanlış ayrıştırma yer alıyor.
Bales, sömürü kodlarını bir ön sürüm olan 2026.4.0.31 üzerinde test ettiğini ve açıkların neredeyse tamamının eski sürümleri de etkilediğini düşündüğünü söylüyor. Bu onun değerlendirmesi, resmi kaynaklar tarafından doğrulanmadı.
Müşteriler ne yapmalı?
ACN, üreticinin talimatlarını izlemeyi ve güncellemeler yayımlanana kadar yerinde sunucuları kapatmayı öneriyor. Bu mümkün değilse, erişilebilirlik yetkili ağ ve sistemlerle, gerekirse VPN ile sınırlandırılabilir. Ajans, bu önlemlerin tam bir azaltma sağlamayacağını belirtiyor.
N-able Login üzerinden erişilen Ecoverse hizmetleri, yani Asset View, Patching ve Vulnerability Management, N-able'a göre aktif kalmaya devam ediyor. Benzer bir acil durumu daha önce Cisco ASA ve FTD SSL VPN'indeki zero-day ile görmüştük.
Bilmen gereken sınırlar
BleepingComputer, tüm açıkları bağımsız olarak doğrulamadı, ancak hazırlanmakta olan düzeltme, en azından bazılarının gerçek olduğunu düşündürüyor. N-able, aktif bir sömürü veya verilere yetkisiz erişim gözlemlemediğini belirtiyor, ancak bu şirketin kendi beyanı. Geri yükleme için bir tarih yok. Bales'in daha önce bildirilen ve yok sayıldığı iddiaları henüz doğrulanmadı ve şirket bu konuda yanıt vermedi.
Dijital alanda çalışanlar için ne değişiyor
N-central kullanan müşterilerin varsa, şu an cihazlarını izleyip güncelleyebildiğin aracı kaybediyorsun. Üretici tarafından belirtilen hizmetler gibi bir alternatif plana ve müşterileri bilgilendirme yöntemine ihtiyacın var. Yerinde sunucunun internetten erişilebilir olup olmadığını kontrol et, çünkü ele geçirilmiş bir uzaktan yönetim platformu, bağlı tüm cihazlara giden yolu açar. Bu vaka, doğru altyapı yapılandırmasının ne kadar önemli olduğunu gösteriyor ve güvenlik güncellemeli yönetilen sunucuları kullananlar, maruz kalmayı en aza indirmenin gerekliliğini bilir.
Bizim görüşümüz
Bu vaka iki sorun ortaya koyuyor. Birincisi teknik – bu kadar geniş ayrıcalıklara sahip araçlar en sağlam olması gerekenler olmalı ve ACN'nin tarif ettiği saldırı zincirleri zayıf kontrollere işaret ediyor. İkincisi süreçle ilgili – uyarı yapmadan sömürü kodlarını yayımlamak, Bales'in gerekçesinden bağımsız olarak binlerce müşteriyi riske atan bir tercih. Bales'in iddiaları doğruysa, N-able tam da bu tür durumları önlemek için var olan kanalı yok saymış olurdu. Hangi tarafın sorumlu olduğuna karar vermeden önce gerçekleri bekliyoruz.
Sık sorulan sorular
Able2Shell nedir?
Sean Bales tarafından açıklanan, N-central'daki 30'dan fazla 0-day açığının ortak adıdır. Aynı zamanda gösterim amaçlı sömürü kodlarını içeren GitHub deposunun adıdır.
N-central hâlâ kullanılabilir mi?
Hayır, barındırılan ortamlar çevrimdışı. N-able, yerinde kurulu müşterilerden yeni talimatlara kadar sunucularını kapalı tutmalarını istiyor.
Devam eden saldırılar var mı?
N-able aktif sömürü gözlemlemediğini söylüyor. Ancak ACN, internette sömürü zincirlerinin bulunduğunu bildiriyor, dolayısıyla risk devam ediyor.
Bir yama var mı?
Henüz yok. N-able bir hotfix geliştirip doğruluyor, ancak yayın tarihi belirtilmedi.
Sunucuyu kapatamıyorsam ne yapabilirim?
Erişimi yetkili ağ ve sistemlerle sınırla, gerekirse VPN üzerinden çalıştır. ACN, bunun açıkları tamamen azaltmaya yetmeyeceği konusunda uyarıyor.
N-central için önümüzdeki günlerde nelere bakmalı
Şu an önemli olan, hotfix'in ne zaman geleceğini ve gerçek saldırılara dair belirtiler çıkıp çıkmayacağını anlamak. N-able, her dört saatte bir güncelleme sözü veriyor.
- Herhangi bir sunucuyu tekrar açmadan önce N-able'ın durum güncellemelerini ve ACN'nin duyurularını takip et.
- Yamadan sonra, yetkisiz oluşturulmuş hesap olmadığından emin olmak için yönetici hesaplarını ve kayıtları kontrol et.
- Bales'e göre hâlâ çözülmemiş diğer N-able açıklarına dair yayımlamanın devamını takip et.



