
 Ing. Calogero Bono
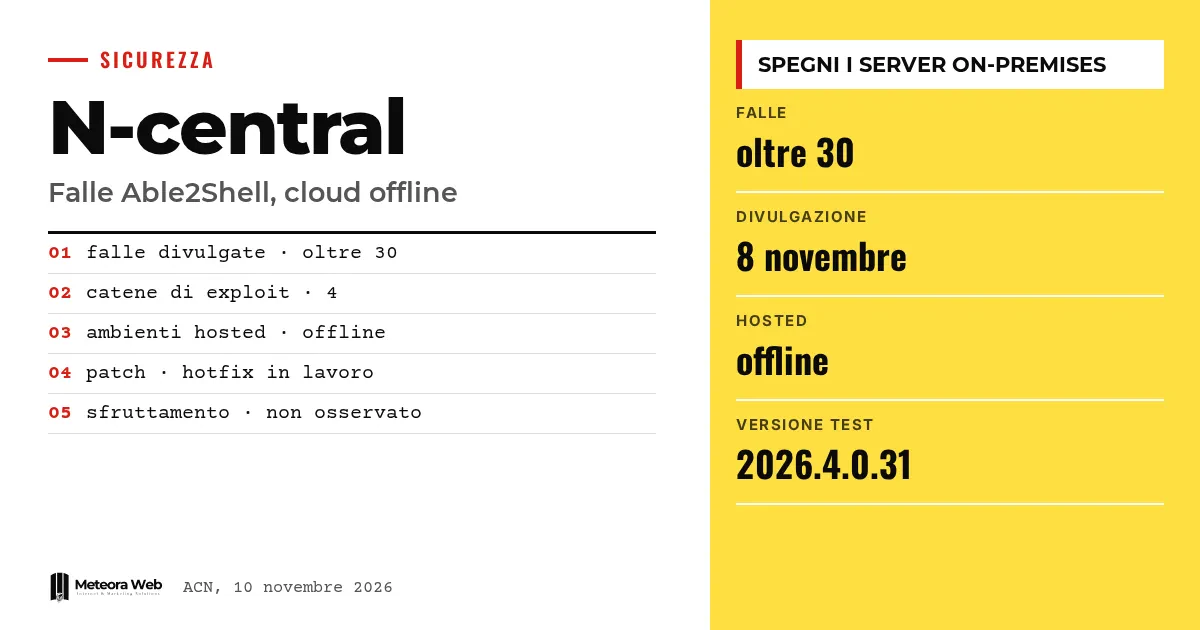
N-able отключила размещённые среды N-central и просит клиентов с серверами on-premises выключить свои серверы. 9 ноября, после публикации более чем 30 уязвимостей 0-day под названием Able2Shell, компания объявила критический инцидент. ACN тоже выпустила предупреждение. Это важно, потому что N-central — платформа, которой многие ИТ-компании пользуются для удалённого управления устройствами своих клиентов.
Несколько терминов, прежде чем перейти к фактам. RMM — это программное обеспечение для удалённого мониторинга и управления устройствами. 0-day — уязвимость, которую можно эксплуатировать до появления исправления. RCE — удалённое выполнение кода. XXE — атака, которая злоупотребляет XML-файлами, чтобы читать данные или получать доступ. XSS внедряет вредоносный код в веб-страницу, который затем выполняется в браузере посетителя.
Что произошло с N-central?
По данным BleepingComputer, исследователь Шон Бэйлс раскрыл уязвимости в воскресенье, 8 ноября. Он опубликовал на GitHub репозиторий под названием Able2Shell с демонстрационными эксплойтами.
N-able объяснила, что получила «безответственное» уведомление о критических уязвимостях, найденных независимым исследователем. На следующий день она отключила размещённые среды в Америке, Европе и Азиатско-Тихоокеанском регионе, о чём также сообщает The Hacker News.
Что позволяют делать уязвимости?
Предупреждение ACN описывает удалённого неаутентифицированного злоумышленника, который может обойти аутентификацию, получить учётные данные, изменить конфигурации, записать файлы и выполнить код с повышенными привилегиями.
Агентство описывает четыре цепочки эксплуатации, доступные в сети. Одна начинается с XXE до аутентификации, затем ведёт к сбросу пароля и выполнению команд от имени пользователя nable. Другая превращает stored XSS в метаданных патчей в выполнение кода с UID 0, то есть от root.
Какие версии затронуты?
ACN указывает N-central в размещённых и on-premises вариантах. Причинами названы неадекватная обработка пользовательских данных, недостаточные проверки прав доступа и неправильное разделение сессий, клиентов и устройств.
Бэйлс говорит, что проверил эксплойты на версии 2026.4.0.31, предварительном релизе, и считает, что почти все уязвимости касаются и более ранних версий. Это его оценка, которую официальные источники не подтверждают.
Что должны делать клиенты?
ACN рекомендует следовать указаниям производителя и отключать серверы on-premises до выпуска обновлений. Если это невозможно, доступ можно ограничить сетями и системами, которым он разрешён, в том числе через VPN. Агентство уточняет, что эти меры не гарантируют полного снижения рисков.
Сервисы Ecoverse, доступные через N-able Login, остаются активными, включая Asset View, Patching и Vulnerability Management, сообщает N-able. Похожую чрезвычайную ситуацию мы видели с нулевым днём в SSL VPN Cisco ASA и FTD.
Ограничения, которые стоит знать
BleepingComputer не проверял независимо все уязвимости, хотя подготовка исправления говорит о том, что хотя бы некоторые из них реальны. N-able заявляет, что не наблюдала активной эксплуатации и несанкционированного доступа к данным, но это утверждение самой компании. Даты восстановления нет. Остаются непроверёнными обвинения Бэйлса в игнорировании прежних сообщений о уязвимостях, на которые компания не ответила.
Что меняется для тех, кто работает с цифровыми сервисами
Если ты обслуживаешь клиентов с N-central, пока ты теряешь инструмент, с помощью которого следишь за их устройствами и обновляешь их. Нужен запасной план, например сервисы, которые указал производитель, и способ предупредить клиентов. Проверь, доступен ли твой сервер on-premises из интернета, ведь скомпрометированная платформа удалённого управления открывает путь ко всем подключённым устройствам. Этот случай напоминает, насколько важна правильная конфигурация инфраструктуры, а тем, кто использует управляемые серверы с обновлениями безопасности, известно, что открытость нужно сводить к минимуму.
Наше мнение
Случай показывает две проблемы. Первая техническая – инструменты с such широкими привилегиями должны быть самыми защищёнными, а цепочки, описанные ACN, указывают на слабые средства контроля. Вторая связана с процессом. Публиковать эксплойты без предупреждения — решение, которое подвергает опасности тысячи клиентов, независимо от мотивов Бэйлса. Если его обвинения верны, N-able проигнорировала как раз тот канал, который нужен, чтобы такие ситуации не возникали. Прежде чем винить одну сторону, будем ждать фактов.
Частые вопросы
Что такое Able2Shell?
Это общее название более чем 30 уязвимостей 0-day в N-central, раскрытых Шоном Бэйлсом. Так же называется репозиторий на GitHub с демонстрационными эксплойтами.
N-central всё ещё доступен?
Нет, размещённые среды отключены. N-able просит клиентов с on-premises серверами держать их выключенными до новых указаний.
Есть ли атаки прямо сейчас?
N-able говорит, что активной эксплуатации не наблюдала. Однако ACN сообщает, что в сети доступны цепочки эксплуатации, поэтому риск сохраняется.
Существует ли патч?
Пока нет. N-able разрабатывает и проверяет хотфикс, но даты выпуска нет.
Что делать, если нельзя выключить сервер?
Ограничь доступ к сетям и системам, которым он разрешён, в том числе через VPN. ACN предупреждает, что это не позволяет полностью снизить риск уязвимостей.
На что смотреть в ближайшие дни по N-central
Сейчас важно понять, когда выйдет хотфикс и появятся ли признаки реальных атак. N-able обещает обновления каждые четыре часа.
- Следи за обновлениями статуса N-able и сообщениями ACN, прежде чем снова включать любой сервер.
- После установки патча проверь административные учётные записи и журналы, чтобы убедиться, что не создано несанкционированных пользователей.
- Следи за тем, появятся ли дальнейшие раскрытия по другим, по словам Бэйлса пока не исправленным уязвимостям N-able.



