
 Ing. Calogero Bono
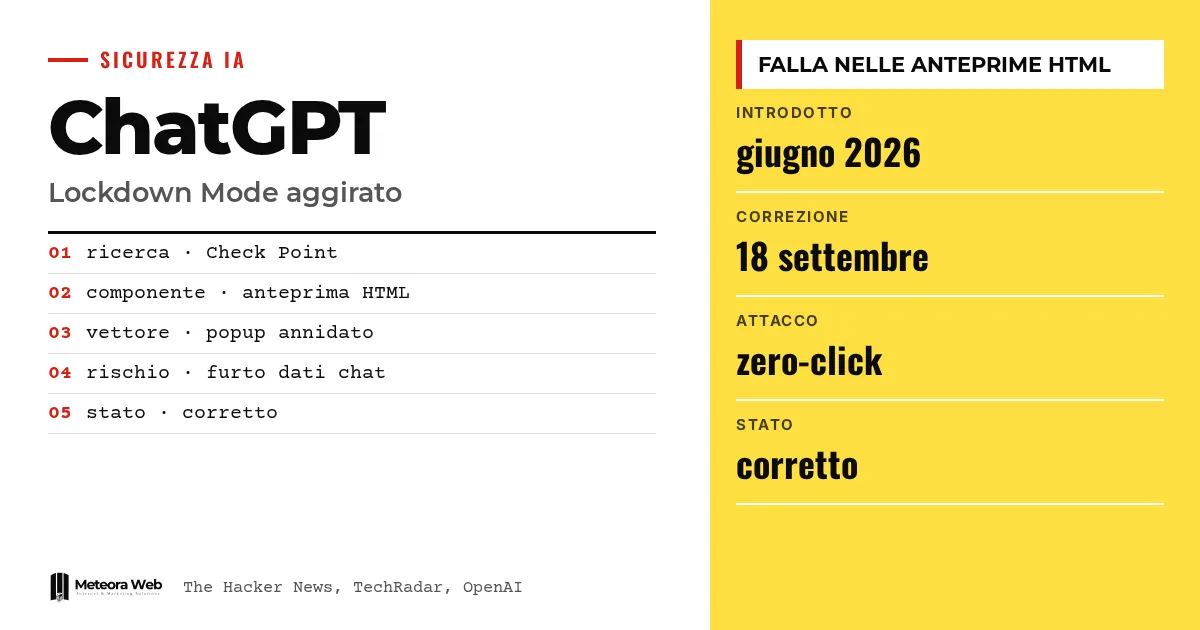
Check Point Research heeft laten zien hoe je de Lockdown Mode van ChatGPT kunt omzeilen, de instelling die OpenAI heeft bedacht om datadiefstal via prompt injection te beperken. Volgens The Hacker News zat het gat in de HTML-previews van codeblokken, en heeft OpenAI het op 18 september 2026 gerepareerd. Dit geval is belangrijk omdat het precies gaat om de modus die bedoeld is voor wie gevoelige gegevens verwerkt. Voor ondernemers is het een nuttige herinnering aan de grenzen van AI-beveiliging.
Een paar termen, voordat we op de feiten ingaan. Prompt injection is een verborgen instructie in een inhoud die de AI leest, en die haar ertoe aanzet iets anders te doen dan wat de gebruiker vraagt. Exfiltration is het wegsluizen van gegevens naar een server van de aanvaller. Sandbox is een afgeschermde omgeving waarin niet-vertrouwde code draait, zonder toegang tot de rest van de app. Popup is een nieuw venster dat wordt geopend door de getoonde inhoud. Zero-click duidt op een aanval die geen enkele klik van het slachtoffer vereist.
Wat is de Lockdown Mode van ChatGPT?
Volgens de officiële documentatie van OpenAI is het een geavanceerde, optionele beveiligingsinstelling. Hij beperkt veel functies die verbinding kunnen maken met het web of externe diensten, waardoor het minder uitgaande verzoeken zijn die gegevens naar een aanvaller kunnen sturen. Dat gaat ten koste van het uitschakelen of beperken van sommige nuttige functies.
OpenAI benadrukt dat hij niet voor iedereen bedoeld is, maar voor personen en organisaties met gevoelige gegevens. Hij voorkomt niet dat prompt injection opduikt in verwerkte inhoud, bijvoorbeeld in een geüpload bestand, en garandeert dus niet dat er geen datadiefstal plaatsvindt.
Wat wordt beperkt
- webnavigatie beperkt tot gecachte inhoud
- Deep research en de Agent-modus uitgeschakeld
- geen bestandsdownloads voor dataanalyse
- Canvas-netwerken die de gebruiker niet kan goedkeuren
Hoe is de Lockdown Mode omzeild?
Volgens The Hacker News zat het probleem in de HTML-previews binnen codeblokken. De inhoud draaide in een sandbox, die verhinderde dat ze cookies en lokale opslag las en zonder toestemming externe bronnen benaderde.
De popups werden echter anders behandeld. Zoals Eli Smadja van Check Point uitlegde, onderschepte ChatGPT rechtstreekse pogingen om nieuwe vensters te openen, maar de rechten van de sandbox lieten popups toch toe om eruit te komen. Door een extra genest frame te maken, bereikten de onderzoekers een ongewijzigde popupfunctie. De zo geopende inhoud viel niet langer onder dezelfde beperkingen.
Welke risico's bbracht het gat met zich mee?
Volgens Check Point kon het gat stille diefstal van chatgegevens, phishing en de verspreiding van malware mogelijk maken, inclusief diefstal zonder interactie in de desktopapp van ChatGPT. TechRadar meldt dat de aanval kon beginnen met een kwaadaardige prompt, een kwaadaardige GPT of een gedeelde chat.
Wie de popup beheert, bepaalt wat er wordt getoond in een omgeving die de gebruiker vertrouwt. Zo kon bijvoorbeeld een valse ChatGPT-update worden nagebootst om malware te laten downloaden. Het probleem, benadrukt The Hacker News, was niet beperkt tot de desktop op basis van Electron.
Zijn er andere gerelateerde kwetsbaarheden?
Ja. Een week eerder had Parameter Labs volgens The Hacker News beschreven hoe je sandboxes en de content security policy kunt omzeilen en via een openbare deellink de controle over een account kunt krijgen. Check Point heeft gezegd dat het twee verschillende kwetsbaarheden in hetzelfde onderdeel zijn.
Ook in september liet Check Point een verborgen commandokanaal zien tussen verschillende accounts. De bron somt daarnaast veel andere aanvallen op AI-tools op, wat bevestigt dat het thema verder reikt dan ChatGPT. Voor het bredere beeld is onze vergelijking van Claude en OpenAI op het gebied van beveiliging een goed startpunt.
Beperkingen om te kennen
De informatie over het gat komt van Check Point en de vakpers, niet van een technische nota van OpenAI in de aangeleverde bronnen. We weten niet of iemand het gat daadwerkelijk heeft misbruikt vóór de reparatie. De bronnen melden dat de oplossing al is toegepast, maar beschrijven de details niet. De beschikbaarheid van de Lockdown Mode hangt bovendien af van account, abonnement en beheerdersinstellingen.
Wat verandert er voor wie met digitale tools werkt
Als je ChatGPT gebruikt met klantgegevens, blijft de Lockdown Mode nuttig maar is hij geen garantie. Open geen HTML-previews en gedeelde chats van bronnen die je niet kent. Schakel in beheerde werkruimten alleen vertrouwde apps in en beperk schrijfacties, zoals OpenAI aangeeft. Wie software bouwt met ingebouwde AI moet ook apps, connectors en uitvoeringsomgevingen beoordelen, en niet alleen het model. Hetzelfde geldt voor de servers en applicaties die je beheert, waar hosting met beveiligingsupdates het blootgestelde oppervlak verkleint.
Ons standpunt
Dit geval laat zien dat een beveiliging die als "geavanceerd" wordt aangeprezen, even sterk is als de zwakste functie rondom het model. Hier zat het zwakke punt in een HTML-preview, niet in de AI. De reactie van OpenAI, met een reparatie na verantwoorde melding, is correct. Maar elke nieuwe functie vergroot het aanvalsoppervlak, zoals Check Point zelf heeft erkend. De blokkeermodus zien als een extra gordel, niet als een volledig schild, is de meest voorzichtige houding. Ook de beveiliging van Italiaanse mkb-bedrijven hangt af van die nuchterheid.
Veelgestelde vragen
Is de Lockdown Mode van ChatGPT echt omzeild?
Ja, volgens Check Point Research. Door popups in HTML-previews van codeblokken te gebruiken, konden de onderzoekers de sandbox verlaten. OpenAI heeft het probleem daarna gerepareerd.
Is het gat gedicht?
Ja. Volgens The Hacker News heeft OpenAI de kwetsbaarheid op 18 september 2026 verholpen na verantwoorde openbaarmaking. TechRadar spreekt van een reparatie aan de serverkant.
Moet ik iets updaten?
De bronnen noemen geen acties voor gebruikers. TechRadar meldt een reparatie aan de serverkant, dus een handmatige update lijkt niet nodig.
Blokkeert de Lockdown Mode alle prompt injection?
Nee. OpenAI stelt dat de modus het risico op datadiefstal verkleint maar niet uitsluit. Een verborgen instructie in een bestand kan de antwoorden nog steeds beïnvloeden.
Hoe activeer ik de Lockdown Mode?
Bij persoonlijke en zelfbediende Business-accounts ga je naar Instellingen, Beveiliging en daarna Geavanceerde beveiliging. In beheerde werkruimten maken beheerders een speciale rol aan en wijzen die toe aan leden.
Waar je op moet letten voor de beveiliging van ChatGPT in de komende maanden
Dit geval laat zien dat de controles rondom het model net zo belangrijk zijn als het model zelf. Het loont om te volgen hoe OpenAI reageert op nieuwe meldingen.
- Controleer of OpenAI technische notities of updates publiceert over de Lockdown Mode en de HTML-previews.
- Kijk in je werkruimte welke apps en schrijfacties echt actief zijn voor wie gevoelige gegevens gebruikt.
- Volg de nieuwe onderzoeken van Check Point en Parameter Labs, want de twee kwetsbaarheden raken hetzelfde onderdeel.
Bronnen
- help.openai.com
- techradar.com, 'AI security controls are only as strong as the wider application environment around them' – OpenAI forced to patch after experts bypass ChatGPT 'lockdown mode' to gain access to entire chat history
- thehackernews.com, Researchers Bypass ChatGPT Lockdown Mode to Exfiltrate Chats Without User Interaction



