
 Ing. Calogero Bono
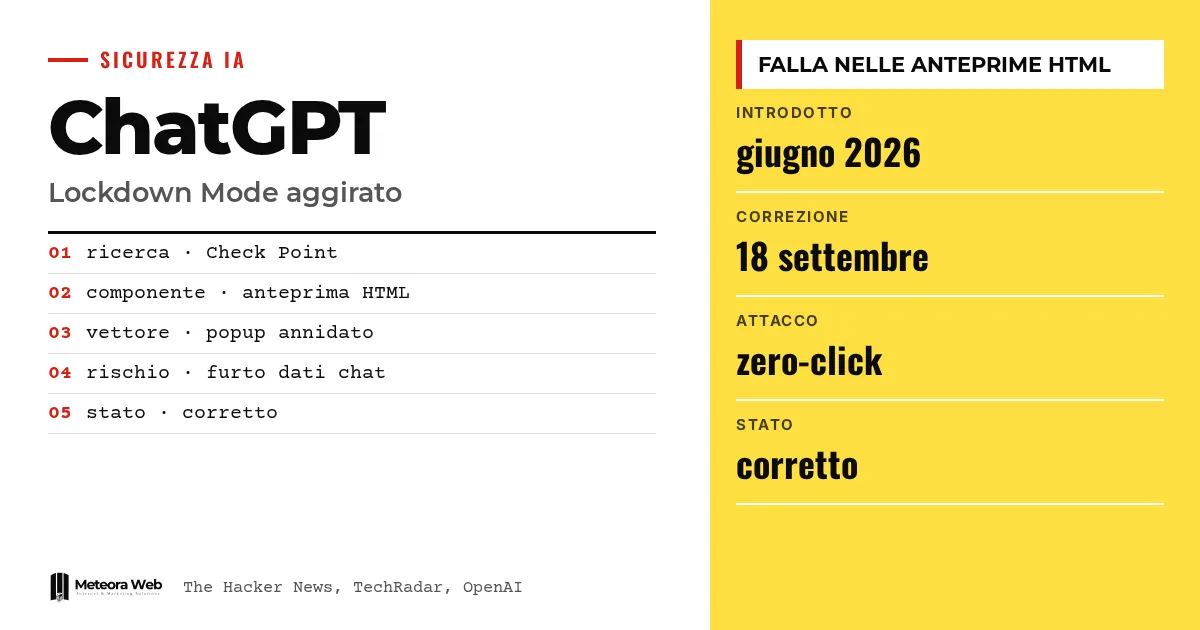
Check Point Research hat gezeigt, wie sich der Lockdown Mode von ChatGPT umgehen lässt. Die Einstellung hat OpenAI entwickelt, um den Diebstahl von Daten durch Prompt Injection zu erschweren. Laut The Hacker News lag die Lücke in den HTML-Vorschauen von Codeblöcken, und OpenAI hat sie am 18. September 2026 behoben. Der Fall ist brisant, weil er genau den Modus betrifft, der für den Umgang mit sensiblen Daten gedacht ist. Für Unternehmer ist er eine nützliche Erinnerung daran, wo die Schutzmechanismen von KI an Grenzen stoßen.
Ein paar Begriffe, bevor wir zu den Fakten kommen. Prompt Injection ist eine versteckte Anweisung in einem Inhalt, die die KI liest und dazu bringt, etwas anderes zu tun, als der Nutzer verlangt. Exfiltration bezeichnet das Abfließen von Daten an einen Server des Angreifers. Sandbox ist ein abgeschotteter Bereich, in dem nicht vertrauenswürdiger Code läuft, ohne Zugriff auf den Rest der App. Popup ist ein neues Fenster, das durch den angezeigten Inhalt geöffnet wird. Zero-Click beschreibt einen Angriff, der keinen Klick des Opfers erfordert.
Was ist der Lockdown Mode von ChatGPT?
Laut der offiziellen Dokumentation von OpenAI handelt es sich um eine erweiterte, optionale Sicherheitseinstellung. Sie schränkt viele Funktionen ein, die sich mit dem Web oder externen Diensten verbinden können, und verringert so die ausgehenden Anfragen, die Daten an einen Angreifer weiterleiten könnten. Das geschieht auf Kosten einiger nützlicher Funktionen, die dann deaktiviert oder eingeschränkt sind.
OpenAI betont, dass die Einstellung nicht für alle gedacht ist, sondern für Personen und Organisationen mit sensiblen Daten. Sie verhindert nicht, dass Prompt Injection in verarbeiteten Inhalten auftaucht, etwa in einer hochgeladenen Datei, und garantiert daher keinen Schutz vor Datendiebstahl.
Was eingeschränkt wird
- Webnavigation nur auf zwischengespeicherte Inhalte beschränkt
- Deep Research und Agent-Modus deaktiviert
- kein Herunterladen von Dateien für die Datenanalyse
- Canvas-Verbindungen vom Nutzer nicht genehmigbar
Wie wurde der Lockdown Mode umgangen?
Laut The Hacker News lag das Problem in den HTML-Vorschauen innerhalb von Codeblöcken. Der Inhalt lief in einer Sandbox, die ihn daran hinderte, Cookies und lokalen Speicher zu lesen oder ohne Zustimmung externe Ressourcen zu kontaktieren.
Die Popups wurden jedoch anders behandelt. Wie Eli Smadja von Check Point erklärte, fing ChatGPT direkte Versuche ab, neue Fenster zu öffnen, doch die Berechtigungen der Sandbox erlaubten Popups trotzdem, sie zu verlassen. Durch einen zusätzlich verschachtelten Frame gelangten die Forscher an eine unveränderte Popup-Funktion. Der so geöffnete Inhalt unterlag nicht mehr denselben Einschränkungen.
Welche Risiken brachte die Lücke mit sich?
Laut Check Point hätte die Lücke den stillen Diebstahl von Chat-Daten, Phishing und die Verbreitung von Malware ermöglichen können, einschließlich eines Diebstahls ohne Interaktion in der Desktop-App von ChatGPT. TechRadar berichtet, dass der Angriff von einem bösartigen Prompt, einem bösartigen GPT oder einem geteilten Chat ausgehen konnte.
Wer das Popup kontrolliert, bestimmt, was in einer Umgebung angezeigt wird, der der Nutzer vertraut. So ließ sich zum Beispiel ein gefälschtes ChatGPT-Update simulieren, das zum Herunterladen von Malware verleitete. Das Problem, präzisiert The Hacker News, war nicht auf den auf Electron basierenden Desktop beschränkt.
Gibt es weitere damit zusammenhängende Schwachstellen?
Ja. Eine Woche zuvor hatte laut The Hacker News Parameter Labs einen Weg beschrieben, Sandbox und Content Security Policy zu umgehen und über einen öffentlichen Freigabelink die Kontrolle über ein Konto zu übernehmen. Check Point sagte, es handle sich um zwei verschiedene Schwachstellen in derselben Komponente.
Ebenfalls im September hatte Check Point einen versteckten Befehlskanal zwischen verschiedenen Konten aufgezeigt. Die Quelle nennt außerdem zahlreiche weitere Angriffe auf KI-Werkzeuge, was zeigt, dass das Thema über ChatGPT hinausgeht. Für einen Gesamtüberblick ist unser Vergleich von Claude und OpenAI zur Sicherheit ein guter Einstieg.
Grenzen, die du kennen solltest
Die Informationen zur Lücke stammen von Check Point und aus der Fachpresse, in den vorliegenden Quellen gibt es keine technische Stellungnahme von OpenAI. Wir wissen nicht, ob die Lücke vor der Behebung tatsächlich ausgenutzt wurde. Die Quellen zeigen, dass die Korrektur bereits eingespielt ist, beschreiben aber keine Details. Außerdem hängt die Verfügbarkeit des Lockdown Mode von Konto, Tarif und Administratoreinstellungen ab.
Was sich für alle ändert, die digital arbeiten
Wenn du ChatGPT mit Kundendaten nutzt, bleibt der Lockdown Mode sinnvoll, bietet aber keine Garantie. Öffne keine HTML-Vorschauen und geteilten Chats aus Quellen, die du nicht kennst. In verwalteten Arbeitsbereichen aktivierst du nur vertrauenswürdige Apps und begrenzt Schreibaktionen, wie OpenAI empfiehlt. Wer Software mit integrierter KI entwickelt, sollte neben dem Modell auch Apps, Konnektoren und Ausführungsumgebungen prüfen. Das gilt ebenso für Server und Anwendungen, die du betreibst, wo Hosting mit Sicherheitsupdates die angreifbare Fläche verkleinert.
Unsere Einschätzung
Der Fall zeigt, dass ein als "erweitert" beworbener Schutz nur so stark ist wie die schwächste Funktion rund um das Modell. Hier lag die Schwachstelle in einer HTML-Vorschau, nicht in der KI selbst. Die Reaktion von OpenAI mit einer Korrektur nach verantwortungsvoller Meldung ist richtig. Doch jede neue Funktion vergrößert die Angriffsfläche, wie auch Check Point selbst eingeräumt hat. Den Sperrmodus als zusätzlichen Gurt zu betrachten und nicht als vollständigen Schild, ist die vorsichtigste Haltung. Auch die Sicherheit kleiner und mittlerer Unternehmen in Italien hängt von dieser Nüchternheit ab.
Häufige Fragen
Wurde der Lockdown Mode von ChatGPT wirklich umgangen?
Ja, laut Check Point Research. Mit Popups in den HTML-Vorschauen von Codeblöcken sind die Forscher aus der Sandbox ausgebrochen. OpenAI hat das Problem danach behoben.
Wurde die Lücke geschlossen?
Ja. Laut The Hacker News hat OpenAI die Schwachstelle am 18. September 2026 nach verantwortungsvoller Offenlegung behoben. TechRadar spricht von einer Korrektur auf Serverseite.
Muss ich selbst etwas aktualisieren?
Die Quellen nennen keine Maßnahmen für Nutzer. TechRadar berichtet von einer Korrektur auf Serverseite, eine manuelle Aktualisierung scheint daher nicht nötig.
Blockiert der Lockdown Mode jede Prompt Injection?
Nein. OpenAI erklärt, dass er das Risiko eines Datendiebstahls senkt, aber nicht ausschließt. Eine versteckte Anweisung in einer Datei kann die Antworten weiterhin beeinflussen.
Wie aktiviere ich den Lockdown Mode?
In persönlichen Konten und Business-Konten mit Selbstbedienung gehst du zu Einstellungen, Sicherheit und dann Erweiterte Sicherheit. In verwalteten Arbeitsbereichen legen Administratoren eine eigene Rolle an und weisen sie den Mitgliedern zu.
Worauf du bei der Sicherheit von ChatGPT in den kommenden Monaten achten solltest
Der Fall zeigt, dass die Kontrollen rund um das Modell genauso wichtig sind wie das Modell selbst. Es lohnt sich zu verfolgen, wie OpenAI auf neue Meldungen reagiert.
- Prüfe, ob OpenAI technische Hinweise oder Updates zum Lockdown Mode und zu HTML-Vorschauen veröffentlicht.
- Kontrolliere in deinem Arbeitsbereich, welche Apps und Schreibaktionen für Nutzer mit sensiblen Daten tatsächlich aktiv sind.
- Verfolge die neuen Forschungsergebnisse von Check Point und Parameter Labs, denn beide Lücken betreffen dieselbe Komponente.
Quellen
- help.openai.com
- techradar.com, 'AI security controls are only as strong as the wider application environment around them' – OpenAI forced to patch after experts bypass ChatGPT 'lockdown mode' to gain access to entire chat history
- thehackernews.com, Researchers Bypass ChatGPT Lockdown Mode to Exfiltrate Chats Without User Interaction




