
 Ing. Calogero Bono
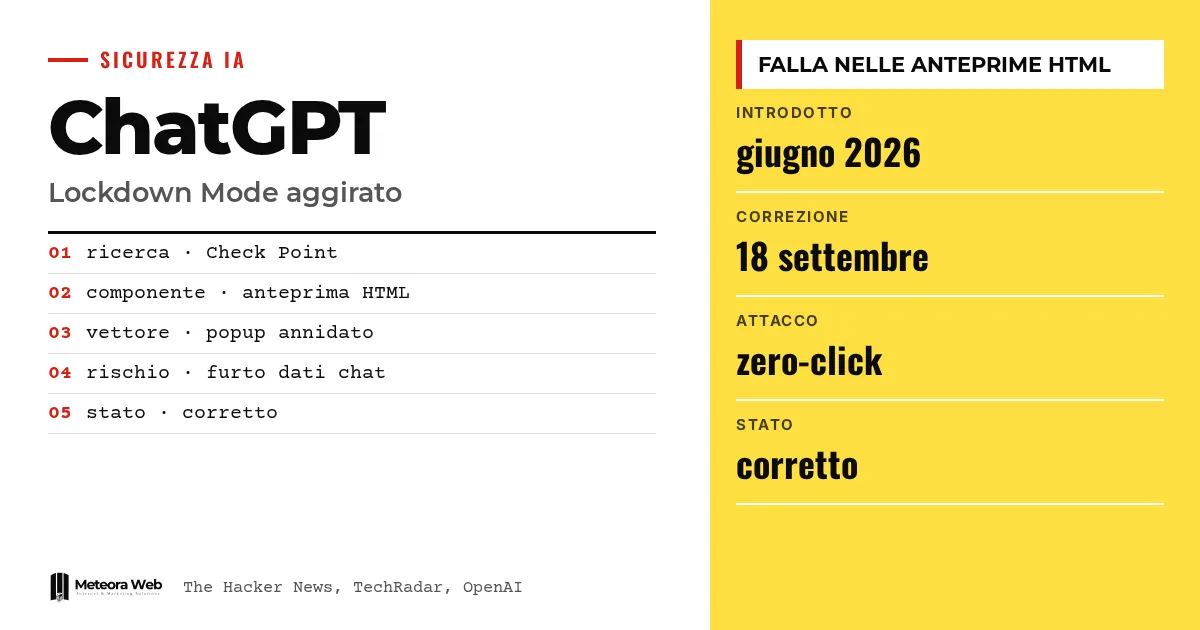
A Check Point Research mostrou como contornar o Lockdown Mode do ChatGPT, a configuração criada pela OpenAI para reduzir o roubo de dados por meio de prompt injection. Segundo The Hacker News, a falha estava nas pré-visualizações HTML dos blocos de código, e a OpenAI a corrigiu em 18 de setembro de 2026. O caso importa porque envolve justamente o modo oferecido a quem lida com dados sensíveis. Para quem administra empresas, é um lembrete útil sobre os limites das proteções de IA.
Alguns termos, antes de entrar nos fatos. Prompt injection é uma instrução escondida em um conteúdo que a IA lê, e que a leva a fazer algo diferente do que o usuário pediu. Exfiltration é o envio de dados para um servidor do atacante. Sandbox é uma área isolada onde roda código não confiável, sem acesso ao resto do aplicativo. Popup é uma nova janela aberta pelo conteúdo exibido. Zero-click indica um ataque que não exige nenhum clique da vítima.
O que é o Lockdown Mode do ChatGPT?
Segundo a documentação oficial da OpenAI, trata-se de uma configuração de segurança avançada e opcional. Ela limita muitos recursos que podem se conectar à web ou a serviços externos, reduzindo as requisições de saída que poderiam levar dados a um atacante. Faz isso ao custo de desativar ou restringir algumas funções úteis.
A OpenAI esclarece que não é para todos, mas para pessoas e organizações com dados sensíveis. Ele não impede que a prompt injection apareça nos conteúdos processados, por exemplo em um arquivo enviado, e por isso não garante a ausência de roubo de dados.
O que fica limitado
- navegação na web restrita a conteúdos em cache
- Deep research e modo Agent desativados
- sem download de arquivos para análise de dados
- conexões do Canvas que o usuário não pode aprovar
Como o Lockdown Mode foi contornado?
Segundo o The Hacker News, o problema estava nas pré-visualizações HTML dentro dos blocos de código. O conteúdo rodava em uma sandbox, que o impedia de ler cookies e armazenamento local e de contatar recursos externos sem consentimento.
Os popups, porém, eram tratados de outra forma. Como explicou Eli Smadja, da Check Point, o ChatGPT interceptava as tentativas diretas de abrir novas janelas, mas as permissões da sandbox ainda permitiam que os popups saíssem dela. Criando um frame aninhado adicional, os pesquisadores alcançaram uma função de popup não modificada. O conteúdo aberto dessa forma já não estava sujeito às mesmas restrições.
Que riscos a falha abria?
Segundo a Check Point, a falha podia permitir o roubo silencioso de dados das conversas, phishing e disseminação de malware, incluindo um roubo sem interação no aplicativo desktop do ChatGPT. A TechRadar relata que o ataque podia começar por um prompt malicioso, um GPT malicioso ou um chat compartilhado.
Quem controla o popup decide o que mostrar, em um ambiente no qual o usuário confia. Era possível, por exemplo, simular uma falsa atualização do ChatGPT para fazer o malware ser baixado. O problema, observa o The Hacker News, não se limitava ao desktop baseado em Electron.
Há outras vulnerabilidades relacionadas?
Sim. Uma semana antes, segundo o The Hacker News, a Parameter Labs havia descrito uma forma de contornar sandbox e content security policy e assumir o controle de uma conta por meio de um link público de compartilhamento. A Check Point disse que são duas vulnerabilidades diferentes no mesmo componente.
Ainda em setembro, a Check Point havia mostrado um canal de comando oculto entre contas diferentes. A fonte lista depois muitos outros ataques a ferramentas de IA, o que confirma que o tema vai além do ChatGPT. Para ter o quadro geral, nossa comparação entre Claude e OpenAI sobre segurança é um bom ponto de partida.
Limites a conhecer
As informações sobre a falha vêm da Check Point e da imprensa especializada, não de uma nota técnica da OpenAI nas fontes fornecidas. Não sabemos se alguém a explorou de fato antes da correção. As fontes indicam que a solução já foi aplicada, mas não descrevem os detalhes. A disponibilidade do Lockdown Mode, além disso, depende da conta, do plano e das configurações do administrador.
O que muda para quem trabalha com o digital
Se você usa o ChatGPT com dados de clientes, o Lockdown Mode continua útil, mas não é uma garantia. Evite abrir pré-visualizações HTML e chats compartilhados vindos de fontes que você não conhece. Em workspaces gerenciados, ative apenas apps confiáveis e limite as ações de escrita, como recomenda a OpenAI. Quem desenvolve software com IA integrada deve avaliar também apps, conectores e ambientes de execução, não só o modelo. O mesmo vale para os servidores e aplicativos que você gerencia, onde a hospedagem com atualizações de segurança reduz a superfície exposta.
Nossa opinião
O caso mostra que uma proteção anunciada como "avançada" é tão forte quanto a função mais fraca ao redor do modelo. Aqui o ponto frágil era uma pré-visualização HTML, não a IA. A reação da OpenAI, com correção após a divulgação responsável, foi adequada. Mas cada nova função aumenta a superfície de ataque, como a própria Check Point reconheceu. Tratar o modo de bloqueio como um cinto de segurança extra, e não como um escudo total, é a atitude mais prudente. A segurança das pequenas e médias empresas também depende dessa lucidez.
Perguntas frequentes
O Lockdown Mode do ChatGPT foi realmente contornado?
Sim, segundo a Check Point Research. Explorando os popups nas pré-visualizações HTML dos blocos de código, os pesquisadores saíram da sandbox. A OpenAI corrigiu o problema depois.
A falha foi corrigida?
Sim. Segundo The Hacker News, a OpenAI resolveu a vulnerabilidade em 18 de setembro de 2026, após a divulgação responsável. A TechRadar fala de uma correção do lado do servidor.
Preciso atualizar algo?
As fontes não indicam ações para os usuários. A TechRadar relata uma correção do lado do servidor, então não parece necessária uma atualização manual.
O Lockdown Mode bloqueia toda a prompt injection?
Não. A OpenAI afirma que ele reduz o risco de roubo de dados, mas não o elimina. Uma instrução escondida em um arquivo ainda pode alterar as respostas.
Como ativar o Lockdown Mode?
Nas contas pessoais e Business self-serve, vá em Configurações, Segurança e depois Segurança avançada. Nos workspaces gerenciados, os administradores criam uma função dedicada e a atribuem aos membros.
O que acompanhar sobre a segurança do ChatGPT nos próximos meses
O caso mostra que os controles em torno do modelo importam tanto quanto o modelo. Vale acompanhar como a OpenAI responderá a novas denúncias.
- Verifique se a OpenAI publica notas técnicas ou atualizações sobre o Lockdown Mode e as pré-visualizações HTML.
- Confira no seu workspace quais apps e ações de escrita estão realmente ativos para quem usa dados sensíveis.
- Acompanhe as novas pesquisas da Check Point e da Parameter Labs, já que as duas falhas tocam o mesmo componente.
Fontes
- help.openai.com
- techradar.com, 'AI security controls are only as strong as the wider application environment around them' – OpenAI forced to patch after experts bypass ChatGPT 'lockdown mode' to gain access to entire chat history
- thehackernews.com, Researchers Bypass ChatGPT Lockdown Mode to Exfiltrate Chats Without User Interaction



