
 Ing. Calogero Bono
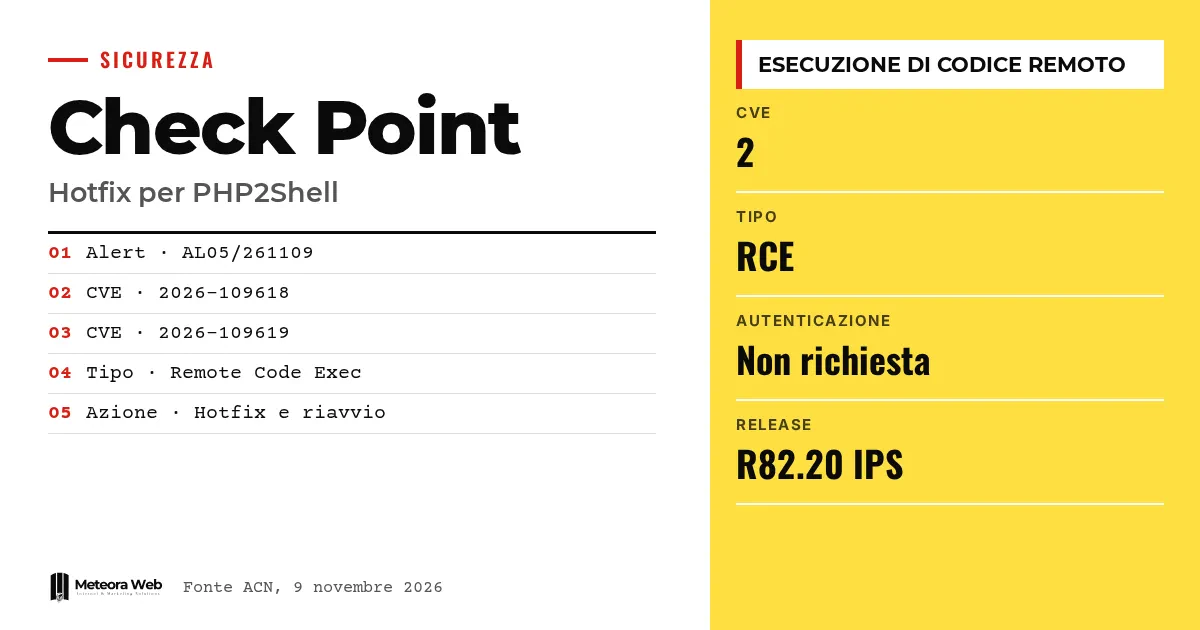
Op 9 november 2026 heeft het CSIRT Italia, bij de ACN, de alert AL05/261109 gepubliceerd over updates van Check Point voor de kritieke kwetsbaarheden die bekendstaan als PHP2Shell. Ze betreffen Firewall, Cloud Firewall, Security Gateway en Spark Firewall. Een externe aanvaller zonder authenticatie zou willekeurige code op het apparaat kunnen uitvoeren. Dat is belangrijk omdat het om perimeterapparaten gaat, die het bedrijfsnetwerk juist zouden moeten beschermen.
Enkele termen, voordat we in de feiten duiken. PHP2Shell is de naam van twee kwetsbaarheden, CVE-2026-109618 en CVE-2026-109619, in de PHP-runtime die in de producten is geïntegreerd. Remote Code Execution betekent op afstand opdrachten uitvoeren op het apparaat. Hotfix is een correctie die de fabrikant voor een specifieke versie uitbrengt. EoS duidt een versie aan die uit support is, waardoor de leverancier mogelijk geen correcties meer uitbrengt. IPS is het systeem dat verkeer blokkeert dat als kwaadaardig wordt beschouwd.
Wat heeft de ACN gemeld over PHP2Shell?
De alert van de ACN volgt op drie eerdere mededelingen over dezelfde kwetsbaarheden (AL07/261021, AL01/261025 en AL10/261028). Check Point heeft nu een bulletin gepubliceerd over de impact op zijn producten, met hotfixes en mitigaties.
Volgens de leverancier loopt de aanval via zorgvuldig opgestelde verzoeken aan de webinterfaces die de apparaten blootstellen. De ACN wijst er daarnaast op dat technische informatie over de uitbuiting publiek beschikbaar is, en daarom vraagt ze om snel in te grijpen.
Welke producten en functies zijn getroffen?
Getroffen zijn de producten die minstens één van deze functies gebruiken.
- Mobile Access Portal (niet voor Spark)
- Remote Access VPN met SSL Network Extender (niet voor Spark)
- Remote Access VPN met ingeschakelde SAML Realm-authenticatie
- Identity Awareness Captive Portal ingeschakeld
- UserCheck Portal
- Zero Phishing
Voor Firewall, Cloud Firewall en Security Gateway gaat het om R81.20, R82, R82.10 en R82.20, plus diverse EoS-releases van R80 tot R81.10. Voor Spark Firewall gaat het om R81.10.x en R82.00.x, naast R77.20.x en R80.20.x die uit support zijn.
Wat is niet kwetsbaar?
Check Point heeft verduidelijkt dat Security Management Server en Log Server niet kwetsbaar zijn. Hetzelfde geldt voor de Check Point Portal- en SaaS-diensten, die al zijn bijgewerkt. De leverancier heeft bovendien verklaard dat zijn producten niet door kwetsbaarheid CVE-2026-115560 worden getroffen.
Wie alleen deze componenten gebruikt, of geen van de opgesomde functies, heeft dus een andere blootstelling. Het blijft nodig per apparaat te controleren, omdat de lijst afhangt van wat actief is.
Hoe pas je hotfixes en mitigaties toe?
De ACN geeft, in lijn met de leverancier, deze stappen aan.
- Installeer de hotfix van je eigen versie op alle getroffen systemen.
- Als je eerder de handmatige mitigatie hebt toegepast, verwijder dan eerst de wijzigingen in het bestand $CPDIR/web/Apache/conf/cp-httpd.conf.
- Herstart het apparaat na afloop van de installatie.
- Kun je niet direct updaten, gebruik dan de tijdelijke mitigaties uit de sectie "Mitigation" van het bulletin.
De R82.20-versies hebben een ingebouwde bescherming, de IPS "PHP Remote Code Execution", waarvan Check Point aangeeft dat die ook effectief is zonder HTTPS Inspection en zonder de IPS-module in te schakelen. Die vervangt de hotfix echter niet.
Beperkingen om te kennen
De alert van de ACN vat het bulletin van de leverancier samen en beschrijft geen in Italië waargenomen aanvallen. We weten niet hoeveel apparaten blootgesteld zijn. Voor EoS-versies brengt de leverancier mogelijk helemaal geen hotfix uit, dus voor die systemen kan het beeld anders zijn. De gedetailleerde instructies staan in het bulletin van Check Point, dat hier niet tot de geraadpleegde bronnen behoort.
Wat verandert er voor wie met digitale zaken werkt
Als je zakelijke netwerken beheert of het beheer ervan aanstuurt, is het eerste wat je moet weten welke versie op de firewalls draait en welke functies actief zijn. VPN- en Captive Portal-portalen staan vaak bewust aan het internet blootgesteld. Voor wie servers en beheerde hosting verzorgt, geldt hetzelfde – snel updaten wat van buitenaf bereikbaar is. Het geval doet ook denken aan Fragnesia, dat samen met PHP2Shell onder vuur ligt. Als een apparaat uit support is, moet je de vervanging plannen.
Ons oordeel
Het ongemakkelijkste gegeven is de lijst met EoS-versies, en die is lang en oud. Een firewall die jaren in productie is vergeten, is een risico dat geen enkele hotfix oplost. Ook weegt zwaar dat de kwetsbaarheid in een bijkomstig onderdeel zit, de PHP van de webinterfaces, en niet in de filtermotor zelf. Vaak zien we de firewall als een monolitisch blok, terwijl hij beheer- en toegangsoppervlakken heeft die aandacht nodig. Wie beveiliging verkoopt, zou die oppervlakken standaard minder blootgesteld moeten maken.
Veelgestelde vragen
Wat zijn de PHP2Shell-kwetsbaarheden?
Het zijn twee kritieke fouten, CVE-2026-109618 en CVE-2026-109619, in de PHP-runtime die in sommige Check Point-producten is geïntegreerd. Ze zouden een externe aanvaller zonder authenticatie code op de firewall kunnen laten uitvoeren.
Welke Check Point-producten zijn getroffen?
Firewall, Cloud Firewall, Security Gateway en Spark Firewall die functies gebruiken zoals Mobile Access Portal, VPN met SAML, Captive Portal, UserCheck of Zero Phishing. Security Management Server en Log Server blijken niet kwetsbaar.
Wat moet ik nu meteen doen?
Installeer de hotfix voor je versie en herstart het apparaat. Kun je dat niet, pas dan de tijdelijke mitigaties uit het Check Point-bulletin toe. Als je al de handmatige mitigatie had, verwijder die dan vóór de hotfix.
Is R82.20 al beschermd?
Het heeft een ingebouwde bescherming, de IPS "PHP Remote Code Execution", waarvan de leverancier aangeeft dat die ook zonder HTTPS Inspection effectief is. Dat vervangt de hotfix echter niet, benadrukt de ACN.
En de versies die niet meer ondersteund worden?
Voor EoS-versies brengt de leverancier mogelijk geen hotfix uit. Dan blijven de tijdelijke mitigaties over en, op middellange termijn, de overstap naar een ondersteunde versie.
Wat je de komende weken op blootgestelde firewalls moet controleren
De alert is de vierde mededeling van de ACN over PHP2Shell, dus de kwestie is nog niet afgesloten. Het loont om de ontwikkelingen te volgen.
- Controleer of de ACN nieuwe updates van de alert publiceert, want er zijn al drie eerdere mededelingen.
- Vraag bij je leverancier na of de EoS-versies die je gebruikt een hotfix krijgen of vervangen moeten worden.
- Controleer na de hotfix of de handmatige wijzigingen in het configuratiebestand zijn verwijderd en de diensten goed werken.



