
 Ing. Calogero Bono
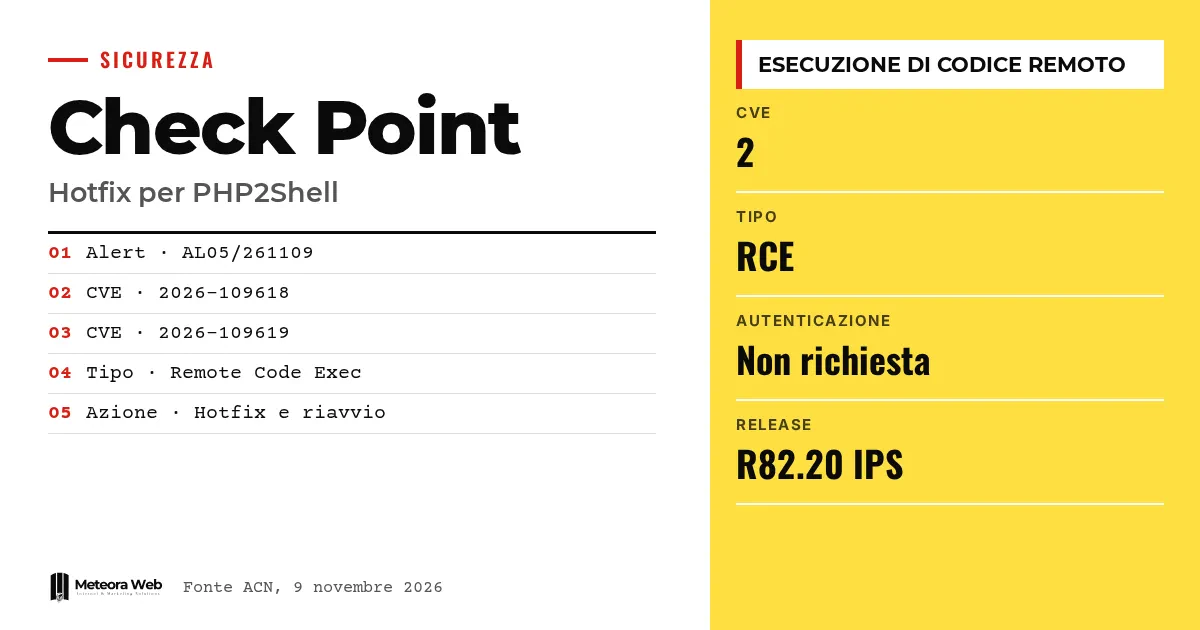
Em 9 de novembro de 2026, o CSIRT Itália, junto à ACN, publicou o alerta AL05/261109 sobre as atualizações da Check Point para as vulnerabilidades críticas conhecidas como PHP2Shell. Elas afetam Firewall, Cloud Firewall, Security Gateway e Spark Firewall. Um atacante remoto não autenticado poderia executar código arbitrário no dispositivo. Isso importa porque se trata de equipamentos de perímetro, justamente aqueles que deveriam proteger a rede da empresa.
Alguns termos, antes de entrarmos nos fatos. PHP2Shell é o nome dado a duas vulnerabilidades, CVE-2026-109618 e CVE-2026-109619, no runtime PHP integrado aos produtos. Remote Code Execution significa executar comandos à distância no dispositivo. Hotfix é uma correção lançada pelo fabricante para uma versão específica. EoS indica uma versão fora de suporte, para a qual o fornecedor pode não lançar correções. IPS é o sistema que bloqueia o tráfego considerado malicioso.
O que a ACN informou sobre PHP2Shell?
O alerta da ACN segue três comunicações anteriores sobre as mesmas vulnerabilidades (AL07/261021, AL01/261025 e AL10/261028). Agora a Check Point publicou um boletim sobre o impacto nos seus produtos, com hotfixes e mitigações.
Segundo o fornecedor, a exploração passa por requisições construídas de forma específica para as interfaces web expostas pelos dispositivos. A ACN lembra ainda que informações técnicas sobre a exploração estão disponíveis publicamente, e por isso pede intervenção rápida.
Quais produtos e funções são afetados?
São afetados os produtos que usam pelo menos uma destas funções.
- Mobile Access Portal (não para Spark)
- Remote Access VPN com SSL Network Extender (não para Spark)
- Remote Access VPN com autenticação SAML Realm habilitada
- Identity Awareness Captive Portal habilitado
- UserCheck Portal
- Zero Phishing
Para Firewall, Cloud Firewall e Security Gateway, as versões são R81.20, R82, R82.10 e R82.20, além de várias release EoS de R80 a R81.10. Para o Spark Firewall, fala-se de R81.10.x e R82.00.x, além de R77.20.x e R80.20.x fora de suporte.
O que não aparece como vulnerável?
A Check Point esclareceu que Security Management Server e Log Server não aparecem como vulneráveis. O mesmo vale para os serviços Check Point Portal e SaaS, já atualizados. O fornecedor também declarou que seus produtos não são afetados pela vulnerabilidade CVE-2026-115560.
Quem usa apenas esses componentes, ou nenhuma das funções listadas, tem uma exposição diferente. Ainda assim, é preciso verificar equipamento por equipamento, porque a lista depende do que está ativo.
Como aplicar hotfixes e mitigações?
A ACN, em linha com o fornecedor, indica estes passos.
- Instalar o hotfix da sua versão em todos os sistemas afetados.
- Se você aplicou antes a mitigação manual, remova primeiro as alterações no arquivo $CPDIR/web/Apache/conf/cp-httpd.conf.
- Reiniciar o equipamento ao final da instalação.
- Se não puder atualizar imediatamente, use as mitigações temporárias da seção "Mitigation" do boletim.
As versões R82.20 têm uma proteção integrada, a IPS "PHP Remote Code Execution", que a Check Point indica como eficaz mesmo sem HTTPS Inspection e sem habilitar o módulo IPS. Ela não substitui, porém, o hotfix.
Limites a conhecer
O alerta da ACN resume o boletim do fornecedor e não descreve ataques observados na Itália. Não sabemos quantos equipamentos estão expostos. Para as versões EoS, o fornecedor pode não lançar nenhum hotfix, então nesses sistemas o quadro pode mudar. As instruções detalhadas devem ser lidas no boletim da Check Point, que aqui não consta entre as fontes consultadas.
O que muda para quem trabalha com digital
Se você gerencia redes corporativas ou cuida da sua administração, o primeiro passo é saber qual versão roda nos firewalls e quais funções estão ativas. Portais VPN e Captive Portal costumam ficar expostos à internet por escolha. Para quem cuida de servidores e hospedagem gerenciada, o tema é o mesmo – atualizar com rapidez o que está acessível de fora. O caso lembra também o de Fragnesia, sob ataque junto com PHP2Shell. Se um equipamento está fora de suporte, a substituição precisa ser planejada.
Nossa opinião
O dado mais incômodo é a lista de versões EoS, muitas e antigas. Um firewall esquecido em produção por anos é um risco que nenhum hotfix resolve. Também pesa que a vulnerabilidade esteja em um componente acessório, o PHP das interfaces web, e não no motor de filtragem. Costuma-se pensar no firewall como um bloco monolítico, mas ele tem superfícies de gerenciamento e acesso que precisam de cuidado. Quem vende segurança deveria torná-las menos expostas por padrão.
Perguntas frequentes
O que são as vulnerabilidades PHP2Shell?
São duas falhas críticas, CVE-2026-109618 e CVE-2026-109619, no runtime PHP integrado a alguns produtos da Check Point. Elas poderiam permitir que um atacante remoto não autenticado executasse código no firewall.
Quais produtos da Check Point são afetados?
Firewall, Cloud Firewall, Security Gateway e Spark Firewall que usam funções como Mobile Access Portal, VPN com SAML, Captive Portal, UserCheck ou Zero Phishing. Security Management Server e Log Server não aparecem como vulneráveis.
O que devo fazer agora?
Instale o hotfix da sua versão e reinicie o equipamento. Se não puder, aplique as mitigações temporárias do boletim da Check Point. Se você já tinha a mitigação manual, remova-a antes do hotfix.
O R82.20 já está protegido?
Ele tem uma proteção integrada, a IPS "PHP Remote Code Execution", que o fornecedor indica como eficaz mesmo sem HTTPS Inspection. Ela não substitui o hotfix, esclarece a ACN.
E as versões que não têm mais suporte?
Para as versões EoS, o fornecedor pode não lançar nenhum hotfix. Nesse caso, restam as mitigações temporárias e, no médio prazo, a migração para uma versão suportada.
O que acompanhar nas próximas semanas nos firewalls expostos
O alerta é a quarta comunicação da ACN sobre PHP2Shell, portanto o caso não está encerrado. Vale acompanhar os desdobramentos.
- Verifique se a ACN publica novas atualizações do alerta, já que os anteriores foram três.
- Confirme com o fornecedor se as versões EoS em uso terão hotfix ou precisam ser substituídas.
- Depois do hotfix, confira se as alterações manuais no arquivo de configuração foram removidas e se os serviços funcionam.



