
 Ing. Calogero Bono
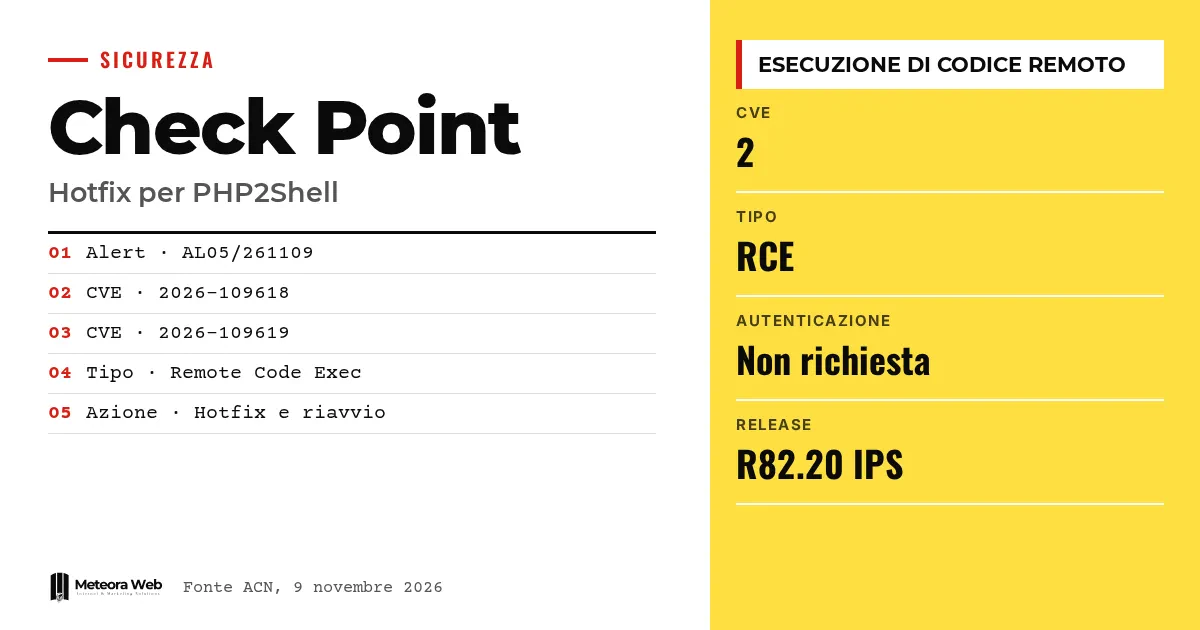
Pada 9 November 2026, CSIRT Italia di bawah ACN menerbitkan peringatan AL05/261109 tentang pembaruan Check Point untuk kerentanan kritis yang dikenal sebagai PHP2Shell. Kerentanan ini berdampak pada Firewall, Cloud Firewall, Security Gateway, dan Spark Firewall. Penyerang jarak jauh yang tidak terautentikasi bisa menjalankan kode sembarang pada perangkat. Ini penting karena perangkat perimeter seharusnya melindungi jaringan perusahaan.
Beberapa istilah sebelum masuk ke fakta-faktanya PHP2Shell adalah nama untuk dua kerentanan, CVE-2026-109618 dan CVE-2026-109619, pada runtime PHP yang tertanam di produk-produk tersebut. Remote Code Execution berarti menjalankan perintah dari jarak jauh pada perangkat. Hotfix adalah perbaikan yang dirilis vendor untuk versi tertentu. EoS menandakan versi yang sudah tidak didukung, sehingga vendor mungkin tidak merilis perbaikan. IPS adalah sistem yang memblokir lalu lintas yang dianggap berbahaya.
Apa yang dilaporkan ACN tentang PHP2Shell?
Peringatan ACN ini mengikuti tiga komunikasi sebelumnya tentang kerentanan yang sama (AL07/261021, AL01/261025, dan AL10/261028). Kini Check Point telah menerbitkan buletin tentang dampaknya pada produk mereka, lengkap dengan hotfix dan mitigasi.
Menurut vendor, eksploitasi dilakukan lewat permintaan yang disusun khusus ke antarmuka web yang diekspos perangkat. ACN juga mencatat bahwa informasi teknis tentang eksploitasi sudah tersedia secara publik, itulah sebabnya mereka meminta tindakan segera.
Produk dan fitur mana yang terdampak?
Yang terdampak adalah produk yang menggunakan setidaknya salah satu fitur berikut.
- Mobile Access Portal (tidak untuk Spark)
- Remote Access VPN dengan SSL Network Extender (tidak untuk Spark)
- Remote Access VPN dengan autentikasi SAML Realm yang aktif
- Identity Awareness Captive Portal yang aktif
- UserCheck Portal
- Zero Phishing
Untuk Firewall, Cloud Firewall, dan Security Gateway, versinya adalah R81.20, R82, R82.10, dan R82.20, ditambah beberapa rilis EoS dari R80 hingga R81.10. Untuk Spark Firewall disebutkan R81.10.x dan R82.00.x, serta R77.20.x dan R80.20.x yang sudah tidak didukung.
Apa yang tidak tercatat rentan?
Check Point menjelaskan bahwa Security Management Server dan Log Server tidak tercatat rentan. Hal yang sama berlaku untuk layanan Check Point Portal dan SaaS, yang sudah diperbarui. Vendor juga menyatakan bahwa produknya tidak terdampak kerentanan CVE-2026-115560.
Jika kamu hanya memakai komponen tersebut, atau tidak menggunakan satu pun fitur yang tercantum, maka tingkat eksposurmu berbeda. Tetap perlu diperiksa perangkat demi perangkat, karena daftarnya bergantung pada fitur apa yang aktif.
Bagaimana cara memasang hotfix dan mitigasi?
ACN, sejalan dengan vendor, menyebutkan langkah-langkah berikut.
- Pasang hotfix untuk versi kamu pada semua sistem yang terdampak.
- Jika sebelumnya kamu menerapkan mitigasi manual, hapus lebih dulu perubahan pada file $CPDIR/web/Apache/conf/cp-httpd.conf.
- Restart perangkat setelah instalasi selesai.
- Jika belum bisa memperbarui segera, gunakan mitigasi sementara dari bagian "Mitigation" pada buletin.
Versi R82.20 memiliki perlindungan bawaan, yaitu IPS "PHP Remote Code Execution", yang menurut Check Point efektif meskipun HTTPS Inspection dan modul IPS tidak diaktifkan. Meski begitu, ini tetap tidak menggantikan hotfix.
Batasan yang perlu diketahui
Peringatan ACN merangkum buletin vendor dan tidak menjelaskan serangan yang teramati di Italia. Kita belum tahu berapa banyak perangkat yang terekspos. Untuk versi EoS, vendor mungkin tidak merilis hotfix sama sekali, jadi situasinya bisa berbeda untuk sistem tersebut. Instruksi detail sebaiknya dibaca di buletin Check Point, yang tidak termasuk sumber yang kami tinjau di sini.
Dampaknya bagi yang bekerja di bidang digital
Jika kamu mengelola jaringan perusahaan atau mengawasinya, hal pertama yang perlu dipastikan adalah versi apa yang berjalan di firewall dan fitur apa saja yang aktif. Portal VPN dan Captive Portal sering sengaja dibuka ke internet. Bagi yang mengurus server dan hosting terkelola, persoalannya sama – perbarui dengan cepat apa pun yang bisa dijangkau dari luar. Kasus ini juga mengingatkan pada Fragnesia, yang diserang bersama PHP2Shell. Jika sebuah perangkat sudah tidak didukung, rencana penggantian harus disusun.
Pendapat kami
Data yang paling mengganggu adalah daftar versi EoS yang banyak dan sudah lama. Firewall yang terlupakan di lingkungan produksi selama bertahun-tahun adalah risiko yang tidak bisa diselesaikan oleh hotfix mana pun. Yang juga penting, kerentanan ini ada di komponen pendukung, yaitu PHP pada antarmuka web, bukan di mesin penyaringan. Firewall sering dibayangkan sebagai blok yang monolitik, padahal ia punya permukaan manajemen dan akses yang perlu dijaga. Vendor keamanan seharusnya membuat permukaan tersebut kurang terekspos secara default.
Pertanyaan yang sering diajukan
Apa itu kerentanan PHP2Shell?
Ini adalah dua celah kritis, CVE-2026-109618 dan CVE-2026-109619, pada runtime PHP yang tertanam di beberapa produk Check Point. Keduanya berpotensi memungkinkan penyerang jarak jauh yang tidak terautentikasi menjalankan kode di firewall.
Produk Check Point mana saja yang terdampak?
Firewall, Cloud Firewall, Security Gateway, dan Spark Firewall yang menggunakan fitur seperti Mobile Access Portal, VPN dengan SAML, Captive Portal, UserCheck, atau Zero Phishing. Security Management Server dan Log Server tidak tercatat rentan.
Apa yang harus saya lakukan sekarang?
Pasang hotfix untuk versi kamu dan restart perangkat. Jika belum bisa, terapkan mitigasi sementara dari buletin Check Point. Jika sebelumnya kamu sudah menerapkan mitigasi manual, hapus dulu sebelum memasang hotfix.
Apakah R82.20 sudah terlindungi?
Versi itu punya perlindungan bawaan, yaitu IPS "PHP Remote Code Execution", yang menurut vendor efektif meskipun HTTPS Inspection tidak aktif. Namun ini tidak menggantikan hotfix, kata ACN.
Bagaimana dengan versi yang sudah tidak didukung?
Untuk versi EoS, vendor mungkin tidak merilis hotfix sama sekali. Dalam kasus itu, mitigasi sementara tetap berlaku dan dalam jangka menengah perlu beralih ke versi yang masih didukung.
Hal yang perlu dipantau dalam beberapa minggu ke depan pada firewall yang terekspos
Peringatan ini adalah komunikasi ACN keempat tentang PHP2Shell, jadi perkembangannya belum selesai. Ada baiknya terus mengikuti perkembangannya.
- Pantau apakah ACN menerbitkan pembaruan baru untuk peringatan ini, mengingat sudah ada tiga sebelumnya.
- Tanyakan kepada vendor apakah versi EoS yang kamu gunakan akan mendapat hotfix atau sebaiknya diganti.
- Setelah hotfix dipasang, pastikan perubahan manual pada file konfigurasi sudah dihapus dan layanan berjalan normal.



