Ing. Calogero Bono
Outlook.com, de consumentenmaildienst van Microsoft, vraagt SPF, DKIM en DMARC van domeinen die meer dan 5.000 e-mails per dag versturen. Een onafhankelijk rapport van MailRoute meldt nu ook weigeringen voor kleinere afzenders, als het domein geen DMARC-record heeft. Microsoft heeft dit niet bevestigd. Als je klanten mailt met een hotmail- of outlook-adres, loop je het risico dat sommige berichten niet aankomen zonder dat je het merkt.
Enkele termen, voordat we op de feiten ingaan. SPF is een DNS-record dat de servers opsomt die mail voor jouw domein mogen versturen. DKIM is een digitale handtekening die garandeert dat het bericht niet is veranderd. DMARC koppelt SPF en DKIM aan het adres in het From-veld en vertelt ontvangers wat ze moeten doen als de controles mislukken. Uitlijning betekent dat het domein van het From-veld overeenkomt met het domein dat SPF of DKIM controleert. DNS is de lijst met records die bij het domein hoort.
Wat heeft Microsoft aangekondigd voor grote afzenders?
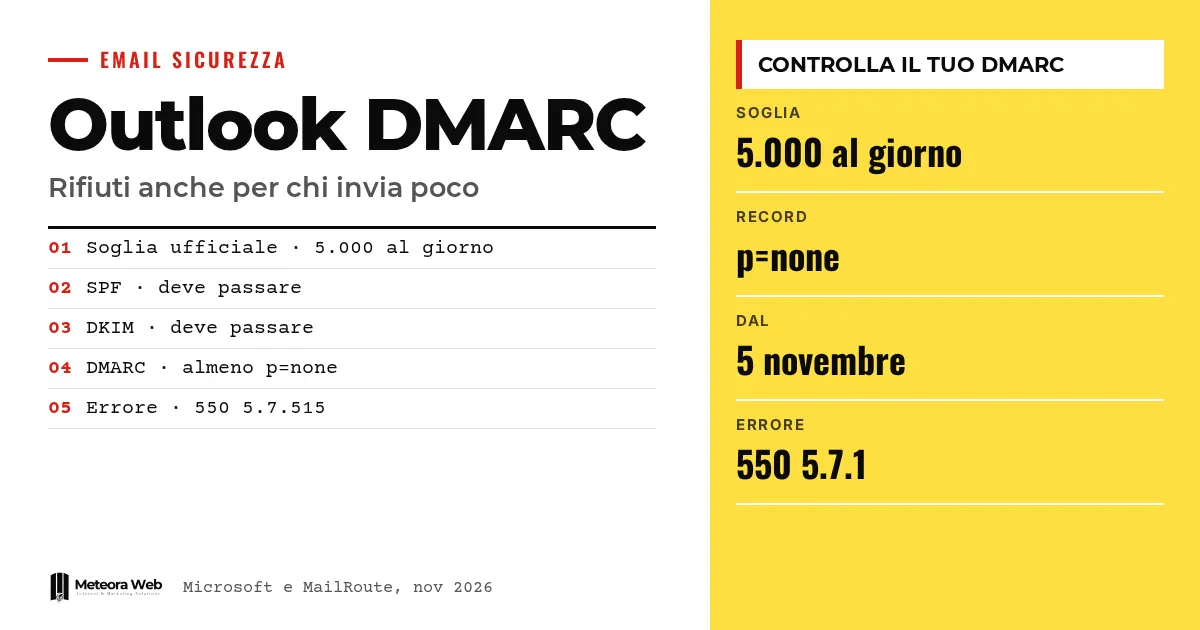
In de officiële blog legt Microsoft uit dat voor domeinen met meer dan 5.000 berichten per dag SPF en DKIM met een positief resultaat nodig zijn, en DMARC minimaal op p=none, uitgelijnd met SPF of DKIM, bij voorkeur met beide. De regel geldt voor Outlook.com, dus de adressen hotmail.com, live.com en outlook.com.
Na 5 mei 2025 moesten niet-conforme berichten in de map Ongewenst belanden. Een update van 29 april wijst echter op een wijziging, omdat Microsoft heeft besloten ze te weigeren met de fout «550; 5.7.515 Access denied».
Wat meldt MailRoute?
Volgens MailRoute weigert Outlook.com sinds 5 november 2026 een deel van de mail van domeinen zonder DMARC-record. De foutmelding is «550 5.7.1 Message rejected», met de vermelding dat authenticatierecords ontbreken.
De provider zegt het op 5 november in de eigen logs te hebben gezien en dezelfde dag meldingen van andere beheerders te hebben gevonden. Volgens MailRoute worden ook kleine afzenders getroffen, en veel domeinen hadden al een werkende SPF en soms DKIM.
Waarom is het probleem moeilijk te zien?
MailRoute beschrijft een slechts gedeeltelijke weigering. Een bericht naar een Hotmail-adres komt aan, het volgende komt terug, een nieuwe verzending kan lukken. Wie schrijft ziet een foutmelding vol letters en denkt aan een tijdelijke storing.
De ontvanger weet van niets. Zo kunnen facturen, afspraakbevestigingen en antwoorden aan klanten verdwijnen. Het is stille schade, typisch voor wie naar particulieren schrijft en niet alleen naar bedrijven. Over hoe de drie records samenwerken hebben we een gids over SPF, DKIM, DMARC en afzenderreputatie.
Hoe controleer en corrigeer je het domein?
MailRoute stelt voor te controleren met het commando dig +short TXT _dmarc.example.com, waarbij je het eigen domein invult. Als er geen regel verschijnt die begint met v=DMARC1, ontbreekt het record.
De aangegeven correctie is een TXT-record met de naam _dmarc en de waarde v=DMARC1; p=none. Dit beleid vraagt ontvangers niet om actie te ondernemen bij mislukkingen, dus het verandert de behandeling van je mail elders niet. Er is wel een voorwaarde – DMARC slaagt alleen als SPF of DKIM is uitgelijnd met het From-domein. Als je Microsoft 365 gebruikt, waarschuwt MailRoute dat de handtekening met onmicrosoft.com niet telt zolang je DKIM niet voor je eigen domein activeert.
Als je mail via je eigen hosting loopt, controleer dan wie het DNS beheert, zoals we uitleggen in domein, hosting en mail.
Beperkingen om te kennen
Het nieuws over weigeringen onder de drempel komt van maar één e-mailserviceprovider, die ook een commercieel belang heeft. Volgens MailRoute had Microsoft op 6 november nog niets gepubliceerd. We weten niet hoeveel domeinen getroffen zijn, of de maatregel blijvend is of een test, en of de geweigerde berichten ook van andere factoren afhangen. Ook de datum van de officiële bron voor definitieve weigeringen moet nog worden aangekondigd.
Wat verandert er voor wie met digitale zaken werkt
Je eerste stap is elk domein controleren waarmee je mail verstuurt, ook die van de klanten die je beheert. Een DMARC op p=none kost enkele minuten. Controleer daarna of SPF of DKIM goed uitgelijnd zijn, vooral als je met externe tools verstuurt, zoals nieuwsbrieven, boekhoudsoftware en formulieren op de website. Microsoft herinnert eraan dat het record op jouw domein moet staan, ook als het versturen aan derden is overgelaten, en dat de lijst met veilige afzenders niet meer wordt gerespecteerd. Wie e-mailmarketing doet, zoals bij de automatisering van de verlaten winkelwagen, moet op bounces letten.
Ons oordeel
Het beeld klopt. De regels zijn bedoeld voor grote afzenders, maar worden daarna de basis voor iedereen, en dat is de richting die de grote providers op gaan. Het zwakke punt is de communicatie. Als een gedeeltelijke weigering niet wordt aangekondigd en de foutmelding niet zegt wat ontbreekt, betalen kleine bedrijven zonder technicus de prijs. De melding moet nog geverifieerd worden, maar de kosten van een p=none-record zijn zo laag dat wachten op bevestiging geen zin heeft. Een gepubliceerde DMARC helpt ook tegen wie zich als jou voordoet, een onderwerp dat we behandelen in phishing en oplichting via e-mail.
Veelgestelde vragen
Moet ik iets doen als ik minder dan 5.000 e-mails per dag verstuur?
Ja, dat is aan te raden. De officiële regels gelden voor grote afzenders, maar Microsoft schrijft dat iedereen baat heeft bij deze praktijken. MailRoute meldt weigeringen ook bij kleine afzenders.
Wat is het minimale DMARC-record?
Een TXT-record met de naam _dmarc en de waarde v=DMARC1; p=none. Volgens MailRoute verandert dit niet hoe andere ontvangers jouw mail behandelen. Het werkt alleen als SPF of DKIM goed zijn uitgelijnd.
Hoe herken ik een weigering?
Aan de foutmelding die terugkomt naar de afzender. Microsoft noemt 550 5.7.515 voor grote afzenders, terwijl MailRoute 550 5.7.1 meldt met de zin over ontbrekende authenticatierecords.
Lost de lijst met veilige afzenders het probleem op?
Nee. Microsoft verduidelijkt dat de Safe Sender-lijst niet wordt gerespecteerd door de nieuwe handhaving van de regels.
Heb ik de DNS-instelling nog nodig als ik een externe dienst gebruik om te versturen?
Ja. Microsoft maakt duidelijk dat de authenticatie aan jouw domein gekoppeld is, ook als het versturen aan derden is overgelaten. Je moet de juiste DNS-instellingen afstemmen met de leverancier.
Waar je de komende maanden op moet letten bij weigeringen door Outlook
Er blijven twee onzekerheden – of Microsoft de regel voor afzenders onder de drempel bevestigt en wanneer de definitieve weigeringen beginnen.
- Controleer je verzendlogs en tel de bounces naar adressen bij hotmail, live en outlook.
- Volg de officiële blog van de Microsoft-community, waar de data van de nieuwe fasen worden gepubliceerd.
- Zodra je afzenders goed zijn uitgelijnd, overweeg dan de geleidelijke overstap van none naar quarantine en daarna reject, zoals Microsoft adviseert.