
 Ing. Calogero Bono
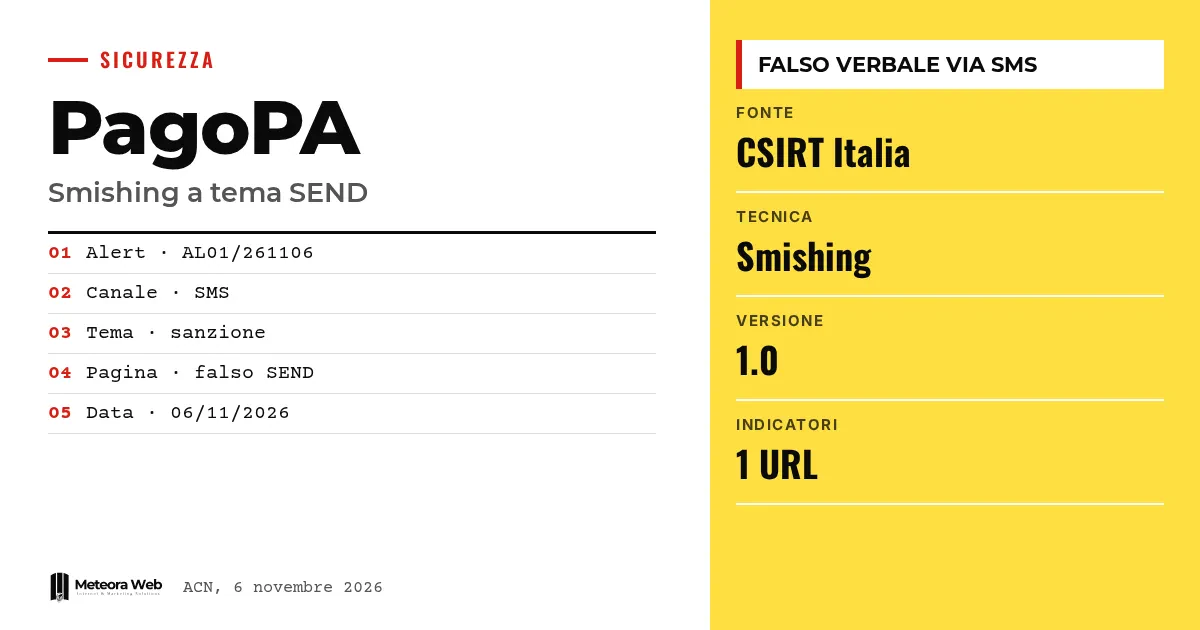
6 listopada 2026 roku CSIRT Italia, zespół reagowania na incydenty informatyczne Narodowej Agencji Cyberbezpieczeństwa, zgłosił powrót kampanii smishingu na temat SEND i PagoPA. SMS-y wyglądają tak, jakby pochodziły od usług PagoPA, i mówią o karze administracyjnej. Link prowadzi do strony naśladującej instytucjonalną, aby ukraść dane osobowe i płatnicze. Sprawa ma znaczenie, bo wiadomość wykorzystuje strach przed mandatem i uderza zarówno w obywateli, jak i w pracowników.
Kilka pojęć, zanim przejdziemy do faktów. Smishing to phishing przez SMS, czyli fałszywa wiadomość, która namawia do kliknięcia linku. SEND to Usługa Cyfrowych Powiadomień, używana do doręczania aktów i oficjalnej korespondencji. PagoPA to platforma płatności na rzecz administracji publicznej. CSIRT Italia to zespół, który monitoruje zagrożenia informatyczne i publikuje alerty. IoC to wskaźniki kompromitacji, na przykład adresy internetowe używane przez napastników.
Co wykrył CSIRT Italia?
Według alertu AL01/261106/CSIRT-ITA kampania jest nawrotem wcześniej zgłoszonej aktywności. To nowa fala tego samego schematu, a nie nowatorska technika.
Deklarowanym celem jest skłonienie użytkowników do odwiedzenia zasobów internetowych przygotowanych do wykradania danych osobowych, danych logowania i informacji o instrumentach płatniczych.
Jak wygląda fałszywy SMS?
Nadawca wygląda na powiązanego z usługami PagoPA. Treść wspomina o domniemanym zawiadomieniu o karze administracyjnej i zachęca do sprawdzenia protokołu za pomocą linku w treści wiadomości.
To klasyczny mechanizm. Mandat wywołuje poczucie pilności, a pilność osłabia czujność. Osoby pracujące z pocztą firmową znają ten schemat, o czym piszemy także w tekście phishing i oszustwa mailowe, jak rozpoznawać je w firmie.
Co się stanie, gdy klikniesz link?
CSIRT wyjaśnia, że ofiara jest przekierowywana na stronę, która wiernie odtwarza graficzny interfejs instytucjonalnych usług SEND i PagoPA. Strona została stworzona przez atakujących, aby wyłudzać wrażliwe informacje i dane finansowe.
W alercie podano adres jako wskaźnik, zapisany w formie zdezaktywowanej, aby uniknąć przypadkowego kliknięcia. Domena kończy się na .eu.cc i nie jest adresem instytucjonalnym.
Jakie są zalecenia obrony?
CSIRT potwierdza te same działania zaradcze co w oryginalnym alercie, który znajduje się w sekcji Powiązane na oficjalnej stronie. Tekst nowej informacji nie powtarza ich punkt po punkcie, dlatego pełną listę trzeba sprawdzić w tamtym dokumencie.
Problem mylących SMS-ów dotyczy także innych obszarów telefonii, o czym świadczy przypadek SMS of Death i luka CVE-2026-58882, choć to sprawa innego rodzaju.
Ograniczenia, o których warto wiedzieć
Alert nie podaje, ile osób zostało dotkniętych, od kiedy krążą SMS-y ani kto stoi za kampanią. Nie opisuje też dokładnej treści wiadomości, pokazanej tylko na rysunku. Adresy używane przez atakujących mogą szybko się zmieniać, więc jedyny opublikowany wskaźnik może nie być najnowszy.
Co zmienia się dla osób pracujących w świecie cyfrowym
Dla firmy ryzyko jest podwójne. Pracownicy mogą wpaść w pułapkę z telefonu prywatnego lub służbowego, a kradzież danych logowania lub płatniczych może dotknąć konta firmy. Warto wyjaśnić zespołowi, że SEND i PagoPA nie proszą o dane przez linki w SMS-ach o wątpliwym pochodzeniu. Osoby zarządzające tożsamością cyfrową mogą też zajrzeć do regulaminu 1.0 IT-Wallet, przydatnego, aby zrozumieć, jak zmieniają się cyfrowe usługi publiczne.
Nasza opinia
Ta sprawa pokazuje, że najskuteczniejszy phishing nadal jest tym, który naśladuje instytucję i wykorzystuje temat budzący niepokój. Nie potrzeba zaawansowanej technologii, wystarczy wiarygodna grafika. Waży fakt, że alert jest skąpy w kwestii środków zaradczych i odsyła do wcześniejszego dokumentu, co zmusza czytelnika do szukania. W profilaktyce ważniejsze są szkolenia i nawyki niż narzędzia. Pomocne są też jasne komunikaty administracji publicznej o tym, jak NIE kontaktuje się z obywatelami.
Najczęstsze pytania
Czym jest smishing na temat PagoPA?
To kampania fałszywych SMS-ów, które wyglądają jak wysłane przez PagoPA. Mówią o karze administracyjnej i namawiają do kliknięcia linku. Link prowadzi do podrobionej strony.
Kto opublikował alert?
CSIRT Italia, część Narodowej Agencji Cyberbezpieczeństwa. Alert nosi numer AL01/261106/CSIRT-ITA i jest datowany na 6 listopada 2026 roku.
Jakie dane chcą ukraść atakujący?
Dane osobowe, dane logowania i informacje o instrumentach płatniczych. Według CSIRT fałszywa strona służy do wyłudzenia wrażliwych informacji i danych finansowych.
Czy kampania jest nowa?
Nie, to nawrót. CSIRT mówi o kampanii, która była już wcześniej zgłaszana, a teraz wraca falą nowych wiadomości.
Gdzie znajdę środki zaradcze?
W oryginalnym alercie, przywołanym w sekcji Powiązane na oficjalnej stronie. CSIRT potwierdza te same zalecenia, ale ich nie powtarza.
Na co zwracać uwagę, gdy kampania trwa dalej
Kampanie smishingu wracają falami i zmieniają adresy oraz pretekst. Warto śledzić oficjalne aktualizacje.
- Sprawdź stronę CSIRT Italia oraz oryginalny alert, aby poznać pełny zestaw środków.
- Kontroluj, czy pojawiają się nowe wersje alertu z innymi wskaźnikami.
- Zgłaszaj zespołowi IT podejrzane SMS-y otrzymane przez personel, tak aby można było wykryć szczyty ataków.



