
 Ing. Calogero Bono
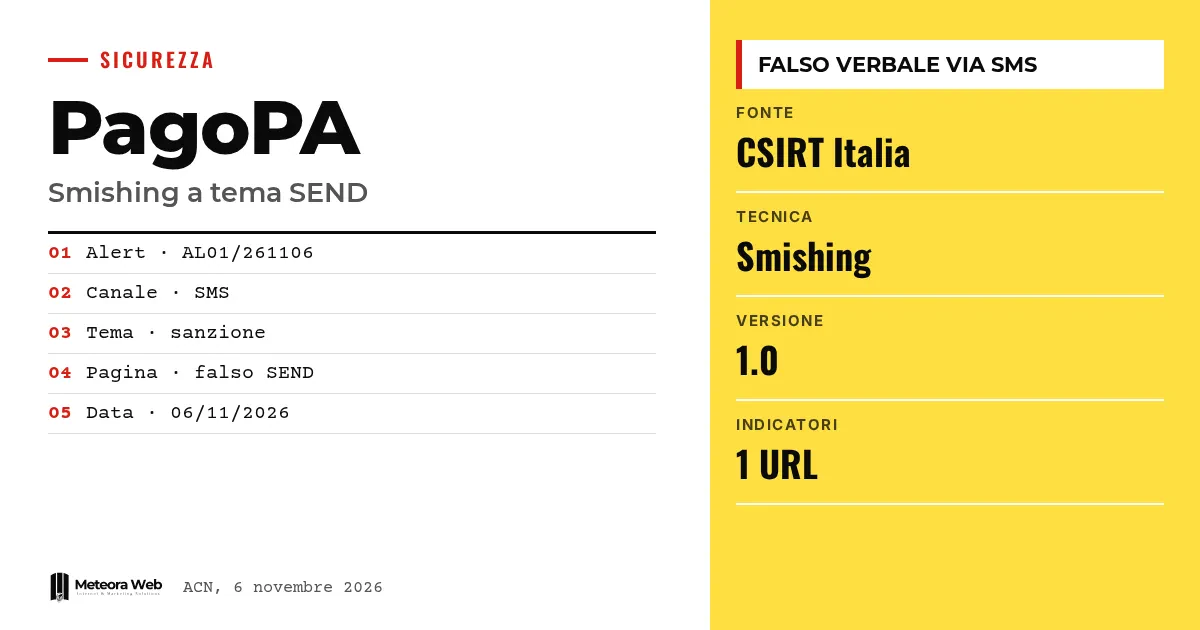
Em 6 de novembro de 2026, o CSIRT Italia, a equipe de resposta a incidentes de segurança informática da Agência para a Cibersegurança Nacional, sinalizou o retorno de uma campanha de smishing com temas SEND e PagoPA. As mensagens de SMS parecem vir dos serviços PagoPA e falam de uma multa administrativa. O link leva a uma página que imita a institucional para roubar dados pessoais e de pagamento. O que importa é que a mensagem explora o medo de uma multa e atinge cidadãos e funcionários.
Alguns termos, antes de entrar nos fatos. Smishing é o phishing feito por SMS, ou seja, uma mensagem falsa que empurra você a clicar em um link. SEND é o Serviço de Notificações Digitais, usado para entregar atos e comunicações oficiais. PagoPA é a plataforma de pagamentos para a administração pública italiana. CSIRT Italia é o grupo que monitora ameaças informáticas e divulga os alertas. IoC são os indicadores de comprometimento, como os endereços web usados pelos atacantes.
O que o CSIRT Italia detectou?
Segundo o alerta AL01/261106/CSIRT-ITA, a campanha é a reativação de uma atividade já sinalizada anteriormente. Trata-se de uma nova onda do mesmo esquema, não de uma técnica inédita.
O objetivo declarado é induzir os usuários a visitar recursos web preparados para subtrair dados pessoais, credenciais de acesso e informações sobre meios de pagamento.
Como é o SMS falso?
O remetente aparece como associado aos serviços PagoPA. O texto cita uma suposta comunicação sobre uma multa administrativa e convida a verificar o auto por meio de um link no corpo da mensagem.
É um mecanismo clássico. Uma multa gera urgência, e a urgência reduz a atenção. Quem trabalha com o e-mail corporativo conhece o esquema, e falamos disso também em phishing e golpes por e-mail, como reconhecê-los na empresa.
O que acontece se você clicar no link?
O CSIRT explica que a vítima é redirecionada para uma página que reproduz fielmente a interface gráfica institucional dos serviços SEND e PagoPA. Essa página é criada pelos atacantes para capturar informações sensíveis e dados financeiros.
No alerta, é indicado um endereço como indicador, escrito em forma desativada para evitar cliques acidentais. O domínio termina em .eu.cc e não é um endereço institucional.
Quais são as orientações para se proteger?
O CSIRT reconfirma as mesmas ações de mitigação do alerta original, que se encontra na seção Correlati da página oficial. O texto desta nova sinalização não as repete uma a uma, então a lista completa deve ser consultada naquele documento.
O problema das mensagens enganosas também atinge outras áreas da telefonia, como mostra o caso de SMS of Death e a falha CVE-2026-58882, embora seja uma situação diferente.
Limites a conhecer
O alerta não informa quantas pessoas foram atingidas, desde quando as mensagens circulam nem quem está por trás da campanha. Também não descreve o texto exato da mensagem, mostrado apenas em uma imagem. Os endereços usados podem mudar rapidamente, então o único indicador publicado pode não ser o mais atual.
O que muda para quem trabalha com o digital
Para uma empresa o risco é duplo. Os funcionários podem cair na armadilha tanto no celular pessoal quanto no corporativo, e o roubo de credenciais ou de dados de pagamento pode afetar as contas da empresa. Vale explicar à equipe que SEND e PagoPA não pedem dados por link em SMS de origem duvidosa. Quem cuida de identidades digitais também pode consultar o regulamento 1.0 do IT-Wallet, útil para entender como mudam os serviços públicos digitais.
Nossa opinião
O caso mostra que o phishing mais eficaz continua sendo o que imita uma instituição e usa um tema que gera ansiedade. Não é preciso tecnologia sofisticada, basta um visual crível. Pesa o fato de o alerta ser escasso em medidas de proteção e remeter a um documento anterior, o que obriga o leitor a procurar. Para a prevenção, pesam mais a formação e os hábitos do que as ferramentas. Também são úteis comunicações claras da administração pública sobre como NÃO entrar em contato com os cidadãos.
Perguntas frequentes
O que é o smishing com tema PagoPA?
É uma campanha de SMS falsos que parecem vir do PagoPA. Eles falam de uma multa administrativa e convidam a clicar em um link. O link leva a uma página falsificada.
Quem publicou o alerta?
O CSIRT Italia, parte da Agência para a Cibersegurança Nacional. O alerta é AL01/261106/CSIRT-ITA e tem data de 6 de novembro de 2026.
Que dados os atacantes tentam roubar?
Dados pessoais, credenciais de acesso e informações sobre meios de pagamento. Segundo o CSIRT, a página falsa serve para capturar informações sensíveis e dados financeiros.
A campanha é nova?
Não, é uma reativação. O CSIRT fala de uma campanha já sinalizada anteriormente, com uma nova onda de mensagens.
Onde encontro as medidas de mitigação?
No alerta original, citado na seção Correlati da página oficial. O CSIRT reconfirma as mesmas orientações sem reescrevê-las.
O que acompanhar enquanto a campanha continua
As campanhas de smishing voltam em ondas e mudam endereços e pretextos. Vale acompanhar as atualizações oficiais.
- Consulte a página do CSIRT Italia e o alerta original para as medidas completas.
- Verifique se surgem novas versões do alerta com outros indicadores.
- Informe o setor de TI sobre SMS suspeitos recebidos pela equipe, para identificar os picos.



