
 Ing. Calogero Bono
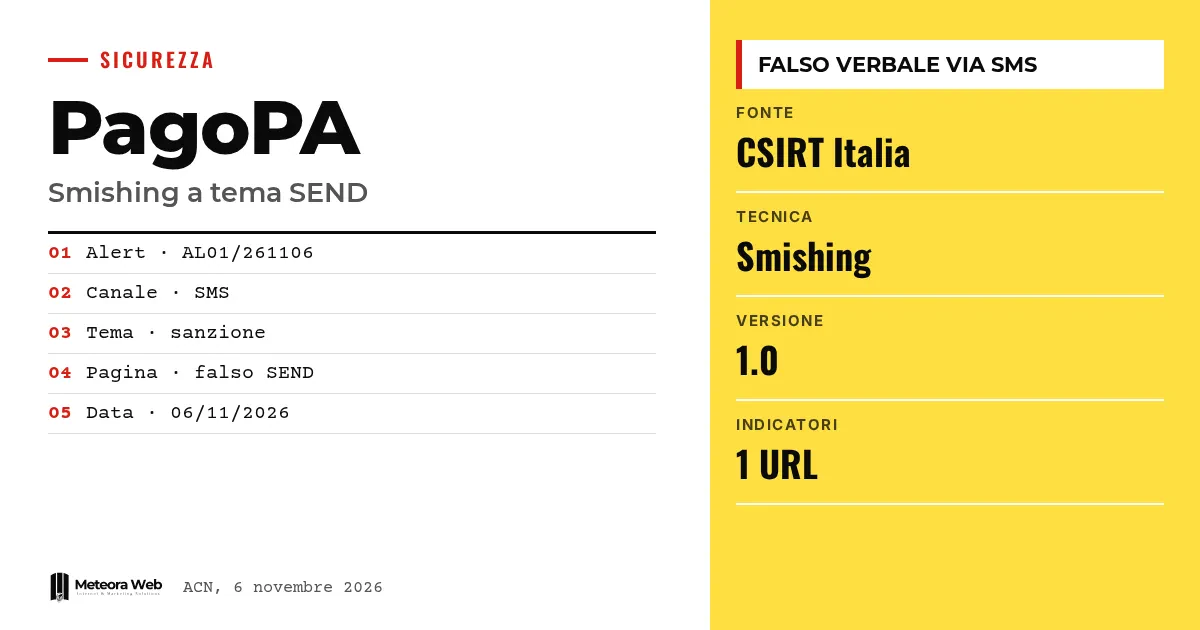
6 Kasım 2026'da İtalya'nın ulusal siber güvenlik ajansına bağlı olan ulusal bilgisayar acil durum müdahale ekibi CSIRT İtalya, SEND ve PagoPA temalı bir smishing kampanyasının yeniden başladığını duyurdu. SMS'ler PagoPA hizmetlerinden geliyormuş gibi görünüyor ve idari bir cezadan söz ediyor. Bağlantı, kişisel ve ödeme bilgilerini çalmak için resmi sayfayı taklit eden bir siteye götürüyor. Önemli olan, mesajın para cezası korkusunu kullanması ve hem vatandaşları hem de çalışanları hedef almasıdır.
Olaylara girmeden önce birkaç terim. Smishing, SMS yoluyla yapılan oltalamadır; yani tıklamaya yönlendiren sahte bir mesajdır. SEND, resmi tebligat ve bildirimleri iletmek için kullanılan Dijital Bildirim Hizmeti'dir. PagoPA, kamu idarelerine yapılan ödemeler için kullanılan platformdur. CSIRT İtalya, siber tehditleri izleyen ve uyarıları yayımlayan ekiptir. IoC, saldırganların kullandığı web adresleri gibi tehlike göstergeleridir.
CSIRT İtalya ne tespit etti?
Bir AL01/261106/CSIRT-ITA uyarısına göre kampanya, daha önce bildirilmiş bir faaliyetin yeniden alevlenmesidir. Yeni bir teknik değil, aynı şemanın yeni bir dalgasıdır.
Açıkça belirtilen amaç, kullanıcıları kişisel verileri, giriş kimlik bilgilerini ve ödeme araçlarıyla ilgili bilgileri çalmak için hazırlanmış web kaynaklarını ziyaret etmeye yöneltmektir.
Sahte SMS nasıl görünüyor?
Gönderen, PagoPA hizmetlerine ait gibi görünüyor. Metin, bir idari ceza hakkında varsayılan bir bildirimden söz ediyor ve mesajın gövdesindeki bir bağlantıdan tebligatı doğrulamaya çağırıyor.
Bu klasik bir mekanizma. Bir para cezası aciliyet yaratır ve aciliyet dikkati azaltır. Kurumsal e-posta ile çalışanlar bu şemayı bilir; biz de bunu e-posta ile yapılan oltalama ve dolandırıcılıklar, şirkette nasıl tanınır başlıklı yazımızda ele aldık.
Bağlantıya tıklarsan ne olur?
CSIRT, kurbanın SEND ve PagoPA hizmetlerinin resmi grafik arayüzünü birebir çoğaltan bir sayfaya yönlendirildiğini açıklıyor. Bu sayfa, hassas bilgileri ve finansal verileri ele geçirmek için saldırganlar tarafından oluşturulmuş.
Uyarıda bir adres gösterge olarak yer alıyor; yanlışlıkla tıklanmasın diye etkisiz hâle getirilmiş biçimde yazılmış. Alan adı .eu.cc ile bitiyor ve resmi bir kurum adresi değil.
Kendini korumak için hangi yönergeler var?
CSIRT, orijinal uyarının önerdiği aynı azaltma eylemlerini yineliyor; bu uyarı resmi sayfadaki İlgili bölümünde yer alıyor. Yeni bildirimin metni bunları tek tek tekrarlamıyor, bu yüzden tam liste için o belgeye bakmak gerekir.
Aldatıcı SMS sorunu, telefon dünyasının başka alanlarını da etkiliyor; bunu SMS of Death ve CVE-2026-58882 güvenlik açığı örneği gösteriyor, ancak bu farklı bir olay.
Bilmen gereken sınırlamalar
Uyarı, kaç kişiye ulaşıldığını, SMS'lerin ne zamandan beri dolaştığını ya da kampanyanın arkasında kimin olduğunu belirtmiyor. Kullanılan mesajın tam metnini de tanımlamıyor; metin yalnızca bir görselde gösteriliyor. Kullanılan adresler hızla değişebileceği için yayımlanan tek tehlike göstergesi güncel olmayabilir.
Dijitalle çalışanlar için ne değişiyor
Bir şirket için risk iki yönlüdür. Çalışanlar tuzağa kişisel ya da kurumsal telefonlarından düşebilir, ve kimlik bilgilerinin ya da ödeme verilerinin çalınması şirketin hesaplarını etkileyebilir. Ekibe, SEND ve PagoPA'nın kuşkulu kaynaklı SMS'lerdeki bağlantılar üzerinden veri istemediğini açıklamak yerinde olur. Dijital kimlik yönetenler, kamu dijital hizmetlerinin nasıl değiştiğini anlamak için IT-Wallet 1.0 yönetmeliğine de bakabilir.
Bizim görüşümüz
Bu olay, en etkili oltalamanın hâlâ bir kurumu taklit edip kaygı yaratan bir konu kullanan olduğunu gösteriyor. Karmaşık bir teknolojiye gerek yok; inandırıcı bir görsel yeterli. Uyarının karşı önlemler konusunda yetersiz olması ve okuru eski bir belgeye yönlendirmesi de dikkat çekiyor; bu, okuru bilgiyi kendisinin aramaya zorluyor. Korunmada araçlardan çok eğitim ve alışkanlıklar önemlidir. Kamu idarelerinin vatandaşlarla hangi yollarla İLETİŞİM KURMADIĞINI açıkça anlatan iletişimleri de yararlıdır.
Sık sorulan sorular
PagoPA temalı smishing nedir?
PagoPA'dan geliyormuş gibi görünen sahte SMS kampanyasıdır. İdari bir cezadan söz eder ve bir bağlantıya tıklamaya çağırır. Bağlantı, taklit bir sayfaya götürür.
Uyarıyı kim yayımladı?
Ulusal siber güvenlik ajansının bir parçası olan CSIRT İtalya. Uyarı AL01/261106/CSIRT-ITA koduyla ve 6 Kasım 2026 tarihlidir.
Saldırganlar hangi verileri çalmaya çalışıyor?
Kişisel verileri, giriş kimlik bilgilerini ve ödeme araçlarıyla ilgili bilgileri. CSIRT'e göre sahte sayfa hassas bilgileri ve finansal verileri ele geçirmek için kullanılıyor.
Kampanya yeni mi?
Hayır, yeniden alevlenmiş bir kampanya. CSIRT, daha önce bildirilmiş bir faaliyetin yeni bir dalgası olduğunu belirtiyor.
Önleyici tedbirleri nerede bulabilirim?
Resmi sayfadaki İlgili bölümünde yer alan orijinal uyarıda. CSIRT, aynı önerileri yeniden yazmadan tekrar ediyor.
Kampanya sürerken nelere dikkat etmelisin
Smishing kampanyaları dalgalar halinde geri döner ve adreslerini ile bahanelerini değiştirir. Resmi güncellemeleri takip etmek en iyisidir.
- Tam önlemler için CSIRT İtalya sayfasına ve orijinal uyarıya bak.
- Yeni tehlike göstergeleri içeren uyarı sürümleri çıkıp çıkmadığını kontrol et.
- Çalışanlarının aldığı şüpheli SMS'leri iç BT ekibine bildir, böylece yoğunlaşmaları fark edilir.



