Ing. Calogero Bono
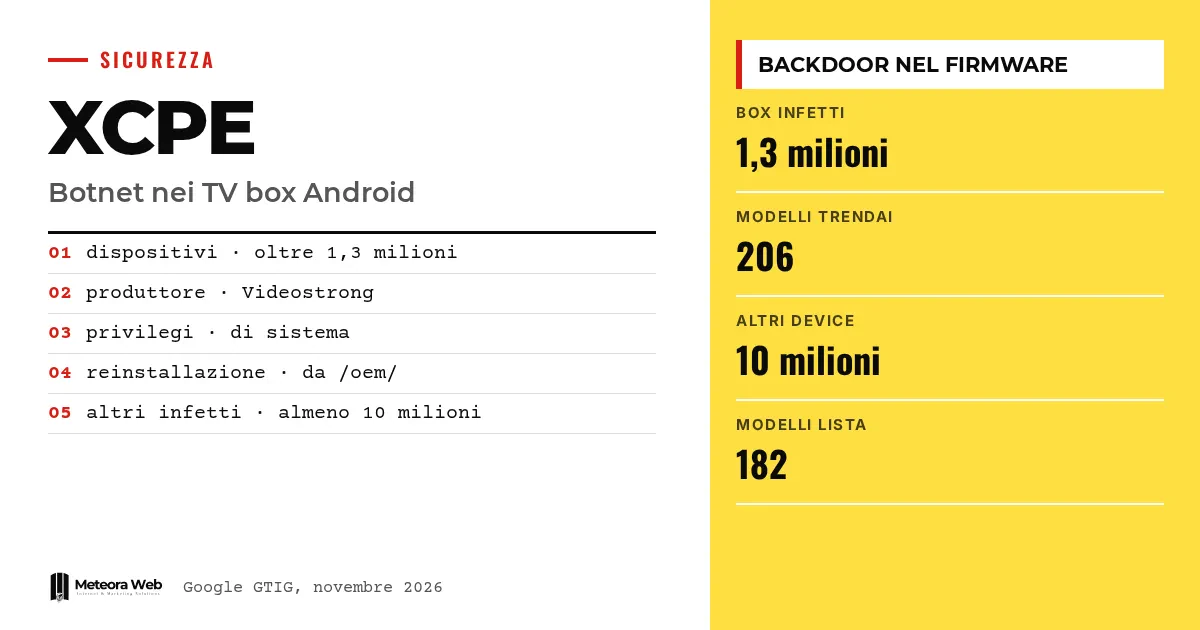
Google e alcuni partner del settore hanno smantellato XCPE, una backdoor che aveva arruolato più di 1,3 milioni di set-top box in una botnet. Secondo il Threat Intelligence Group di Google, a costruirla e gestirla per profitto è stata Videostrong Technology Co., produttrice di dispositivi Android. Il malware era dentro il firmware, quindi i clienti lo compravano insieme al box. Il caso conta perché la compromissione non è partita dall'utente, e perché la rimozione non è semplice.
Alguns termos, antes de entrar nos fatos. Backdoor è un accesso nascosto che permette di comandare il dispositivo da remoto. Botnet è una rete di dispositivi infetti controllati dallo stesso operatore. C2 (command and control) sono i server che inviano gli ordini ai dispositivi. Proxy residenziale è un servizio che fa passare il traffico di altri dal collegamento internet di una casa. OEM/ODM sono i produttori che realizzano dispositivi per sé o per altri marchi.
Cosa è successo con la botnet XCPE?
Secondo Google, na semana passada a backdoor XCPE foi desmantelada. O Google usou ações legais para derrubar domínios e servidores com os quais a Videostrong controlava a botnet e instalava os módulos maliciosos. Atingiu também os domínios C2 de mais de uma dúzia de famílias de malware carregadas pela backdoor.
Colaboraram a polícia nacional japonesa, Lumen, HUMAN Security, Plume, Synthient e TrendAI. Segundo o BleepingComputer, o relatório do Google foi publicado na segunda-feira.
Cosa faceva la backdoor sui TV box?
Roda como app de sistema no firmware, com privilégios elevados. Para instalar software em silêncio, relata o The Hacker News, primeiro desativa os controles do Google Play Protect. Os operadores podiam executar comandos, capturar a tela, enviar teclas, copiar dados de contas e logs e abrir shells remotos.
O canal de comando usa MQTT, um protocolo leve. Nos boxes, os módulos de terceiros os transformavam em proxies residenciais ou em ferramentas para fraudes publicitárias. É a mesma lógica de outros malwares que selecionam as vítimas mais lucrativas, mas aqui o canal é o próprio hardware.
Perché Google accusa Videostrong?
O Google fala de alta confiança e diz não acreditar em um funcionário infiel ou em um descuido, porque o código estava em muitos modelos e marcas por anos, com infraestrutura dedicada. A Synthient, segundo o BleepingComputer, encontrou uma pasta pública em um servidor da botnet com um documento do diretor de P&D da Videostrong. Um domínio da empresa apontava para o mesmo IP do servidor de comando.
O Google encerrou as relações com a Videostrong e a exclui, junto com futuros afiliados, da produção de dispositivos Android certificados e do fornecimento de software a fabricantes certificados.
Quali dispositivi sono coinvolti e si può rimuovere il malware?
A maioria são TV box Android, mas o código também apareceu em aparelhos de telemedicina, karaokê e sinalização digital. A TrendAI contou 1.472.554 dispositivos em 206 modelos entre 3 de junho e 1º de outubro. A Synthient publica 182 nomes de modelos, avisando que o nome sozinho não prova a infecção, e se concentra nos MECOOL.
A remoção não funciona porque o XCPE se reinstala a partir da partição /oem/ ao reiniciar. A Plume recomenda a restauração de fábrica, sem dizer se ela elimina o x.cpe. A Synthient sugere descartar os boxes.
Limites que você precisa conhecer
Google non dice quanti dispositivi certificati siano coinvolti, mentre Plume cita sia box certificati sia versioni AOSP. Non è chiaro se un ripristino di fabbrica elimini la backdoor. Le cifre divergono, 1,3 milioni per Google e 1,47 milioni per TrendAI su un periodo diverso. BleepingComputer ha chiesto altri chiarimenti a Google e potrebbe aggiornare. Non sappiamo se Videostrong risponderà alle accuse.
O que muda para quem trabalha com o digital
Per un'azienda il rischio sta nei dispositivi che nessuno gestisce. Un TV box in sala riunioni o un apparecchio a casa di un collaboratore può diventare un varco sulla rete. Fai un inventario di ciò che è collegato, separa i dispositivi smart dai sistemi sensibili e blocca i domini indicati da Synthient. Se gestisci server e reti, un hosting con aggiornamenti di sicurezza gestiti non basta se il punto debole è in ufficio. Chi sviluppa app Android deve ricordare che la certificazione non garantisce il firmware.
A nossa opinião
Il dato più scomodo è la falla nei test di Google, che non hanno visto codice caricato dopo il primo avvio. Va riconosciuto che l'azienda ha ammesso il problema e cambiato la revisione. Resta il fatto che il prodotto sul sito di Videostrong si presentava come certificato Google. Il consumatore non ha strumenti per verificare un firmware, e la rimozione del vantaggio del produttore non lo ripaga. Serve responsabilità lungo la filiera, non solo takedown periodici.
Perguntas frequentes
Cos'è XCPE?
XCPE è una backdoor preinstallata nel firmware di TV box Android che li univa a una botnet. Secondo Google, permetteva di vendere accesso a criminali che la usavano per frodi pubblicitarie e proxy residenziali.
Chi è Videostrong?
È un produttore con sede a Shenzhen che realizza dispositivi Android con il proprio marchio e per altri. Google la ritiene responsabile e le ha revocato la possibilità di produrre dispositivi certificati.
Posso togliere XCPE dal mio box?
Non in modo affidabile. Il malware si reinstalla al riavvio dalla partizione /oem/. BleepingComputer indica firmware pulito o scollegamento da internet, Synthient consiglia di smaltire il box.
Come so se il mio box è coinvolto?
Il nome del modello non basta. Synthient pubblica una lista di 182 modelli e indicatori di compromissione, ma avverte che il modello da solo non conferma l'infezione.
Gli attacchi sono finiti?
No. Google avverte che i criminali passano in fretta a nuovi strumenti. Il takedown dovrebbe tagliare l'accesso ad almeno 10 milioni di altri dispositivi, ma serve un'azione continua.
Cosa guardare dopo il takedown di XCPE
La botnet è stata colpita, ma i dispositivi infetti restano in giro. Nei prossimi mesi conta capire se gli operatori si riorganizzano e quanto reggono i nuovi controlli di Google.
- Segui gli aggiornamenti di BleepingComputer e dei partner sulle risposte di Google e di Videostrong.
- Controlla se Google chiarisce quanti dispositivi certificati erano toccati e come cambia la verifica del firmware.
- Prima di comprare TV box o dispositivi smart per l'azienda, chiedi al fornitore chi aggiorna il firmware e per quanto tempo.