
 Ing. Calogero Bono
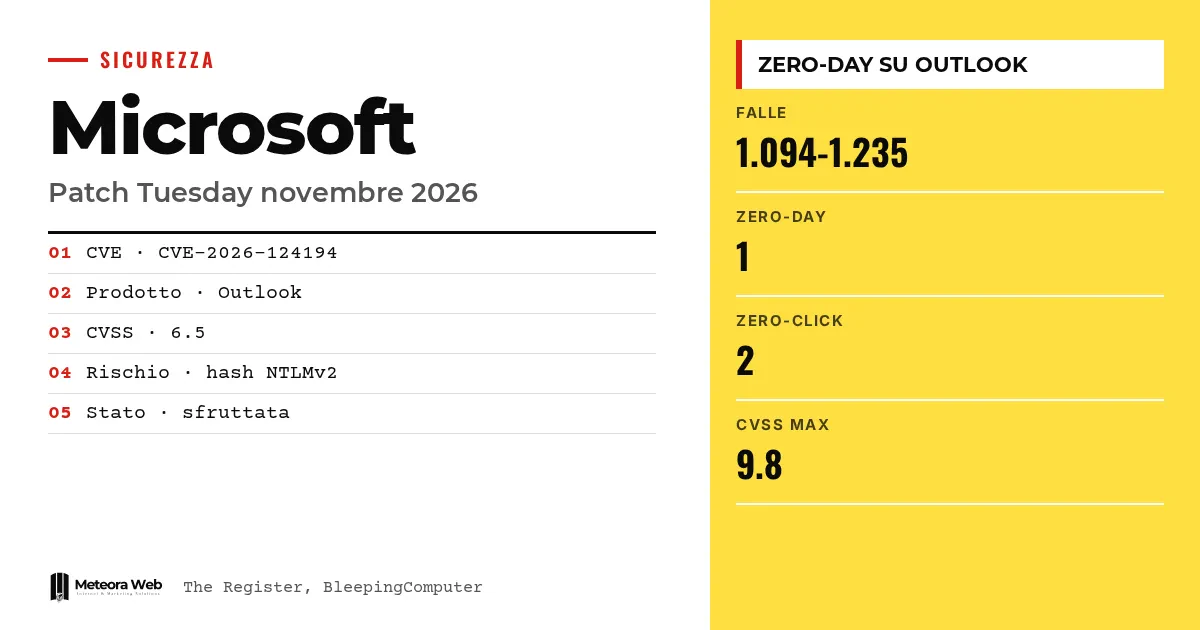
A Microsoft publicou o Patch Tuesday de novembro de 2026 com um número recorde de correções. A contagem muda de fonte para fonte – 1.094 segundo o The Register e 1.235 segundo o BleepingComputer. Uma única falha, no Outlook, já estava sendo explorada por atacantes antes da correção. Isso importa porque basta fazer um usuário abrir um arquivo para roubar suas credenciais de rede, e porque o volume de boletins hoje pressiona quem administra os sistemas.
Alguns termos, antes de entrarmos nos fatos Zero-day é uma falha sem correção oficial no momento em que é descoberta ou explorada. Hash NTLMv2 é a impressão digital da senha que o Windows usa para se autenticar na rede; se for roubado, pode servir para se passar pelo usuário. CVSS é a pontuação de gravidade de 0 a 10. RCE significa execução remota de código. Zero-click indica uma falha que pode ser explorada sem que a vítima faça nada.
O que faz o zero-day do Outlook?
A falha é um spoofing no Outlook, catalogada como CVE-2026-124194, com pontuação CVSS 6.5 de 10. Segundo o The Register, a Microsoft a marcou como explorada, mas não disse desde quando, por quem nem com quais alvos.
A Microsoft alerta que um agressor não autenticado poderia enviar um arquivo de mensagem e convencer o usuário a abri-lo. O Outlook se conecta então a um local de rede controlado pelo atacante sem exibir o aviso habitual sobre conteúdo externo.
Por que o risco é maior do que o nome sugere?
Dustin Childs, da Zero Day Initiative da TrendAI, alerta que o nome engana. Para ele, "o rótulo é spoofing, mas o impacto é maior do que o nome sugere".
O BleepingComputer explica o mecanismo. O Windows pode tentar se autenticar no servidor remoto e expor o hash NTLMv2, que o atacante pode capturar e depois tentar quebrar offline. As credenciais recuperadas serviriam para acessar contas corporativas. Falhas semelhantes já foram exploradas no passado com anexos de phishing.
Quantas falhas a Microsoft corrigiu e por que os números não batem?
O The Register fala em 1.094 correções, com outubro em 1.474. O BleepingComputer conta 1.235 falhas, depois das 1.411 de outubro, e explica incluir apenas as divulgadas no dia do Patch Tuesday, excluindo 108 corrigidas antes. Os critérios de contagem são diferentes.
Segundo o BleepingComputer, 66 falhas são críticas, 48 de execução remota de código. A publicação relaciona os recordes ao uso de IA pela Microsoft para encontrar e corrigir vulnerabilidades. Sobre um tema próximo, veja também GPT-6 Cyber da OpenAI e as 81 falhas do Firefox 159.
Quais falhas zero-click devem ser corrigidas primeiro?
Duas falhas críticas têm CVSS 9.8. A CVE-2026-116928 é uma escrita fora dos limites no componente de pesquisa do Windows. Segundo a Microsoft, o Exchange processa o anexo para indexação, então o destinatário não precisa abrir nada.
A CVE-2026-119958 afeta a implementação LDAP do Windows e pode atingir controladores de domínio com requisições criadas sob medida. Childs também conta 30 falhas com risco de "wormable", ou seja, sem autenticação nem interação. Ele aponta ainda a CVE-2026-112967, um heap overflow no serviço Xbox Live Networking, igualmente 9.8.
Limites a conhecer
Não sabemos quando começaram os ataques contra o Outlook, quem os conduz nem o que fazem após obter acesso. A Microsoft não disse, segundo o The Register. Os totais de falhas divergem entre as fontes e não é possível determinar qual é a referência. O documento do Microsoft Learn descreve como o Defender trata zero-days em geral e não comenta este boletim. Outros detalhes podem surgir nos próximos dias.
O que muda para quem trabalha com tecnologia digital
Se você usa o Outlook, instale a atualização agora e lembre os usuários de não abrir arquivos de mensagem inesperados. Com a correção pública, o The Register observa que outros atacantes podem analisá-la para criar seus próprios exploits. Dê prioridade ao Exchange e aos controladores de domínio, como indica Childs, e isole serviços de rede expostos como DNS e DHCP. Segundo o Microsoft Learn, quando a correção é lançada a recomendação no Defender passa para Update e a etiqueta de zero-day desaparece. Se você administra servidores para clientes, uma hospedagem com atualizações de segurança gerenciadas retira parte desse trabalho.
Nossa opinião
Os números de novembro mostram que o método antigo, ler o boletim e corrigir tudo, já não funciona. Com mais de mil falhas por mês, é preciso decidir antes o que realmente importa. A falha zero-day do Outlook tem pontuação média, mas impacto concreto, porque leva ao roubo de credenciais. A pontuação CVSS sozinha é um guia fraco. Ela precisa ser cruzada com o estado de exploração e com a exposição dos sistemas. Também chama a atenção que a Microsoft continue econômica em detalhes sobre os ataques.
Perguntas frequentes
Quantos zero-days a Microsoft corrige em novembro de 2026?
Apenas um, no Outlook, com identificador CVE-2026-124194. Já estava sendo usado em ataques antes da correção. Segundo o The Register, nenhuma das outras falhas é indicada como publicamente conhecida.
O que corre risco quem abre o arquivo malicioso?
Pode perder o hash NTLMv2 da conta. O atacante pode usá-lo para se passar pelo usuário, depois de quebrá-lo offline, segundo o BleepingComputer. É preciso conexão de rede e interação do usuário.
Por que as fontes indicam números diferentes de falhas?
Usam critérios diferentes. O The Register relata 1.094 correções, o BleepingComputer 1.235. Esta última afirma contar apenas as falhas divulgadas no dia do Patch Tuesday.
O que significa zero-click?
Que a falha pode ser explorada sem que o usuário abra ou clique em nada. No caso do CVE-2026-116928, o Exchange processa sozinho o anexo para indexá-lo. Por isso Childs recomenda corrigir o Exchange primeiro.
Como o Defender sinaliza zero-days?
Com uma etiqueta Zero day nas páginas de vulnerabilidades, software e recomendações. Quando a correção chega, a recomendação vira Update e a etiqueta é removida. O Defender mostra apenas os zero-days sobre os quais tem informações.
O que observar nas próximas semanas após o Patch Tuesday
Os detalhes dos ataques ao Outlook ainda precisam aparecer. Enquanto isso, vale preparar um método de priorização que funcione também no próximo boletim.
- Acompanhe os relatos sobre quem explora o CVE-2026-124194 e como, e ajuste as defesas de e-mail.
- Verifique se o Exchange e os controladores de domínio estão realmente atualizados, e não apenas agendados.
- Escreva uma regra de prioridade para os próximos boletins, baseada em exploração e exposição.



