
 Ing. Calogero Bono
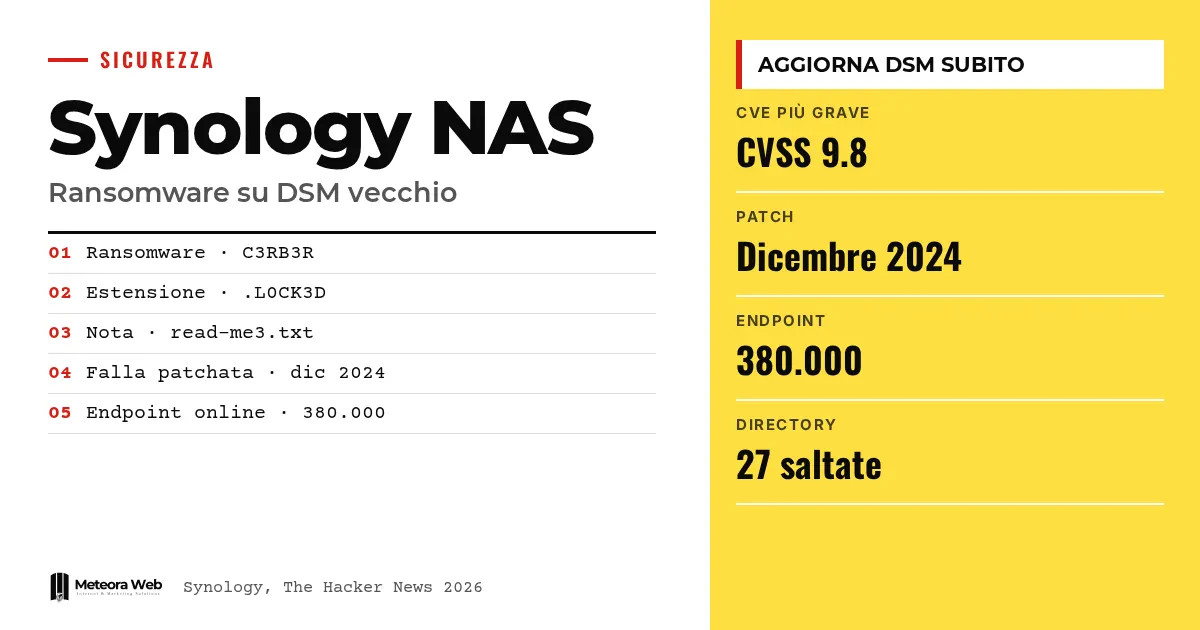
A Synology avisou os clientes de que alguns atacantes estão explorando uma vulnerabilidade corrigida em dezembro de 2024 para atingir NAS com versões antigas do DSM. Os ataques visam criptografar os dados e pedir um resgate. Segundo as informações coletadas pela imprensa especializada, por trás deles estaria o ransomware C3RB3R. Para quem guarda arquivos da empresa em um NAS, a questão é concreta, porque basta uma atualização adiada.
Alguns termos, antes de entrar nos fatos. NAS é um disco de rede que compartilha arquivos na empresa. DSM é o DiskStation Manager, o sistema operacional dos NAS Synology. CVE é o código que identifica uma vulnerabilidade conhecida. CVSS é a pontuação de gravidade, de 0 a 10. N-day é uma falha já corrigida, mas ainda explorável em dispositivos que nunca foram atualizados.
O que a Synology disse sobre os ataques?
O fabricante taiwanês declarou ter observado atacantes explorando uma vulnerabilidade corrigida em dezembro de 2024 contra dispositivos com DSM desatualizado. No comunicado, citado pelo The Hacker News, lê-se que «estes ataques visam criptografar os dados e extorquir um resgate».
A Synology pede que quem usa versões vulneráveis atualize o DSM imediatamente e recomenda ativar as atualizações automáticas. Não indica, porém, qual falha está sendo usada.
Quais vulnerabilidades e quais versões do DSM?
A empresa remete a um aviso de novembro de 2024 com três falhas.
- CVE-2024-10441, CVSS 9.8, execução remota de código.
- CVE-2024-50629, CVSS 5.3, leitura de arquivos limitados.
- CVE-2024-10445, CVSS 4.3, gravação de arquivos limitados.
As versões corrigidas
- DSM 7.2.2 com 7.2.2-72806-1 ou posterior
- DSM 7.2.1 com 7.2.1-69057-6 ou posterior
- DSM 7.2 com 7.2-64570-4 ou posterior
- DSM 7.1 com 7.1.1-42962-7 ou posterior
- DSM 6.2 com 6.2.4-25556-8 ou posterior
Segundo a TechRadar, só para a 6.2 a gravidade é «moderada», nas demais é crítica.
O que é o ransomware C3RB3R?
Os relatos de clientes falam de arquivos bloqueados com a extensão .L0CK3D. Segundo o The Hacker News, a empresa chinesa Qihoo 360 analisou o C3RB3R e o descreve com um «longo histórico» de ataques a NAS, inclusive por meio de duas falhas do DSM corrigidas pela Synology em setembro de 2026.
O malware ignora 27 diretórios e algumas extensões como BAT, DLL e EXE, para não causar travamentos que atrapalhem a criptografia. Em cada pasta criptografada deixa um pedido de resgate chamado read-me3.txt. Segundo a TechRadar, citando a BleepingComputer, as vítimas deveriam pagar «milhares de dólares» pela chave.
Os NAS já tinham sido atingidos no passado?
Sim. Em 2019 os NAS QNAP foram atingidos pelo QNAPCrypt, também conhecido como eCh0raix. Em agosto de 2021 a Synology alertou para ataques de força bruta ligados ao StealthWorker. No mesmo mês a Unit 42 da Palo Alto Networks descreveu uma variante do eCh0raix capaz de atingir tanto QNAP quanto Synology.
Naquela época a Unit 42 estimava cerca de 250.000 NAS QNAP e Synology expostos à internet, em grande parte QNAP. O ponto é que os dispositivos de pequenos escritórios são um alvo constante, muitas vezes sem pessoal dedicado à segurança. Para os riscos das PMEs há o nosso guia sobre ransomware para PMEs.
Limites a conhecer
A Synology não diz qual vulnerabilidade está sendo explorada, onde nem com que nível de sucesso. Não se sabe quantos dispositivos estão em risco. A Shadowserver Foundation contabiliza 380.000 endpoints conectados, muitos provavelmente já atualizados. A ligação entre o ataque e o C3RB3R vem de relatos de clientes, não de uma confirmação do fabricante.
O que muda para quem trabalha com o digital
Se você tem um NAS Synology, verifique hoje a versão do DSM e compare com a tabela. Ative as atualizações automáticas, como a empresa recomenda. Tire o NAS do acesso público ou limite-o a poucos usuários verificados. Lembre que RAID e backups integrados nem sempre protegem contra a criptografia, por isso é preciso uma cópia separada. Se o dano já aconteceu, o guia sobre resposta a incidentes e recuperação sem pagar pode ajudar.
Nossa opinião
O caso mostra um problema antigo. Uma falha corrigida há quase dois anos continua causando danos, porque nas pequenas empresas o NAS é instalado e esquecido. Continua a faltar transparência no aviso, que não nomeia a falha e obriga os usuários a deduzi-la. Um fabricante deveria dar orientações mais precisas, sobretudo com ataques em andamento. Ainda assim, a responsabilidade pela atualização continua sendo de quem administra o dispositivo.
Perguntas frequentes
Qual vulnerabilidade da Synology está sendo explorada nos ataques?
A Synology não a indicou. Ela remeteu, porém, a um aviso de novembro de 2024 com três falhas, incluindo a CVE-2024-10441 com CVSS 9.8. Qual delas é de fato usada não foi confirmado.
Quais versões do DSM são seguras?
As iguais ou posteriores às builds corrigidas, por exemplo 7.2.2-72806-1 para a 7.2.2 ou 6.2.4-25556-8 para a 6.2. Consulte o aviso do fabricante para a sua versão.
Como reconhecer um NAS atingido pelo C3RB3R?
Os arquivos criptografados têm a extensão .L0CK3D e em cada pasta criptografada há uma nota chamada read-me3.txt. São os sinais relatados nas análises citadas.
RAID e backups do NAS bastam contra o ransomware?
Não necessariamente. A TechRadar lembra que RAID e backups integrados nem sempre protegem contra a criptografia dos dados. É preciso uma cópia separada.
Vale a pena ativar as atualizações automáticas?
Sim, é a recomendação da Synology. Assim o DSM fica atualizado sem depender da memória de alguém.
O que observar nas próximas semanas sobre os ataques a NAS
O quadro ainda está incompleto. Vale acompanhar o que a Synology vai esclarecer e como evoluem os relatos.
- Verifique se a Synology publica um aviso mais detalhado com a falha explorada.
- Confira se o seu NAS responde à internet com um teste de acesso externo.
- Tente restaurar um backup desconectado do NAS, para saber que ele funciona.




