
 Ing. Calogero Bono
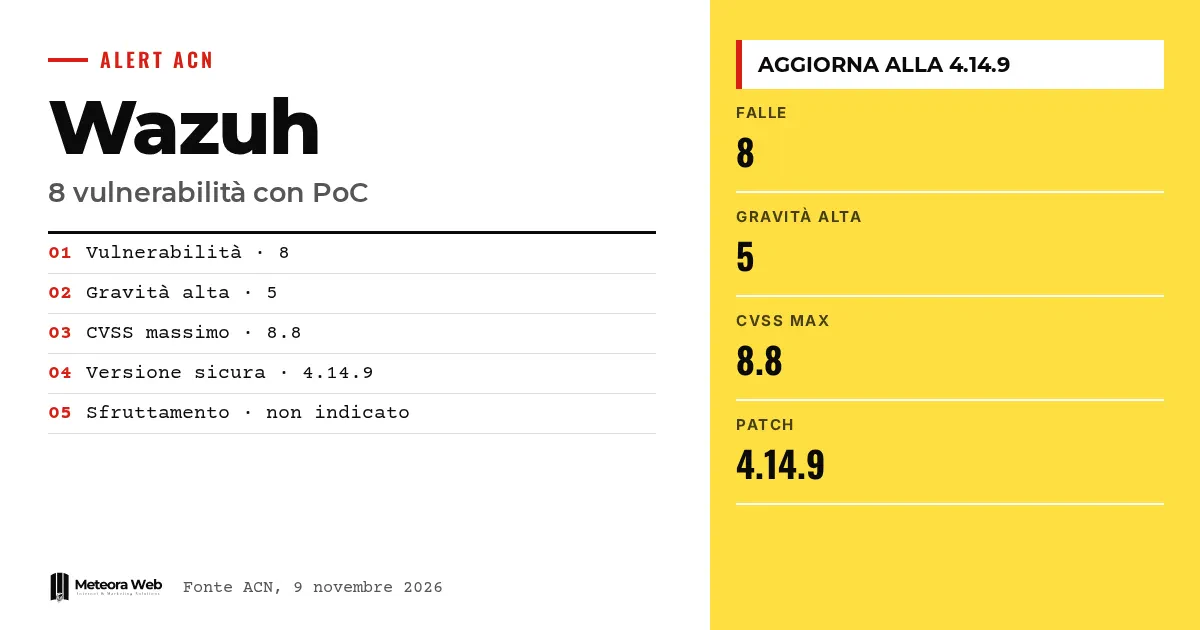
Em 9 de novembro de 2026, a Agência Nacional de Cibersegurança da Itália publicou um alerta sobre o SIEM open source Wazuh. Há Proofs of Concept disponíveis para 8 vulnerabilidades, 5 delas de gravidade alta, que afetam o Wazuh e seus Dashboard Plugins. O fornecedor já corrigiu as falhas, mas os exploits demonstrativos públicos facilitam a vida de quem quer tentar explorá-las. Se você usa o Wazuh para monitorar a segurança da sua infraestrutura, verifique a versão instalada.
Alguns termos, antes de entrarmos nos fatos. SIEM é um sistema que coleta e analisa logs para revelar ataques. XDR amplia o monitoramento a várias camadas, dos dispositivos à rede. Um PoC (Proof of Concept) é um código demonstrativo que comprova que a falha é explorável. O CVSS é a pontuação de 0 a 10 que mede a gravidade. O SSRF é um ataque que leva um servidor a enviar requisições para um endereço escolhido pelo atacante.
O que a ACN informou sobre o Wazuh?
O alerta AL02/261109/CSIRT-ITA trata de 8 vulnerabilidades com PoCs tornados públicos. Os tipos listados são execução de código arbitrário, bypass de autenticação, bypass de restrições de segurança, divulgação de informações, denial of service e spoofing.
Na tabela da agência, todas as falhas aparecem com PoC presente, enquanto não há nenhuma indicação de exploração ativa. O alerta está na versão 1.0.
Quais versões do Wazuh são vulneráveis?
Segundo a ACN, estão afetados o Wazuh nas versões anteriores à 4.14.9 e os Wazuh Dashboard Plugins da 4.9.0 até a 4.14.9, excluída esta última. A mitigação indicada é atualizar sem demora para a versão mais recente disponível.
O fornecedor, segundo a agência, já corrigiu as falhas. O risco, portanto, pesa sobretudo sobre quem ainda não aplicou a atualização.
Quais são as falhas mais graves?
No topo está a CVE-2026-112340, com CVSS v4.0 de 8,8. Ela afeta o endpoint /api/request dos plugins do Dashboard. Um usuário autenticado poderia sobrescrever o token Bearer e operar como outra identidade da Manager API.
Seguem a CVE-2026-112339 (8,2), causada pela falta de verificação do hostname TLS no módulo fluent-forward, e a CVE-2026-112338 (8,2), uma SSRF no módulo GitHub. No primeiro caso, um atacante em posição on-path poderia se passar pelo coletor Fluentd e ler a telemetria. No segundo, o Manager poderia enviar o token do GitHub a um host controlado pelo atacante.
Completam as cinco de gravidade alta as CVE-2026-112341 e CVE-2026-112336, ambas com 7,1.
O que se arrisca nos sistemas com as outras vulnerabilidades?
A CVE-2026-112341 é uma SQL Injection. Um usuário com permissão agent – read em pelo menos um agente poderia executar consultas arbitrárias e ler dados do banco do Manager, inclusive as internal_key dos agentes. Já a CVE-2026-112336 é um memory leak no decoder JSON. Eventos com campos estáticos duplicados, enviados por um agente registrado, poderiam levar o wazuh-analysisd a parar e interromper a geração de alertas.
As outras três têm pontuações entre 6,3 e 6,9.
- CVE-2026-112334, escrita fora dos limites no wazuh-execd, com interrupção do Active Response.
- CVE-2026-112335, stack buffer overflow no logcollector, com possível execução de código em configurações específicas.
- CVE-2026-112337, SSRF no módulo Azure, com o token do Microsoft Graph em risco.
Limites a conhecer
O alerta não indica exploração ativa, e a coluna correspondente está vazia. Não sabemos quantos sistemas italianos estão expostos nem desde quando os PoCs circulam. Muitos ataques exigem condições específicas, como um usuário autenticado, o controle de um arquivo de log ou uma posição privilegiada na rede. Alguns identificadores CVE ainda podem receber atualizações nos bancos de dados oficiais.
O que muda para quem trabalha com o digital
Se você administra o Wazuh, verifique agora a versão do Manager e dos Dashboard Plugins. Quem mantém o serviço em um servidor de hospedagem também precisa saber quem cuida das atualizações, e uma gestão de servidores com atualizações de segurança serve exatamente para isso. O risco também atinge os tokens associados, como os do GitHub e do Azure, que devem ser tratados como credenciais a proteger. Este não é o primeiro alerta recente sobre ferramentas técnicas, como mostra o caso do Apache OFBiz.
Nossa opinião
Chama a atenção que o alvo seja uma ferramenta criada para defender. Um SIEM enxerga logs, credenciais e telemetria de toda a infraestrutura, então uma falha nele pesa mais do que a de uma aplicação qualquer. O fornecedor corrigiu e a ACN alertou de forma clara, mas o open source não dispensa a atualização. Quem o adota na empresa precisa contar com a manutenção, como lembra o guia sobre open source em empresas.
Perguntas frequentes
O Wazuh está sob ataque ativo?
O alerta da ACN não indica isso. A coluna de exploração traz um traço para todas as CVEs, enquanto os PoCs aparecem como presentes.
Qual versão do Wazuh devo instalar?
Pelo menos a 4.14.9. São vulneráveis as versões anteriores do Wazuh e os Dashboard Plugins da 4.9.0 até a 4.14.9, excluída esta última.
Quantas são as vulnerabilidades e quão graves são?
São 8, sendo 5 de gravidade alta. A maior pontuação CVSS v4.0 é 8,8, e a menor é 6,3.
É preciso estar autenticado para explorá-las?
Depende da falha. Algumas exigem um usuário autenticado ou um agente registrado, outras um atacante em posição privilegiada na rede ou com acesso a arquivos monitorados.
O que correm os tokens do GitHub e do Azure?
Duas SSRFs podem levar o Manager a enviar tokens para hosts controlados pelo atacante. Segundo a ACN, isso permitiria o acesso a repositórios do GitHub ou a recursos do Microsoft Graph ligados ao sistema.
O que observar depois de atualizar o Wazuh
Atualizar fecha as falhas conhecidas, mas os PoCs públicos continuam disponíveis e podem ser adaptados. Nas próximas semanas vale a pena verificar o que aconteceu nesse meio-tempo.
- Verifique nos logs do Manager requisições anômalas para hosts externos ou reinicializações inesperadas do wazuh-analysisd.
- Confira se a ACN atualiza o alerta com indicações de exploração ativa.
- Avalie a rotação dos tokens do GitHub e do Azure ligados aos módulos do Wazuh, caso os sistemas tenham ficado sem atualização.



