
 Ing. Calogero Bono
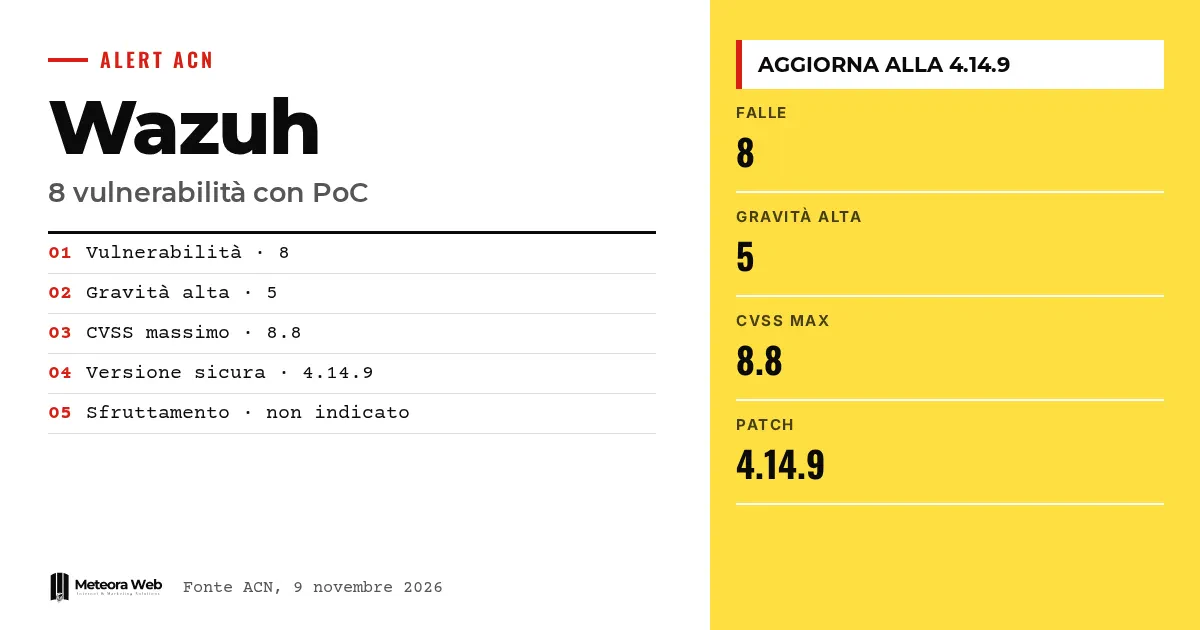
2026年11月9日、イタリアの国家サイバーセキュリティ庁(ACN)はオープンソースのSIEMであるWazuhに関する警告を公開しました。Wazuh本体とDashboard Pluginsに影響する8件の脆弱性について、Proof of Concept(PoC)が利用可能な状態です。そのうち5件は重大度が高いとされています。ベンダーはすでに修正を提供していますが、公開された実証用のエクスプロイトによって悪用の敷居は下がっています。インフラのセキュリティ監視にWazuhを使っている場合は、導入中のバージョンを確認してください。
事実に入る前に、いくつかの用語を確認しておきましょう。 SIEMは、ログを収集・分析して攻撃の兆候を浮かび上がらせるシステムです。XDRは、その監視範囲をエンドポイントからネットワークまでの複数の層へ広げたものです。PoC(Proof of Concept)は、脆弱性が実際に悪用可能であることを示す実証用コードです。CVSSは重大度を0から10の数値で表す評価指標です。SSRFは、攻撃者が指定したアドレスへサーバーにリクエストを送信させる攻撃です。
ACNはWazuhについて何を報告したのですか?
この警告 AL02/261109/CSIRT-ITAは、PoCが公開された8件の脆弱性に関するものです。挙げられている種類は、任意のコード実行、認証のバイパス、セキュリティ制限のバイパス、情報漏えい、サービス拒否、スプーフィングです。
ACNの一覧では、すべての脆弱性にPoCが存在するとされています。一方、実際の悪用に関する記載はありません。この警告はバージョン1.0です。
どのバージョンのWazuhが脆弱ですか?
ACNによれば、4.14.9より前のWazuh本体と、4.9.0から4.14.9未満のWazuh Dashboard Pluginsが影響を受けます。推奨される対策は、利用可能な最新版へ速やかに更新することです。
ACNによると、ベンダーはすでに欠陥を修正しています。そのため、リスクは主に更新をまだ適用していない利用者に及んでいます。
特に深刻な脆弱性はどれですか?
最も高いのはCVE-2026-112340で、CVSS v4.0は8.8です。Dashboard Pluginsの/api/requestエンドポイントに関するもので、認証済みユーザーがBearerトークンを上書きし、Manager APIの別のIDとして操作できてしまう可能性があります。
続いてCVE-2026-112339(8.2)は、fluent-forwardモジュールでTLSのホスト名検証が不足していることによるものです。経路上の攻撃者がFluentdのコレクターになりすまし、テレメトリを読み取る恐れがあります。CVE-2026-112338(8.2)はGitHubモジュールのSSRFで、Managerが攻撃者の管理するホストへGitHubトークンを送信してしまう可能性があります。
重大度が高い5件のうち残りは、いずれも7.1のCVE-2026-112341とCVE-2026-112336です。
その他の脆弱性によるリスクは何ですか?
CVE-2026-112341はSQLインジェクションです。少なくとも1つのエージェントに対してagent read権限を持つユーザーが任意のクエリを実行し、エージェントのinternal_keyを含むManagerのデータベースの情報を読み取れる可能性があります。CVE-2026-112336はJSONデコーダーのメモリリークです。登録済みエージェントから静的フィールドが重複したイベントが送信されると、wazuh-analysisdが停止し、アラートの生成が止まる恐れがあります。
残りの3件のスコアは6.3から6.9の間です。
- CVE-2026-112334は、wazuh-execdにおける境界外書き込みで、Active Responseの停止を引き起こします。
- CVE-2026-112335は、logcollectorのスタックバッファオーバーフローで、特定の構成では任意のコード実行につながる可能性があります。
- CVE-2026-112337は、AzureモジュールでのSSRFで、Microsoft Graphのトークンが危険にさらされます。
知っておくべき制限事項
警告では実際の悪用が確認されたという指摘はなく、該当する列は空欄のままです。イタリア国内で何件のシステムが露出しているのか、また、PoCがいつから出回っているのかも分かっていません。多くの攻撃には、認証済みユーザーであること、特定のログファイルを制御できること、特権的なネットワーク上の位置にあることなど、特定の前提条件が必要です。CVE識別子の一部は、今後公式データベースで情報が更新される可能性があります。
デジタル分野で働く人にとっての影響
Wazuhを運用している場合は、ManagerとDashboard Pluginsのバージョンをすぐに確認してください。ホスティングサーバー上でサービスを動かしている場合も、更新を誰が担当するのかを把握しておく必要があります。そのためにはセキュリティ更新を伴うサーバー管理の体制が役立ちます。GitHubやAzureに接続されたトークンなどのリスクも無視できず、保護すべき認証情報として扱う必要があります。最近はApache OFBizの事例のように、技術ツールを狙った警告が続いています。
編集部の見解
守るためのツールが標的になったことは注目に値します。SIEMはインフラ全体のログ、認証情報、テレメトリを参照するため、その脆弱性は一般的なアプリケーションの脆弱性より大きな影響を持ちます。ベンダーは修正を出し、ACNも分かりやすく注意を促していますが、オープンソースであっても更新作業は避けられません。企業で採用する場合は、企業におけるオープンソース活用のガイドにもあるとおり、継続的な保守の手間を最初から見込んでおくべきです。
よくある質問
Wazuhは現在攻撃を受けていますか?
ACNの警告にはそのような記載はありません。悪用状況の列はすべてのCVEでダッシュとなっていますが、PoCは存在することが確認されています。
どのバージョンのWazuhを導入すればよいですか?
少なくとも4.14.9です。4.14.9より前のWazuh、および4.9.0から4.14.9未満のDashboard Pluginsが影響を受けます。
脆弱性は何件あり、どの程度深刻ですか?
8件で、そのうち5件は重大度が高いとされています。CVSS v4.0の最高値は8.8、最低値は6.3です。
悪用するには認証が必要ですか?
脆弱性によって異なります。認証済みユーザーや登録済みエージェントを必要とするものもあれば、特権的なネットワーク上の位置にいる攻撃者や、監視対象ファイルへのアクセス権を必要とするものもあります。
GitHubやAzureのトークンはどうなりますか?
2件のSSRFにより、Managerがトークンを攻撃者の管理するホストへ送信してしまう可能性があります。ACNによれば、これにより接続されたGitHubリポジトリやMicrosoft Graphのリソースへアクセスされる恐れがあります。
Wazuhを更新した後に確認すべきこと
更新によって既知の脆弱性は解消されますが、公開されたPoCは残っており、改変して利用される可能性があります。今後数週間は、その間に何が起きたかを確認しておくとよいでしょう。
- Managerのログで、外部ホストへの不審なリクエストや、wazuh-analysisdの予期しない再起動がないかを確認してください。
- ACNがこの警告を更新し、実際の悪用状況に関する情報を追加していないかを確認してください。
- 更新が遅れていた場合は、Wazuhのモジュールに接続されているGitHubおよびAzureのトークンのローテーションを検討してください。



