
 Ing. Calogero Bono
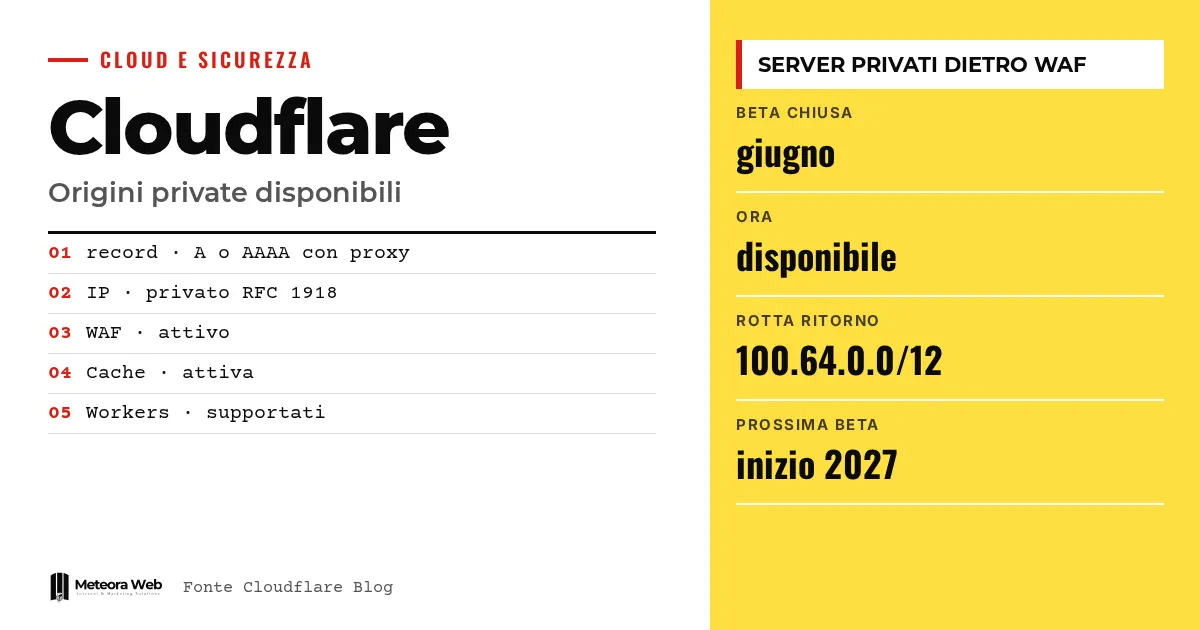
Cloudflare, Haziran ayında kapalı beta olarak sunduğu özel kaynak desteğini artık genel kullanıma açtı. Proxy özellikli bir DNS kaydı artık özel bir IP adresine işaret edebiliyor ve trafik, mevcut Cloudflare One bağlantısı üzerinden sunucuya ulaşıyor. Dahili API'leri, yapay zekâ ajanlarının arka uçlarını veya operasyon araçlarını yönetiyorsan, sunucuyu internete açmadan WAF, önbellek ve bot management uygulayabilirsin. Yine de hangi gereksinimlerin gerçekten şart olduğunu anlamak gerekiyor.
Olaylara girmeden önce birkaç terim. Kaynak, Cloudflare'in arkasında duran ve uygulamanın bulunduğu sunucudur. WAF, zararlı istekleri süzen uygulama güvenlik duvarıdır. Cloudflare One, şirketin tüneller ve ağlar üzerinden kurduğu özel bağlantı platformudur. RFC 1918, 10.0.0.50 gibi özel IPv4 adreslerini tanımlar. CGNAT, operatörlerin kullandığı 100.64.0.0/10 bloğundaki paylaşımlı adresleri ifade eder.
Cloudflare neyi yayınladı?
Cloudflare'in resmi blogunda belirttiğine göre kapalı beta sırasında erişim uygun müşterilerle sınırlıydı ve bunu hesap ekiplerinden talep etmeleri gerekiyordu. Artık erişim bu grubun ötesine açılıyor.
Proxy özellikli bir A veya AAAA kaydını özel bir IP adresine yönlendiriyorsun ve uygulama katmanındaki araçlar herkese açık kaynaklarda olduğu gibi çalışıyor.
- WAF ve yönetilen kurallar
- Bot management
- Hız sınırlama
- Önbellekleme
- Dönüştürme ve yeniden yazma kuralları
- Workers
Hangi sorunu çözüyor?
Cloudflare, aynı sorunu sık sık duyduğunu anlatıyor. Dahili API'ler, yapay zekâ ajanlarının arka uçları, MCP sunucuları ve operasyon araçları internete açık olmak için tasarlanmamıştır, ama partnerlerden, müşterilerden veya ajanlardan istek kabul etmek zorundadır.
Daha önce bu servislerin önüne Cloudflare koymak için herkese açık bir IP adresi, güvenlik duvarında açık bir port veya sunucunun yanında cloudflared gerekiyordu. Çoğu zaman özel uygulamalar, herkese açık olanların sahip olduğu korumalardan yoksun kalıyordu.
Özel ağlar üzerinde çalışanlar, AWS'de özel alt ağlar ve güvenlik grupları rehberimize göz atabilir.
Özel yönlendirme nasıl çalışıyor?
Kaynağa işaret eden proxy özellikli bir kayıt oluşturuyorsun. Desteklenen özel aralıklar için özel yönlendirme seçeneği kendiliğinden açılır. Kaynağın, yalnızca özel ağdan erişilebilen herkese açık bir IP adresi varsa bunu elle etkinleştirmen gerekir.
Ayar; RFC 1918 adresleri, RFC 6598 CGNAT bloğu ve RFC 4193 yerel IPv6 adresleri için otomatiktir. Bu aralıklar için kapatılamaz, API üzerinden denenirse hata döner.
API ile çalışırken DNS kaydındaki private_routing özniteliği yeterli. Proxy bunu gördüğünde isteği, IPsec, GRE, Cloudflare Tunnel, CNI veya Cloudflare Mesh arasından mevcut bağlantıyı kullanan özel ağ katmanına iletir. Cloudflare WAN kullanıldığında kaynakta herhangi bir connector gerekmez. Mesh ile ağdaki tek bir connector birden fazla kaynağa hizmet edebilir.
Etkinleştirmek için neler gerekiyor?
Cloudflare'in belirttiği birkaç gereksinim var.
- Hesapta Private Origins yetkisi, bunu hesap ekibinden istemen gerekiyor.
- IPsec, GRE, CNI, Tunnel veya Mesh ile Cloudflare One bağlantısı.
- Tunnel dışında etkin Unified Routing.
- WAN veya Mesh kullanılıyorsa, Cloudflare kaynak aralıkları için dönüş rotası – IPv4 için 100.64.0.0/12, IPv6 için 2606:4700 – cf1:5000 – – /64.
Cloudflare, eksik dönüş rotasının en sık yapılan yapılandırma hatası olduğunu uyarıyor. İstekler zaman aşımına uğruyor ve sunucuya hiçbir şey ulaşmıyorsa önce bunu kontrol et.
Bilmen gereken sınırlamalar
Bazı kısıtlamalar hâlâ geçerli. Argo Smart Routing ve CDN'in özel çıkış IP adresleri desteklenmiyor, kaynak sağlık kontrolleri ise Load Balancing gerektiriyor. Tam liste geliştirici belgelerinde yer alıyor. Fiyat bilgisi ve bağımsız doğrulama henüz yok, etkinleştirme ise ekip hesabın üzerinden yapılıyor. Özel ağlar arası trafik hâlâ geliştirme aşamasında.
Dijital alanda çalışanlar için ne değişiyor
Partnerler veya yapay zekâ ajanları için API sunuyorsan, sunucunu herkese açık IP adresi ve açık port olmadan tutabilirsin, bu da saldırı yüzeyini küçültür. Yine de net erişim kurallarına sahip bir sunucunun Linux ağ katmanında dikkatle yapılandırılması gerekir. Kullandığın WAF kuralları, önbellek ve bot management ayarları ek bir işlem yapmadan ana makine adına uygulanır. Küçük işletmeler için engel teknik değil ticari – Cloudflare One altyapısı ve satış ekibiyle görüşme gerekiyor.
Bizim görüşümüz
Bu adım yararlı, çünkü daha önce kolaylık uğruna korumasız bırakılan servisleri herkese açık koruma katmanına taşıyor. Ama gizli maliyet bağımlılık. Özel bir servisi korumak için ağı, DNS'i ve filtreleri tek bir sağlayıcıya bağlıyorsun ve gereksinimler ekip hesabından geçiyor. Cloudflare One kullanan kurumlar için mantıklı, diğerleri ise taahhüt vermeden önce daha basit çözümleri karşılaştırmalı.
Sık sorulan sorular
Cloudflare özel kaynaklar nedir?
Cloudflare'in, Cloudflare One bağlantın üzerinden eriştiği, özel IP adresine sahip sunuculardır. İnternete açık değildirler. WAF, önbellek, bot management ve Workers herkese açık bir kaynakta olduğu gibi çalışır.
Güvenlik duvarında bir port açmak gerekiyor mu?
Hayır. Cloudflare'e göre kaynak özel IP adresini korur ve güvenlik duvarında gelen bağlantılar için herhangi bir istisna gerekmez. Cloudflare WAN kullanıldığında sunucuda bir connector bile gerekmez.
Hangi bağlantı türleri destekleniyor?
Cloudflare IPsec, GRE, CNI, Cloudflare Tunnel ve Cloudflare Mesh'i belirtiyor. Unified Routing, Tunnel dışındaki tüm seçeneklerde çalışır.
İstekler neden zaman aşımına uğruyor?
Çoğunlukla dönüş rotası eksik olduğu için. Cloudflare bunun beta sürecindeki en yaygın hata olduğunu söylüyor. WAN veya Mesh kullanıyorsan 100.64.0.0/12 ve 2606:4700 – cf1:5000 – – /64 için rotaları tanımla.
Özel ağlar arasında da çalışıyor mu?
Henüz değil. Mevcut sürüm, özel kaynaklara giden herkese açık trafiği kapsıyor. Cloudflare, özel ağlar arası trafik için kapalı betayı 2027 başında hedefliyor.
Özel ağlar arası trafiğe geçiş, 2027 bekleniyor
Cloudflare'in açıkladığı bir sonraki adım, WAF ve hız sınırlamayı özel ağlar arasına da taşımak. Şimdilik bu bir hedef, kapalı beta ise 2027'nin ilk aylarında bekleniyor.
- Bir geçiş planlamadan önce belgelerdeki güncel kısıtlamalar listesini oku.
- Private Origins ve gelecekteki özel beta için koşulları ekip hesabından sor.
- Dışarıdan istek alması gerçekten gereken dahili servisleri listele, böylece bu korumanın nerede gerekli olduğunu bil.



