
 Ing. Calogero Bono
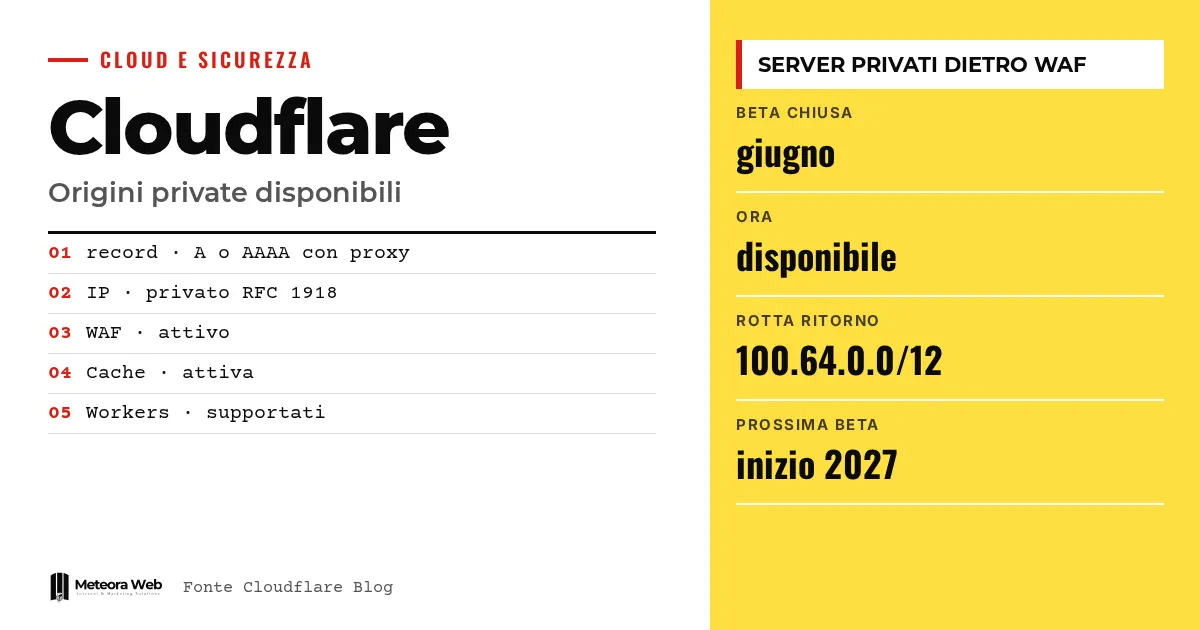
Cloudflare ha reso generalmente disponibile il supporto alle origini private, lanciato in beta chiusa a giugno. Un record DNS con proxy può ora puntare a un IP privato, e il traffico raggiunge il server attraverso la connessione Cloudflare One già esistente. Per chi gestisce API interne, backend di agenti IA o strumenti operativi, significa applicare WAF, cache e bot management senza esporre il server su Internet. Resta però da capire quali requisiti servano davvero.
Qualche termine, prima di entrare nei fatti. Origine è il server che custodisce l'applicazione, dietro Cloudflare. WAF è il firewall applicativo che filtra le richieste dannose. Cloudflare One è la piattaforma di connettività privata dell'azienda, con tunnel e reti. RFC 1918 definisce gli indirizzi IPv4 privati, come 10.0.0.50. CGNAT indica gli indirizzi condivisi del blocco 100.64.0.0/10, usati dagli operatori.
Che cosa è stato rilasciato da Cloudflare?
Secondo il blog ufficiale di Cloudflare, durante la beta chiusa l'accesso era riservato a clienti idonei, che lo chiedevano al proprio account team. Ora l'accesso si apre oltre quel gruppo.
Si punta un record A o AAAA con proxy a un IP privato, e gli strumenti applicativi funzionano come per le origini pubbliche.
- WAF e regole gestite
- Bot management
- Rate limiting
- Caching
- Regole di trasformazione e riscrittura
- Workers
Quale problema risolve?
Cloudflare racconta di aver sentito spesso lo stesso problema. API interne, backend di agenti IA, server MCP e strumenti operativi non nascono per stare su Internet, ma devono accettare richieste da partner, clienti o agenti.
Prima, mettere Cloudflare davanti a questi servizi richiedeva un IP pubblico, una porta aperta sul firewall oppure cloudflared accanto al server. Spesso le applicazioni private restavano senza le stesse protezioni di quelle pubbliche.
Chi lavora sulle reti private può approfondire con la nostra guida su subnet private e security group su AWS.
Come funziona il routing privato?
Si crea un record con proxy verso l'origine. Per gli intervalli privati supportati, l'opzione di routing privato si attiva da sola. Se l'origine ha un IP pubblico raggiungibile solo dalla rete privata, si abilita a mano.
L'impostazione è automatica per gli indirizzi RFC 1918, per il blocco CGNAT RFC 6598 e per gli IPv6 locali RFC 4193. Per questi intervalli non si può disattivare, e il tentativo via API restituisce un errore.
Via API basta l'attributo private_routing sul record DNS. Quando il proxy lo vede, passa la richiesta al livello di rete privata, che usa la connettività esistente, tra IPsec, GRE, Cloudflare Tunnel, CNI o Cloudflare Mesh. Con Cloudflare WAN non serve alcun connettore sull'origine. Con Mesh un connettore nella rete può servire più origini.
Cosa serve per attivarlo?
Servono alcuni requisiti indicati da Cloudflare.
- L'autorizzazione Private Origins sull'account, da chiedere all'account team.
- Connettività Cloudflare One con IPsec, GRE, CNI, Tunnel o Mesh.
- Unified Routing attivo, tranne con Tunnel.
- Con WAN o Mesh, una rotta di ritorno per gli intervalli sorgente di Cloudflare, 100.64.0.0/12 per IPv4 e 2606:4700 – cf1:5000 – – /64 per IPv6.
Cloudflare avverte che la rotta di ritorno mancante è stato l'errore di configurazione più frequente. Se le richieste vanno in timeout e al server non arriva nulla, si controlla prima quella.
Limiti da conoscere
Restano limitazioni. Argo Smart Routing e gli IP di uscita dedicati della CDN non sono supportati, e i controlli di salute dell'origine richiedono il Load Balancing. L'elenco completo è nella documentazione per sviluppatori. Non abbiamo prezzi né verifiche indipendenti, e l'attivazione passa dall'account team. Il traffico tra reti private è ancora in lavorazione.
Cosa cambia per chi lavora con il digitale
Chi espone API per partner o agenti IA può mantenere il server senza IP pubblico e senza porte aperte, riducendo la superficie d'attacco. Un server con regole di accesso chiare resta comunque da configurare con attenzione a livello di rete Linux. Le regole WAF, la cache e il bot management già in uso si applicano al nome host senza altri interventi. Per le piccole aziende il vincolo è commerciale, perché serve un'infrastruttura Cloudflare One e il contatto con il commerciale.
Il nostro parere
Il passo è utile, perché porta le protezioni pubbliche dove prima si rinunciava per comodità. Ma il costo nascosto è la dipendenza. Per proteggere un servizio privato si lega rete, DNS e filtri a un solo fornitore, con requisiti che passano dall'account team. Per le imprese che già usano Cloudflare One ha senso, per le altre vale la pena confrontare soluzioni più semplici prima di impegnarsi.
Domande frequenti
Cosa sono le origini private di Cloudflare?
Sono server con IP privato, raggiunti da Cloudflare tramite la tua connessione Cloudflare One. Restano non esposti su Internet. WAF, cache, bot management e Workers funzionano come per un'origine pubblica.
Serve aprire una porta sul firewall?
No. Secondo Cloudflare l'origine mantiene l'IP privato e non serve alcuna eccezione in ingresso sul firewall. Con Cloudflare WAN non serve nemmeno un connettore sul server.
Quali connessioni sono supportate?
Cloudflare indica IPsec, GRE, CNI, Cloudflare Tunnel e Cloudflare Mesh. Unified Routing serve su tutte, tranne che con Tunnel.
Perché le richieste vanno in timeout?
Quasi sempre manca la rotta di ritorno. Cloudflare dice che è stato l'errore più comune in beta. Con WAN o Mesh configura le rotte per 100.64.0.0/12 e 2606:4700 – cf1:5000 – – /64.
Funziona anche tra reti private?
Non ancora. Il rilascio copre il traffico pubblico verso origini private. Cloudflare punta a una beta chiusa per il traffico tra reti private all'inizio del 2027.
Il passaggio al traffico tra reti private, atteso nel 2027
Il prossimo passo dichiarato da Cloudflare è portare WAF e rate limiting anche tra reti private. Per ora è un'ambizione, con beta chiusa prevista nei primi mesi del 2027.
- Leggi nella documentazione l'elenco aggiornato delle limitazioni, prima di pianificare una migrazione.
- Chiedi al tuo account team le condizioni di accesso a Private Origins e alla futura beta privata.
- Censisci quali servizi interni devono davvero ricevere richieste dall'esterno, per sapere dove serve questa protezione.



