
 Ing. Calogero Bono
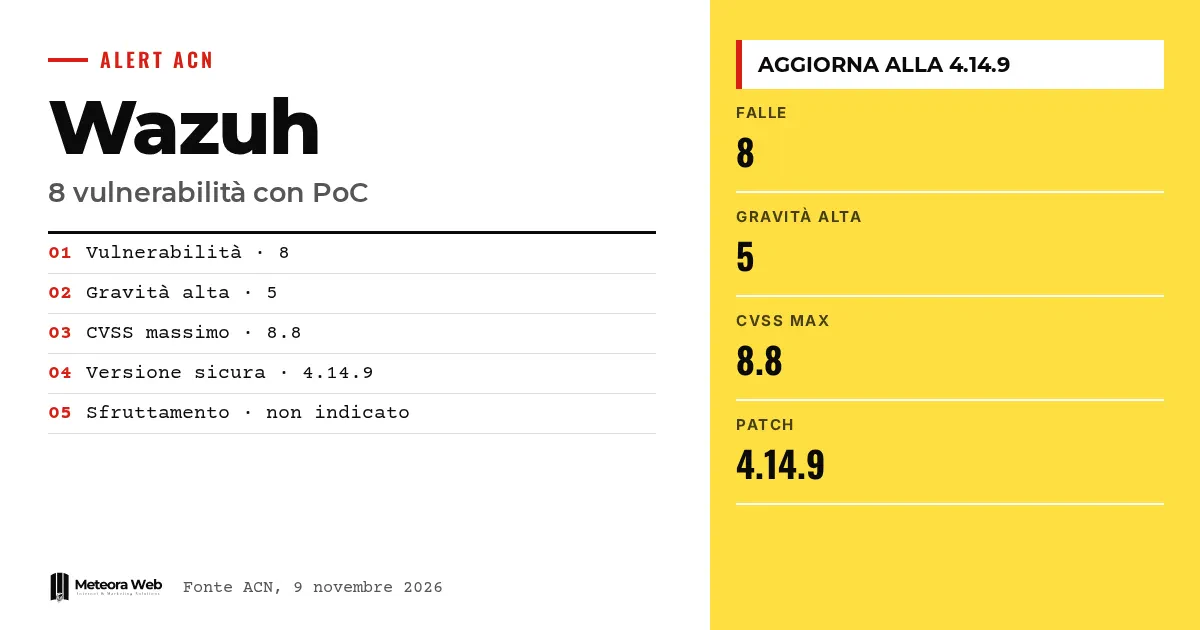
9 Kasım 2026'da İtalya'nın Ulusal Siber Güvenlik Ajansı (ACN), açık kaynaklı SIEM aracı Wazuh hakkında bir uyarı yayımladı. Wazuh ve Dashboard Plugins'i etkileyen 8 zafiyet için Proof of Concept (PoC) mevcut; bunların 5'i yüksek önem derecesinde. Satıcı açıkları zaten düzeltti, ancak kamuya açık gösterim exploit'leri, saldırı yapmak isteyenler için eşiği düşürüyor. Altyapınızın güvenliğini Wazuh ile izliyorsan, kurulu sürümü hemen kontrol etmelisin.
Olaylara geçmeden önce birkaç terim. SIEM, saldırıları ortaya çıkarmak için logları toplayıp analiz eden bir sistemdir. XDR, kontrolü cihazlardan ağa kadar birden fazla katmana genişletir. PoC (Proof of Concept), açığın istismar edilebilir olduğunu gösteren bir gösterim kodudur. CVSS, ciddiyeti ölçen 0 ila 10 arası puandır. SSRF, saldırganın seçtiği bir adrese istek göndermesi için sunucuyu kandıran bir saldırıdır.
ACN Wazuh hakkında ne bildirdi?
Bu AL02/261109/CSIRT-ITA uyarısı, kamuya açık PoC'leri bulunan 8 zafiyeti kapsıyor. Listelenen türler – rastgele kod çalıştırma, kimlik doğrulama atlatma, güvenlik kısıtlarını atlatma, bilgi ifşası, denial of service ve spoofing.
Ajansın tablosunda tüm açıklar PoC mevcut olarak görünüyor; aktif istismara dair ise hiçbir bilgi yok. Uyarı 1.0 sürümünde.
Hangi Wazuh sürümleri savunmasız?
ACN'ye göre 4.14.9 öncesi Wazuh sürümleri ile 4.9.0'dan 4.14.9 hariç Wazuh Dashboard Plugins sürümleri etkileniyor. Önerilen önlem, mevcut en son sürüme hemen güncellemek.
Ajansın belirttiğine göre satıcı açıkları zaten kapattı. Bu nedenle risk, esas olarak güncellemeyi henüz uygulamamış olanlar için geçerli.
En ciddi açıklar hangileri?
En üstte CVSS v4.0 puanı 8,8 olan CVE-2026-112340 yer alıyor. Dashboard eklentilerinin /api/request uç noktasını etkiliyor. Kimliği doğrulanmış bir kullanıcı Bearer token'ı üzerine yazarak Manager API'de başka bir kimlik olarak işlem yapabilir.
Bunu, fluent-forward modülünde TLS hostname doğrulamasının eksikliğinden kaynaklanan CVE-2026-112339 (8,2) ve GitHub modülündeki bir SSRF olan CVE-2026-112338 (8,2) izliyor. İlkinde, yol üzerinde konumlanmış bir saldırgan Fluentd collector'ını taklit ederek telemetriyi okuyabilir. İkincisinde ise Manager, GitHub token'ını saldırganın kontrolündeki bir hosta gönderebilir.
Yüksek önem dereceli beşliyi tamamlayan CVE-2026-112341 ve CVE-2026-112336 ise ikisi de 7,1 puanla yer alıyor.
Diğer zafiyetlerde sistemler neyle karşı karşıya?
CVE-2026-112341 bir SQL Injection. En az bir agent üzerinde agent – read yetkisi olan bir kullanıcı, keyfi sorgular çalıştırıp Manager veritabanındaki verileri, agent'ların internal_key değerleri dahil, okuyabilir. CVE-2026-112336 ise JSON decoder'daki bir memory leak. Kayıtlı bir agent'tan gelen, tekrarlanan statik alanlara sahip olaylar wazuh-analysisd'nin çökmesine ve alert üretiminin durmasına neden olabilir.
Diğer üçünün puanları 6,3 ile 6,9 arasında.
- CVE-2026-112334, wazuh-execd içinde sınır dışı yazma; Active Response'un durmasına yol açıyor.
- CVE-2026-112335, logcollector içinde stack buffer overflow; belirli yapılandırmalarda kod çalıştırmaya kadar gidebiliyor.
- CVE-2026-112337, Azure modülünde SSRF; Microsoft Graph token'ı risk altında.
Bilmen gereken sınırlamalar
Uyarıda aktif istismar belirtilmiyor ve ilgili sütun boş kalıyor. İtalya'da kaç sistemin maruz kaldığını ya da PoC'lerin ne zamandır dolaşımda olduğunu bilmiyoruz. Birçok saldırı belirli koşullar gerektiriyor; örneğin kimliği doğrulanmış bir kullanıcı, log dosyası üzerinde kontrol veya ayrıcalıklı bir ağ konumu. Bazı CVE kimlikleri resmi veritabanlarında güncellemeler alabilir.
Dijitalle çalışanlar için ne değişiyor
Wazuh kullanıyorsan, Manager ve Dashboard Plugins sürümlerini hemen kontrol et. Sunucunu barındırma hizmetinde işletiyorsan, güvenlik güncellemelerini kimin yaptığını da bilmelisin; bunun için güvenlik güncellemeli sunucu yönetimi tam olarak bu ihtiyaca cevap verir. Risk, GitHub ve Azure gibi bağlı token'ları da kapsıyor; bunlar korunması gereken kimlik bilgisi gibi ele alınmalı. Bu, yakın dönemdeki teknik araçlarla ilgili ilk uyarı değil; Apache OFBiz vakası bunu gösteriyor.
Bizim görüşümüz
Hedefin savunma için tasarlanmış bir araç olması dikkat çekici. Bir SIEM, altyapının tamamının loglarını, kimlik bilgilerini ve telemetrisini görür; dolayısıyla bir açığı, sıradan bir uygulamadakinden daha değerlidir. Satıcı düzeltmeyi yaptı ve ACN uyarısını açık biçimde verdi, ama açık kaynak olması güncelleme yapma zorunluluğunu ortadan kaldırmaz. Bunu kurumda kullanan, kurumsal açık kaynak rehberinin de hatırlattığı gibi bakım yükünü hesaba katmalı.
Sık sorulan sorular
Wazuh aktif bir saldırının hedefi mi?
ACN uyarısı bunu belirtmiyor. İstismar sütunu tüm CVE'ler için tire içeriyor, oysa PoC'ler mevcut.
Hangi Wazuh sürümünü kurmalıyım?
En az 4.14.9. Önceki Wazuh sürümleri ile 4.9.0'dan 4.14.9 hariç Dashboard Plugins sürümleri savunmasızdır.
Kaç zafiyet var ve ne kadar ciddi?
8 tane var, bunların 5'i yüksek önem derecesinde. En yüksek CVSS v4.0 puanı 8,8, en düşük olan ise 6,3.
İstismar için kimlik doğrulaması gerekiyor mu?
Açığa bağlı. Bazıları kimliği doğrulanmış bir kullanıcı ya da kayıtlı bir agent gerektiriyor; diğerleri ayrıcalıklı bir ağ konumundaki ya da izlenen dosyalara erişimi olan bir saldırgan istiyor.
GitHub ve Azure token'ları ne risk altında?
İki SSRF, Manager'ın token'ları saldırganın kontrolündeki hostlara göndermesine yol açabilir. ACN'ye göre bu, bağlı GitHub depolarına veya Microsoft Graph kaynaklarına erişime imkân verebilir.
Wazuh güncellemesinden sonra nelere dikkat etmelisin
Güncelleme bilinen açıkları kapatır, ancak kamuya açık PoC'ler yerinde durur ve uyarlanabilir. Önümüzdeki haftalarda bu süreçte neler olduğunu kontrol etmek mantıklı.
- Manager loglarında dış hostlara yapılan şüpheli istekleri veya wazuh-analysisd'nin beklenmedik yeniden başlatmalarını kontrol et.
- ACN'nin uyarıyı aktif istismar bilgisiyle güncelleyip güncellemediğini takip et.
- Sistemler güncellenmemiş kaldıysa, Wazuh modüllerine bağlı GitHub ve Azure token'larını yenilemeyi değerlendir.



