Ing. Calogero Bono
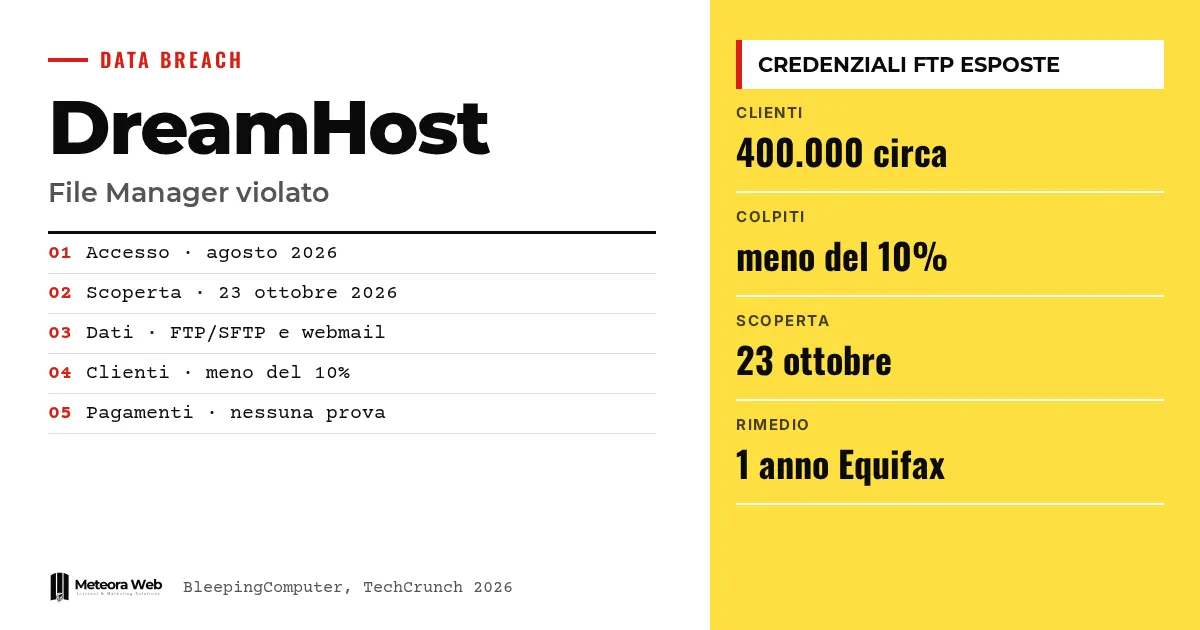
DreamHost, ein bekannter amerikanischer Hosting-Anbieter und Domain-Registrar, hat eine Datenpanne bestätigt, die seinen webbasierten File Manager betroffen hat. Laut der Mitteilung an die Kunden nutzten die Angreifer eine Sicherheitslücke aus und erbeuteten Benutzernamen und Passwörter für FTP/SFTP sowie Sitzungsdaten einiger Webmail-Konten. Der unbefugte Zugriff dauerte von August 2026 bis zum 23. Oktober 2026, dem Tag der Entdeckung. Das ist relevant, weil du bei einem Shared Hosting Dateien, Post und deine Arbeit diesen Werkzeugen anvertraust.
Ein paar Begriffe, bevor wir zu den Fakten kommen. FTP/SFTP sind Protokolle, mit denen du die Dateien deiner Website auf den Server hochlädst und herunterlädst. Der File Manager ist das Werkzeug im Browser, mit dem du genau diese Dateien verwaltest. Webmail bezeichnet E-Mails, die du im Browser liest. Ein Sitzungstoken ist die Information, die dich nach dem Login angemeldet hält, und wenn sie gestohlen wird, kann sich jemand als du ausgeben. BEC (Business Email Compromise) ist der Betrug, bei dem ein Krimineller ein echtes Postfach nutzt, um Kunden und Lieferanten zu täuschen.
Was ist bei DreamHost passiert?
In der Mitteilung an die Kunden, zitiert von BleepingComputer, erklärt das Unternehmen, dass ein unbefugter Dritter Zugriff auf den Server hatte, der den File Manager auf files.dreamhost.com betreibt. Der Eindringling nutzte eine Schwachstelle der Software aus.
Laut derselben Mitteilung konnten die Angreifer Benutzernamen und Passwörter für FTP/SFTP von Nutzern lesen, die diesen File Manager zwischen August 2026 und dem 23. Oktober 2026 verwendet haben. Außerdem wurden bei einer «begrenzten Zahl» von Webmail-Nutzern Sitzungsinformationen offengelegt, einschließlich Zugangsdaten.
DreamHost bezeichnet den Angriff als gezielt und sagt, das Personal habe ununterbrochen an der Eindämmung gearbeitet.
Wie viele Kunden sind betroffen?
Eine genaue Zahl gibt es nicht. Laut TechCrunch sprach ein Sprecher davon, dass die betroffenen Kunden «deutlich weniger als 10 %» ausmachen, ohne eine genauere Angabe zu machen. Das Unternehmen nennt rund 400.000 zahlende Kunden, die Rechnung haben wir daher selbst angestellt – Es wären weniger als 40.000 Kunden.
Derselbe Sprecher erklärte nicht, warum der Angriff erst jetzt entdeckt wurde, und verwies auf die laufende Untersuchung. BleepingComputer berichtet, mehrfach nach der Zahl der Konten gefragt zu haben, ohne Antwort zu erhalten.
TechCrunch ergänzt, dass die Panne eine mehrtägige Störung verursacht hat, während der einige Passwörter zurückgesetzt wurden.
Sind Zahlungen und Kontrollpanel sicher?
Derzeit sagt DreamHost, dass es keine Hinweise darauf gibt, dass die Zugangsdaten zum Kontrollpanel oder die Abrechnungsdaten erreicht wurden. Laut TechRadar speichert das Unternehmen keine vollständigen Kartennummern, sondern nur ein sicheres Token, das sich anderswo nicht für Käufe verwenden lässt.
Laut BleepingComputer werden die Zahlungsdaten von einem externen Dienstleister verarbeitet. Dies sind Aussagen des Unternehmens, und die Untersuchung ist noch nicht abgeschlossen.
Was sollten betroffene Kunden tun?
DreamHost hat die aktiven Sitzungen potenziell betroffener Nutzer beendet und deren Passwörter ungültig gemacht. Angeboten werden ein Jahr Kreditüberwachung und Schutz vor Identitätsdiebstahl über Equifax, außerdem wird empfohlen, eine Betrugswarnung oder eine Sperre beim Kreditauskunftsbüro in Betracht zu ziehen.
Laut BleepingComputer sollten Empfänger der Mitteilung prüfen, ob Dateien ihrer Website unbefugt verändert wurden, Regeln und Weiterleitungsfilter im Webmail kontrollieren und die Passwörter anderer Dienste ändern, bei denen dieselben Zugangsdaten verwendet wurden. Zur Wiederverwendung von Passwörtern gilt, was wir in diesem Artikel zur Panne bei mSecure schreiben.
Grenzen, die du kennen solltest
Die Sicherheitslücke wird nicht beschrieben, und DreamHost sagt nicht, warum der Angriff monatelang unentdeckt blieb. Fehlen die genaue Zahl der betroffenen Konten, die Identität der Angreifer und eine mögliche Lösegeldforderung. Die Untersuchung läuft noch, und das Unternehmen hat Updates versprochen. TechRadar berichtet, dass sich keine Gruppe zu dem Angriff bekannt hat und die Daten nicht im Darknet aufgetaucht sind, doch die Lage kann sich ändern.
Was sich für alle ändert, die digital arbeiten
Wenn du eine Website auf Shared Hosting betreibst, solltest du Post und Dateien als möglicherweise offengelegt betrachten, auch wenn du keine Benachrichtigung erhalten hast. Ein kompromittiertes Postfach kann für Spam, Phishing und BEC-Betrug missbraucht werden, was auch den Ruf deiner Domain betrifft, wie wir in SPF, DKIM, DMARC und Absender-Reputation erklären. Prüfe die Dateien deiner Website, die Weiterleitungsregeln und wer FTP-Zugang hat. Denk außerdem daran, wer auf wen registriert ist, wie der Leitfaden zu Domain, Hosting und E-Mail zeigt.
Unsere Einschätzung
Der Fall zeigt, wie wichtig die Kommunikation ist. Eine Panne, die von August bis zum 23. Oktober dauerte und erst am Ende entdeckt wurde, dazu ein Sprecher, der nicht erklärt, warum, lassen Zweifel an den internen Kontrollen aufkommen. Positiv ist, dass die Zahlungsdaten laut Unternehmen vom Rest getrennt sind, doch das ist eine Aussage und keine Überprüfung. Ein webbasierter File Manager mit Zugangsdaten, die für den Nutzer sichtbar sind, ist bequem, wird aber zum Ziel. Wenn Kundendaten auf dem Server liegen, sind eindeutige Zugangsdaten und begrenzte Zugangswege keine übertriebene Vorsicht.
Häufige Fragen
Wann hat der Einbruch bei DreamHost stattgefunden?
Zwischen August 2026 und dem 23. Oktober 2026, dem Tag, an dem DreamHost den Zugriff nach eigenen Angaben entdeckt hat. Das Unternehmen hat nicht erklärt, warum er erst dann bemerkt wurde.
Welche Daten wurden gestohlen?
Benutzernamen und Passwörter für FTP/SFTP von Nutzern des File Managers sowie Sitzungsdaten, einschließlich Zugangsdaten, eines begrenzten Kreises von Webmail-Nutzern. Laut dem Unternehmen sind Kontrollpanel und Abrechnungsdaten bisher nicht betroffen.
Wie viele Kunden sind betroffen?
Die genaue Zahl ist nicht bekannt. Ein Sprecher sprach von «deutlich weniger als 10 %» der rund 400.000 zahlenden Kunden, ohne weitere Details.
Was bietet DreamHost den betroffenen Kunden an?
Ein Jahr Kreditüberwachung und Schutz vor Identitätsdiebstahl über Equifax. Außerdem hat das Unternehmen aktive Sitzungen beendet und die Passwörter der möglicherweise betroffenen Nutzer zurückgesetzt.
Was sollte ich prüfen, wenn ich eine Website bei DreamHost habe?
Kontrolliere, ob die Dateien deiner Website verdächtige Änderungen aufweisen, prüfe Regeln und Weiterleitungsfilter deines Webmail-Kontos und ändere Passwörter, die du auch anderswo verwendest. Tu das auch, wenn du keine Benachrichtigung erhalten hast.
Die Updates von DreamHost und die Signale, auf die du in den nächsten Wochen achten solltest
Die Untersuchung läuft noch, und wichtige Details fehlen. Es lohnt sich, zu verfolgen, was das Unternehmen mitteilt und was von außen ans Licht kommt.
- Verfolge die Updates der DreamHost-Mitteilung zu Sicherheitslücke, Anzahl der Konten und Dauer des Zugriffs.
- Achte auf Meldungen über im Internet aufgetauchte Daten oder Phishing-Kampagnen, die sich auf den Anbieter berufen.
- Frag deinen Provider, wie er ungewöhnliche Zugriffe protokolliert und meldet und wie schnell er Kunden informiert.