Ing. Calogero Bono
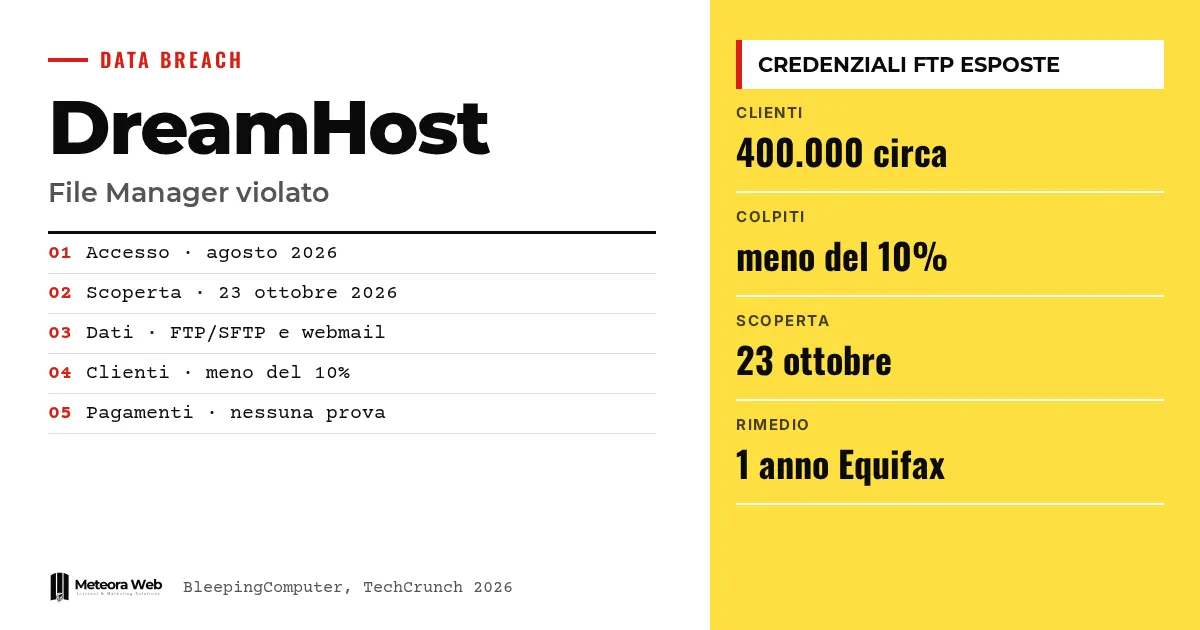
DreamHost, noto fornitore americano di hosting e registrar di domini, ha confermato una violazione dei dati che ha colpito il suo File Manager web. Secondo la notifica ai clienti, gli attaccanti sono entrati sfruttando una vulnerabilità e hanno rubato nomi utente e password FTP/SFTP, oltre a dati di sessione di alcune caselle webmail. L'accesso illecito è andato avanti da agosto 2026 fino al 23 ottobre 2026, giorno della scoperta. Conta perché chi gestisce un sito con un hosting condiviso affida a questi strumenti i file, la posta e l'accesso al proprio lavoro.
Qualche termine, prima di entrare nei fatti. FTP/SFTP sono i protocolli con cui si caricano e scaricano i file di un sito sul server. File Manager è lo strumento via browser che permette di gestire quegli stessi file. Webmail è la posta letta dal browser. Un token di sessione è il dato che mantiene l'utente collegato dopo il login, e se viene rubato permette di entrare come lui. BEC (Business Email Compromise) è la truffa in cui un criminale usa una casella vera per ingannare clienti e fornitori.
Cosa è successo a DreamHost?
Nella notifica ai clienti, citata da BleepingComputer, l'azienda spiega che un terzo non autorizzato ha avuto accesso al server che gestisce il File Manager su files.dreamhost.com. L'intruso ha sfruttato una vulnerabilità del software.
Secondo la stessa notifica, gli attaccanti hanno potuto leggere nomi utente e password FTP/SFTP di chi ha usato quel File Manager tra agosto 2026 e il 23 ottobre 2026. In più, per un «numero limitato» di utenti webmail, sono state esposte informazioni di sessione, credenziali comprese.
DreamHost definisce l'attacco deliberato e dice che il personale ha lavorato senza sosta per contenerlo.
Quanti clienti sono coinvolti?
Il numero preciso non c'è. Secondo TechCrunch, un portavoce ha detto che i clienti colpiti sono «ben meno del 10%», senza dare una cifra più esatta. L'azienda dichiara circa 400.000 clienti paganti, quindi il conto è nostro, ma si tratterebbe di meno di 40.000 clienti.
Lo stesso portavoce non ha spiegato perché l'attacco sia stato scoperto solo ora, citando l'indagine in corso. BleepingComputer riferisce di aver contattato più volte DreamHost sul numero degli account, senza risposta.
TechCrunch aggiunge che la violazione ha provocato un'interruzione durata più giorni, durante la quale alcune password sono state reimpostate.
Pagamenti e pannello di controllo sono al sicuro?
Per ora DreamHost dice di non avere prove che siano stati raggiunti i dati di accesso al pannello di controllo né i dati di fatturazione. Secondo TechRadar, l'azienda non conserva i numeri completi delle carte ma solo un token sicuro, che non si può usare per acquisti altrove.
Per BleepingComputer, i dati di pagamento sono gestiti da un fornitore esterno. Sono dichiarazioni dell'azienda e l'indagine è ancora aperta.
Cosa devono fare i clienti colpiti?
DreamHost ha chiuso le sessioni attive degli utenti potenzialmente colpiti e annullato le loro password. Offre un anno di monitoraggio del credito e protezione dal furto d'identità tramite Equifax, e suggerisce di valutare un avviso di frode o un blocco sul rapporto di credito.
Secondo BleepingComputer, chi riceve la notifica dovrebbe controllare se i file del sito sono stati modificati senza autorizzazione, verificare regole e filtri di inoltro nella webmail e cambiare le password degli altri servizi dove ha usato le stesse credenziali. Sul riuso delle password vale quanto scriviamo in questo articolo sulla violazione di mSecure.
Limiti da conoscere
La vulnerabilità non è descritta e DreamHost non dice perché l'attacco sia rimasto nascosto per mesi. Mancano il numero esatto di account coinvolti, l'identità degli attaccanti e l'eventuale richiesta di riscatto. L'indagine è in corso e l'azienda ha promesso aggiornamenti. TechRadar riferisce che nessun gruppo ha rivendicato l'attacco e che i dati non risultano finiti nel dark web, ma la situazione può cambiare.
Cosa cambia per chi lavora con il digitale
Se hai un sito su un hosting condiviso, considera la posta e i file come potenzialmente esposti, anche se non sei stato avvisato. Una casella compromessa può servire a spam, phishing e truffe BEC, tema che tocca anche la reputazione del tuo dominio, come spieghiamo in SPF, DKIM, DMARC e reputation del mittente. Controlla i file del sito, le regole di inoltro e chi ha accesso FTP. Ricorda anche a chi è intestato cosa, come illustra la guida su dominio, hosting e posta.
Il nostro parere
Il caso mostra quanto pesi la comunicazione. Una violazione durata da agosto al 23 ottobre, scoperta solo alla fine, e un portavoce che non spiega perché, lasciano dubbi sui controlli interni. Il punto positivo è che i dati di pagamento sembrano separati dal resto, ma è una dichiarazione, non una verifica. Un File Manager web con credenziali in chiaro per l'utente è una comodità che diventa un bersaglio. Per chi ha dati dei clienti sul server, usare credenziali uniche e canali di accesso limitati non è eccesso di prudenza.
Domande frequenti
Quando è avvenuta la violazione di DreamHost?
Tra agosto 2026 e il 23 ottobre 2026, giorno in cui DreamHost dice di aver scoperto l'accesso. L'azienda non ha spiegato perché sia stata individuata solo allora.
Quali dati sono stati rubati?
Nomi utente e password FTP/SFTP di chi ha usato il File Manager e dati di sessione, credenziali incluse, di un numero limitato di utenti webmail. Per ora non risultano toccati pannello di controllo e dati di fatturazione, secondo l'azienda.
Quanti clienti sono coinvolti?
Non è noto il numero esatto. Un portavoce ha parlato di «ben meno del 10%» su circa 400.000 clienti paganti, senza altri dettagli.
Cosa offre DreamHost ai clienti colpiti?
Un anno di monitoraggio del credito e protezione dal furto d'identità tramite Equifax. Ha anche chiuso le sessioni attive e reimpostato le password degli utenti potenzialmente coinvolti.
Cosa devo controllare se ho un sito su DreamHost?
Verifica se i file del sito hanno modifiche sospette, controlla regole e filtri di inoltro della webmail e cambia le password riusate altrove. Fallo anche se non hai ricevuto la notifica.
Gli aggiornamenti di DreamHost e i segnali da seguire nelle prossime settimane
L'indagine è ancora aperta e i dettagli chiave mancano. Conviene seguire cosa l'azienda dirà e cosa potrebbe emergere fuori.
- Segui gli aggiornamenti della notifica di DreamHost su vulnerabilità, numero di account e durata dell'accesso.
- Tieni d'occhio eventuali segnalazioni di dati comparsi online o di campagne di phishing che citano il fornitore.
- Chiedi al tuo provider come registra e segnala gli accessi anomali e quanto in fretta avvisa i clienti.