Ing. Calogero Bono
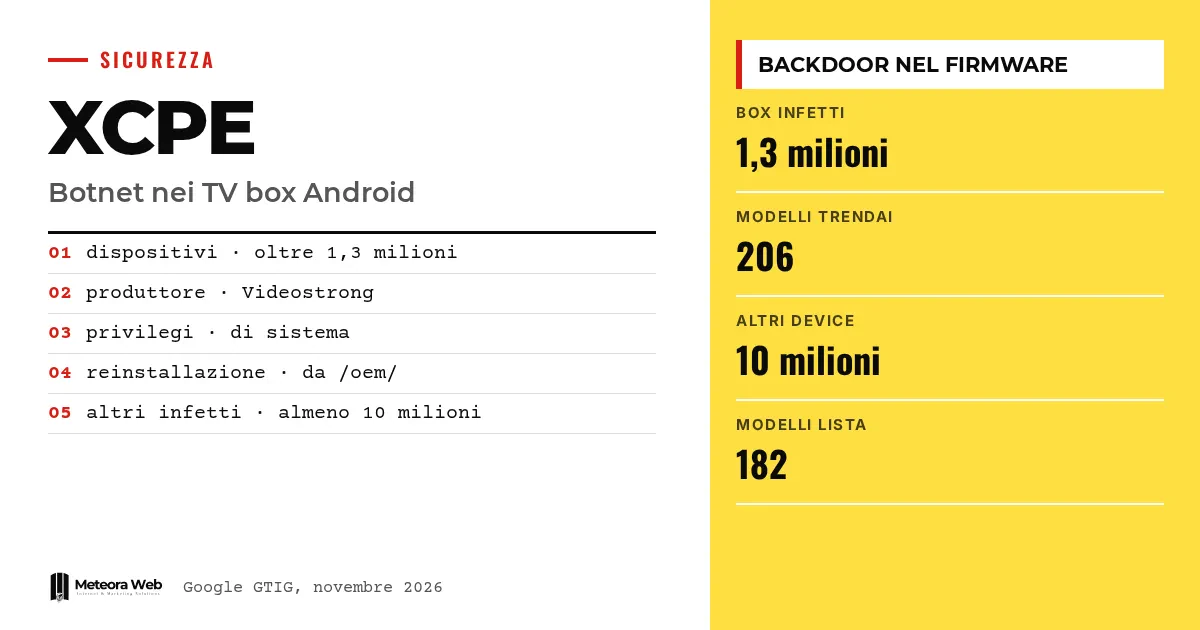
Google und einige Partner aus der Branche haben XCPE zerschlagen, eine Backdoor, die über 1,3 Millionen Set-Top-Boxen in einem Botnetz zusammengeschlossen hatte. Laut der Threat Intelligence Group von Google hat Videostrong Technology Co., ein Hersteller von Android-Geräten, das Botnetz aufgebaut und gewinnbringend betrieben. Die Schadsoftware steckte in der Firmware, die Kunden also zusammen mit dem Box kauften. Der Fall ist wichtig, weil die Infektion nicht vom Nutzer ausging und sich die Entfernung nicht einfach durchführen lässt.
Ein paar Begriffe, bevor wir zu den Fakten kommen Backdoor ist ein versteckter Zugang, mit dem sich das Gerät aus der Ferne steuern lässt. Botnetz ist ein Netz infizierter Geräte, das vom selben Betreiber kontrolliert wird. C2 (Command and Control) sind die Server, die Befehle an die Geräte senden. Residential Proxy ist ein Dienst, der den Datenverkehr anderer über den Internetanschluss eines Haushalts leitet. OEM/ODM sind Hersteller, die Geräte für eigene Marken oder für andere Marken fertigen.
Was ist mit dem XCPE-Botnetz passiert?
Laut Google wurde die Backdoor XCPE letzte Woche zerschlagen. Google hat rechtliche Schritte genutzt, um Domains und Server abzuschalten, über die Videostrong das Botnetz steuerte und die bösartigen Module installierte. Betroffen waren auch die C2-Domains von über einem Dutzend Malware-Familien, die über die Backdoor nachgeladen wurden.
Beteiligt waren die japanische Nationalpolizei, Lumen, HUMAN Security, Plume, Synthient und TrendAI. Laut BleepingComputer wurde der Bericht von Google am Montag veröffentlicht.
Was hat die Backdoor auf den TV-Boxen getan?
Sie läuft als Systemapp in der Firmware mit erhöhten Rechten. Um Software unbemerkt zu installieren, deaktiviert sie laut The Hacker News zunächst die Kontrollen von Google Play Protect. Die Betreiber konnten Befehle ausführen, den Bildschirm aufnehmen, Tastatureingaben senden, Kontodaten und Logs kopieren und Remote-Shells öffnen.
Der Befehlskanal nutzt MQTT, ein leichtgewichtiges Protokoll. Auf den Boxen machten Module von Drittanbietern daraus Residential Proxys oder Werkzeuge für Werbebetrug. Es ist dieselbe Logik wie bei anderer Malware, die die lukrativsten Opfer auswählt, nur dass hier der Kanal die Hardware selbst ist.
Warum beschuldigt Google Videostrong?
Google spricht von hoher Sicherheit und hält einen untreuen Mitarbeiter oder ein Versehen für ausgeschlossen, weil der Code über Jahre in vielen Modellen und Marken war und eigene Infrastruktur nutzte. Synthient fand laut BleepingComputer auf einem Server des Botnetzes einen öffentlichen Ordner mit einem Dokument des R&D-Direktors von Videostrong. Eine Domain des Unternehmens zeigte auf dieselbe IP wie der Command-Server.
Google hat die Zusammenarbeit mit Videostrong beendet und schließt das Unternehmen sowie künftige Partnerfirmen von der Produktion zertifizierter Android-Geräte und der Lieferung von Software an zertifizierte Hersteller aus.
Welche Geräte sind betroffen und lässt sich die Malware entfernen?
Die meisten sind Android-TV-Boxen, der Code tauchte aber auch auf Geräten für Telemedizin, Karaoke und digitale Beschilderung auf. TrendAI zählte zwischen dem 3. Juni und dem 1. Oktober 1.472.554 Geräte in 206 Modellen. Synthient veröffentlicht 182 Modellnamen und warnt, dass der Name allein keine Infektion beweist, und konzentriert sich auf die MECOOL-Geräte.
Eine Entfernung gelingt nicht, weil sich XCPE beim Neustart aus der Partition /oem/ wieder installiert. Plume empfiehlt einen Werksreset, nennt aber nicht, ob dadurch x.cpe verschwindet. Synthient rät, die Boxen wegzuwerfen.
Grenzen, die du kennen solltest
Google nennt nicht, wie viele zertifizierte Geräte betroffen sind, während Plume sowohl zertifizierte Boxen als auch AOSP-Versionen nennt. Unklar ist, ob ein Werksreset die Backdoor entfernt. Die Zahlen weichen voneinander ab – 1,3 Millionen laut Google und 1,47 Millionen laut TrendAI für einen anderen Zeitraum. BleepingComputer hat bei Google weitere Klarstellungen angefragt und könnte aktualisieren. Wir wissen nicht, ob Videostrong auf die Vorwürfe reagieren wird.
Was sich für alle ändert, die digital arbeiten
Für ein Unternehmen liegt das Risiko in Geräten, die niemand verwaltet. Eine TV-Box im Besprechungsraum oder ein Gerät im Homeoffice eines Mitarbeiters kann zu einem Einfallstor im Netz werden. Erfasse, was alles vernetzt ist, trenne Smart-Geräte von sensiblen Systemen und blockiere die von Synthient genannten Domains. Wenn du Server und Netze betreibst, reicht ein Hosting mit verwalteten Sicherheitsupdates nicht, wenn die Schwachstelle im Büro liegt. Wer Android-Apps entwickelt, sollte daran denken, dass eine Zertifizierung die Firmware nicht garantiert.
Unsere Einschätzung
Das unbequemste Detail ist die Lücke in Googles eigenen Tests, die Code nicht erkannt haben, der nach dem ersten Start nachgeladen wurde. Anerkennenswert ist, dass das Unternehmen das Problem eingeräumt und die Prüfung angepasst hat. Trotzdem stand das Produkt auf der Website von Videostrong als von Google zertifiziert da. Der Verbraucher hat keine Mittel, eine Firmware zu prüfen, und die Entfernung des Herstellervorteils entschädigt ihn nicht. Nötig ist Verantwortung entlang der ganzen Lieferkette, nicht nur gelegentliche Abschaltungen.
Häufige Fragen
Was ist XCPE?
XCPE ist eine Backdoor, die in der Firmware von Android-TV-Boxen vorinstalliert war und sie zu einem Botnetz verband. Laut Google ermöglichte sie, Zugang an Kriminelle zu verkaufen, die sie für Werbebetrug und Residential Proxys nutzten.
Wer ist Videostrong?
Videostrong ist ein Hersteller mit Sitz in Shenzhen, der Android-Geräte unter eigener Marke und für andere fertigt. Google macht das Unternehmen verantwortlich und hat ihm die Möglichkeit entzogen, zertifizierte Geräte zu produzieren.
Kann ich XCPE von meiner Box entfernen?
Nicht zuverlässig. Die Schadsoftware wird beim Neustart aus der Partition /oem/ wieder installiert. BleepingComputer empfiehlt eine saubere Firmware oder die Trennung vom Internet, Synthient rät dazu, die Box zu entsorgen.
Wie erkenne ich, ob meine Box betroffen ist?
Der Modellname allein genügt nicht. Synthient veröffentlicht eine Liste mit 182 Modellen und Indikatoren für Kompromittierung, warnt aber, dass das Modell allein keine Infektion bestätigt.
Sind die Angriffe damit vorbei?
Nein. Google warnt, dass Kriminelle schnell auf neue Werkzeuge umsteigen. Die Abschaltung soll den Zugriff auf mindestens 10 Millionen weitere Geräte unterbinden, doch es braucht laufende Maßnahmen.
Worauf du nach der Zerschlagung von XCPE achten solltest
Das Botnetz wurde getroffen, doch die infizierten Geräte sind weiterhin im Umlauf. In den kommenden Monaten ist entscheidend, ob sich die Betreiber neu organisieren und wie gut die neuen Kontrollen von Google greifen.
- Verfolge die Updates von BleepingComputer und den Partnern zu den Reaktionen von Google und Videostrong.
- Prüfe, ob Google klarstellt, wie viele zertifizierte Geräte betroffen waren und wie sich die Firmware-Prüfung verändert.
- Bevor du TV-Boxen oder Smart-Geräte für dein Unternehmen kaufst, frag den Anbieter, wer die Firmware aktualisiert und wie lange.