Ing. Calogero Bono
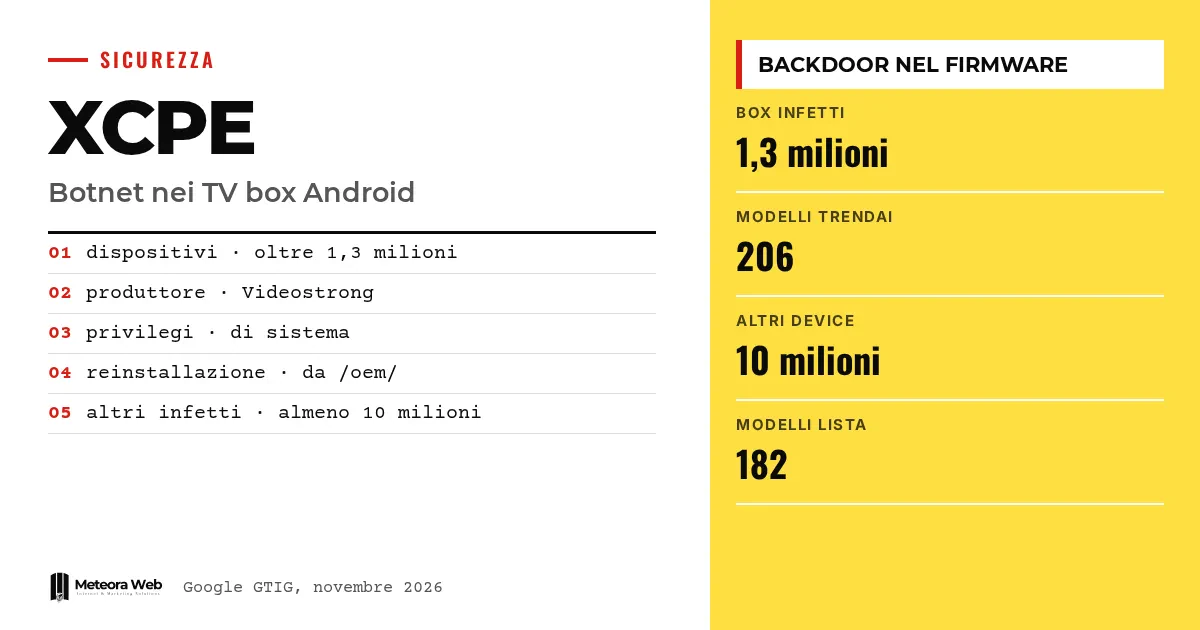
Google e alcuni partner del settore hanno smantellato XCPE, una backdoor che aveva arruolato più di 1,3 milioni di set-top box in una botnet. Secondo il Threat Intelligence Group di Google, a costruirla e gestirla per profitto è stata Videostrong Technology Co., produttrice di dispositivi Android. Il malware era dentro il firmware, quindi i clienti lo compravano insieme al box. Il caso conta perché la compromissione non è partita dall'utente, e perché la rimozione non è semplice.
用語について、事実に入る前に確認しましょう。 Backdoor è un accesso nascosto che permette di comandare il dispositivo da remoto. Botnet è una rete di dispositivi infetti controllati dallo stesso operatore. C2 (command and control) sono i server che inviano gli ordini ai dispositivi. Proxy residenziale è un servizio che fa passare il traffico di altri dal collegamento internet di una casa. OEM/ODM sono i produttori che realizzano dispositivi per sé o per altri marchi.
XCPEボットネットでは何が起きたのか?
Googleによると、先週バックドアXCPEが停止されました。Googleは法的措置を用いて、Videostrongがボットネットを制御し悪質なモジュールを配布するために使っていたドメインとサーバーを無効化しました。さらに、バックドア経由で読み込まれていた十数種類のマルウェア・ファミリーのC2ドメインも対象になりました。
日本の警察、Lumen、HUMAN Security、Plume、Synthient、TrendAIが協力しました。BleepingComputerによれば、Googleのレポートは月曜日に公開されました。
TVボックス上のバックドアは何をしていたのか?
ファームウェア内で高い権限を持つシステムアプリとして動作します。The Hacker Newsによると、サイレントにソフトウェアをインストールするため、まずGoogle Play Protectの確認機能を無効化していました。運営者はコマンドの実行、画面キャプチャ、キー入力の送信、アカウント情報やログの複製、リモートシェルの開設が可能でした。
制御チャネルには軽量プロトコルのMQTTが使われていました。ボックス上のサードパーティ製モジュールによって、機器はレジデンシャルプロキシや広告詐欺のツールに変えられていました。これは収益性の高い被害者を選ぶ他のマルウェアと同じ仕組みですが、ここでは制御経路がハードウェアそのものです。
GoogleはなぜVideostrongを非難しているのか?
Googleは確度が高いと述べ、不正な従業員や単なるミスという可能性を否定しています。コードは長年にわたり多数のモデルとブランドに含まれており、専用のインフラも存在したためです。BleepingComputerによれば、Synthientは、ボットネットのサーバー上の公開フォルダでVideostrongのR&S部門長の文書を発見しました。同社の別のドメインは、制御サーバーと同じIPアドレスを指していました。
Googleは、Videostrongとの取引を打ち切り、同社と今後の関連会社を、認証済みAndroid機器の製造や認証済みメーカーへのソフトウェア提供から排除しました。
影響を受けた機器とマルウェアの除去は可能か?
大半はAndroid TVボックスですが、遠隔医療機器、カラオケ機器、デジタルサイネージにもコードが見つかっています。TrendAIは6月3日から10月1日の間に、206モデルで1,472,554台の機器を確認しました。Synthientは182のモデル名を公開し、モデル名だけでは感染を証明できないと注意しつつ、MECOOLに焦点を当てています。
除去は困難です。XCPEは再起動時に/oem/パーティションから再インストールされるためです。Plumeは工場出荷時リセットを勧めていますが、それでx.cpeが消えるかは明言していません。Synthientは機器の廃棄を勧めています。
知っておくべき制約
Google non dice quanti dispositivi certificati siano coinvolti, mentre Plume cita sia box certificati sia versioni AOSP. Non è chiaro se un ripristino di fabbrica elimini la backdoor. Le cifre divergono, 1,3 milioni per Google e 1,47 milioni per TrendAI su un periodo diverso. BleepingComputer ha chiesto altri chiarimenti a Google e potrebbe aggiornare. Non sappiamo se Videostrong risponderà alle accuse.
デジタル業務に携わる人への影響
Per un'azienda il rischio sta nei dispositivi che nessuno gestisce. Un TV box in sala riunioni o un apparecchio a casa di un collaboratore può diventare un varco sulla rete. Fai un inventario di ciò che è collegato, separa i dispositivi smart dai sistemi sensibili e blocca i domini indicati da Synthient. Se gestisci server e reti, un hosting con aggiornamenti di sicurezza gestiti non basta se il punto debole è in ufficio. Chi sviluppa app Android deve ricordare che la certificazione non garantisce il firmware.
編集部の見解
Il dato più scomodo è la falla nei test di Google, che non hanno visto codice caricato dopo il primo avvio. Va riconosciuto che l'azienda ha ammesso il problema e cambiato la revisione. Resta il fatto che il prodotto sul sito di Videostrong si presentava come certificato Google. Il consumatore non ha strumenti per verificare un firmware, e la rimozione del vantaggio del produttore non lo ripaga. Serve responsabilità lungo la filiera, non solo takedown periodici.
よくある質問
XCPEとは何ですか?
XCPEは、Androidテレビボックスのファームウェアに事前インストールされたバックドアで、これらの機器をボットネットに組み込んでいました。Googleによると、犯罪者がこれを利用して広告詐欺やレジデンシャルプロキシに使えるアクセス権を売っていたとされています。
Videostrongとはどのような会社ですか?
深圳に拠点を置き、自社ブランドや他社向けにAndroid機器を製造しているメーカーです。Googleは同社に責任があるとみなし、認証済みデバイスを製造する権利を取り消しました。
自分のボックスからXCPEを取り除けますか?
確実な方法はありません。マルウェアは再起動時に/oem/パーティションから再インストールされます。BleepingComputerはクリーンなファームウェアの書き込みかインターネットからの切断を挙げ、Synthientは機器の廃棄を勧めています。
自分の機器が影響を受けているかはどう確認できますか?
モデル名だけでは判断できません。Synthientは182のモデルと侵害指標(IoC)のリストを公開していますが、モデル名だけで感染が確認できるわけではないと注意を促しています。
攻撃は収束しましたか?
いいえ。Googleは、犯罪者が新しいツールにすぐ移行すると警告しています。今回の措置で、少なくとも1,000万台の別の機器へのアクセスは断たれるとみられますが、継続的な対応が必要です。
XCPEの摘発後に注目すべき点
ボットネットは打撃を受けましたが、感染した機器はまだ残っています。今後数か月は、攻撃者が体制を立て直すかどうか、そしてGoogleの新たな管理がどこまで機能するかが重要になります。
- BleepingComputerやパートナー各社の発表で、GoogleとVideostrongの対応を追うことをおすすめします。
- Googleが認証済み機器の影響範囲と、ファームウェア検証の変更点を明らかにするか確認してください。
- 業務用にTVボックスやスマート機器を購入する前に、ファームウェアを誰がアップデートし、どれだけの期間サポートされるのかをベンダーに確認してください。