Ing. Calogero Bono
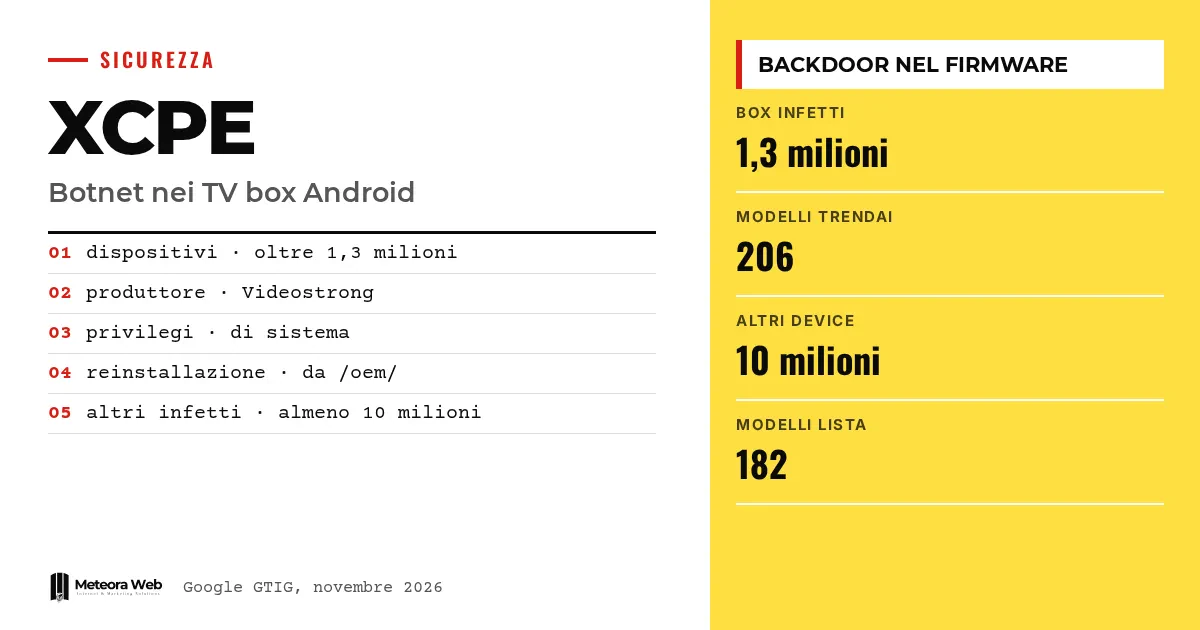
Google et plusieurs partenaires du secteur ont démantelé XCPE, une backdoor qui avait enrôlé plus de 1,3 million de set-top box dans un botnet. Selon le Threat Intelligence Group de Google, le botnet a été construit et exploité à des fins lucratives par Videostrong Technology Co., fabricant d'appareils Android. Le malware se trouvait dans le firmware, donc les clients l'achetaient avec le box. L'affaire est importante parce que la compromission ne vient pas de l'utilisateur, et que la suppression n'est pas simple.
Quelques termes, avant d'entrer dans les faits. Backdoor est un accès caché qui permet de commander l'appareil à distance. Botnet est un réseau d'appareils infectés contrôlés par le même opérateur. C2 (command and control) désigne les serveurs qui envoient les ordres aux appareils. Proxy résidentiel est un service qui fait passer le trafic d'autres personnes par la connexion internet d'un domicile. OEM/ODM désigne les fabricants qui réalisent des appareils pour leur propre marque ou pour celle d'autrui.
Ce qui s'est passé avec le botnet XCPE ?
Selon Google, la backdoor XCPE a été démantelée la semaine dernière. Google a utilisé des actions en justice pour faire tomber les domaines et les serveurs avec lesquels Videostrong contrôlait le botnet et installait les modules malveillants. Elle a aussi visé les domaines C2 de plus d'une dizaine de familles de malwares chargées via la backdoor.
Ont collaboré la police nationale japonaise, Lumen, HUMAN Security, Plume, Synthient et TrendAI. Selon BleepingComputer, le rapport de Google a été publié lundi.
Que faisait la backdoor sur les box TV ?
Elle fonctionne comme une application système dans le firmware, avec des privilèges élevés. Pour installer des logiciels en silence, rapporte The Hacker News, elle désactive d'abord les contrôles de Google Play Protect. Les opérateurs pouvaient exécuter des commandes, capturer l'écran, envoyer des frappes clavier, copier des données de compte et des journaux, et ouvrir des shells distants.
Le canal de commande utilise MQTT, un protocole léger. Sur les box, des modules tiers les transformaient en proxys résidentiels ou en outils de fraude publicitaire. C'est la même logique que d'autres malwares qui sélectionnent les victimes les plus rentables, mais ici le canal est le matériel lui-même.
Pourquoi Google accuse Videostrong ?
Google parle d'une confiance élevée et affirme ne pas croire à un employé déloyal ou à une simple erreur, car le code était présent depuis des années dans de nombreux modèles et marques, avec une infrastructure dédiée. Synthient, selon BleepingComputer, a trouvé un dossier public sur un serveur du botnet contenant un document du directeur R&D de Videostrong. Un domaine de l'entreprise pointait vers la même IP que le serveur de commande.
Google a rompu ses relations avec Videostrong et l'exclut, avec de futurs affiliés, de la production d'appareils Android certifiés et de la fourniture de logiciels à des fabricants certifiés.
Quels appareils sont concernés et peut-on retirer le malware ?
La plupart sont des box TV Android, mais le code est aussi apparu sur des appareils de télémédecine, de karaoké et d'affichage numérique. TrendAI a compté 1 472 554 appareils dans 206 modèles entre le 3 juin et le 1er octobre. Synthient publie 182 noms de modèles, en avertissant que le nom seul ne prouve pas l'infection, et se concentre sur les MECOOL.
La suppression ne fonctionne pas, car XCPE se réinstalle depuis la partition /oem/ au redémarrage. Plume recommande la réinitialisation d'usine, sans préciser si elle supprime x.cpe. Synthient suggère de jeter les box.
Limites à connaître
Google ne dit pas combien d'appareils certifiés sont concernés, alors que Plume cite à la fois des box certifiés et des versions AOSP. Il n'est pas clair qu'une réinitialisation d'usine supprime la backdoor. Les chiffres divergent, 1,3 million pour Google et 1,47 million pour TrendAI sur une période différente. BleepingComputer a demandé des précisions supplémentaires à Google et pourrait mettre à jour son article. Nous ne savons pas si Videostrong répondra aux accusations.
Ce qui change pour ceux qui travaillent avec le numérique
Pour une entreprise, le risque se trouve dans les appareils que personne ne gère. Un box TV dans une salle de réunion ou un appareil au domicile d'un collaborateur peut devenir une brèche sur le réseau. Fais l'inventaire de ce qui est connecté, sépare les appareils connectés des systèmes sensibles et bloque les domaines indiqués par Synthient. Si tu gères des serveurs et des réseaux, un hébergement avec mises à jour de sécurité gérées ne suffit pas si le point faible est au bureau. Qui développe des applications Android doit se rappeler que la certification ne garantit pas le firmware.
Notre avis
Le point le plus gênant est la faille dans les tests de Google, qui n'ont pas vu le code chargé après le premier démarrage. Il faut reconnaître que l'entreprise a admis le problème et modifié sa procédure de contrôle. Reste le fait que le produit sur le site de Videostrong se présentait comme certifié Google. Le consommateur n'a aucun moyen de vérifier un firmware, et le retrait de l'avantage du fabricant ne le dédommage pas. Il faut une responsabilité tout au long de la chaîne, et pas seulement des retraits ponctuels.
Questions fréquentes
Qu'est-ce que XCPE ?
XCPE est une backdoor préinstallée dans le firmware de box TV Android qui les reliait à un botnet. Selon Google, elle permettait de vendre l'accès à des criminels qui s'en servaient pour la fraude publicitaire et les proxys résidentiels.
Qui est Videostrong ?
C'est un fabricant basé à Shenzhen qui produit des appareils Android sous sa propre marque et pour d'autres. Google la tient pour responsable et lui a retiré la possibilité de produire des appareils certifiés.
Puis-je retirer XCPE de mon box ?
Pas de façon fiable. Le malware se réinstalle au redémarrage depuis la partition /oem/. BleepingComputer recommande un firmware propre ou de déconnecter l'appareil d'internet, Synthient conseille de mettre le box au rebut.
Comment savoir si mon box est concerné ?
Le nom du modèle ne suffit pas. Synthient publie une liste de 182 modèles et des indicateurs de compromission, mais avertit que le modèle seul ne confirme pas l'infection.
Les attaques sont-elles terminées ?
Non. Google prévient que les criminels passent rapidement à de nouveaux outils. Le démantèlement devrait couper l'accès à au moins 10 millions d'autres appareils, mais il faut une action continue.
Ce qu'il faut surveiller après le démantèlement de XCPE
Le botnet a été touché, mais les appareils infectés restent en circulation. Dans les prochains mois, il faudra voir si les opérateurs se réorganisent et si les nouveaux contrôles de Google tiennent.
- Suis les mises à jour de BleepingComputer et des partenaires sur les réponses de Google et de Videostrong.
- Vérifie si Google précise combien d'appareils certifiés étaient touchés et comment évolue la vérification du firmware.
- Avant d'acheter des box TV ou des appareils connectés pour l'entreprise, demande au fournisseur qui met à jour le firmware et pendant combien de temps.