Ing. Calogero Bono
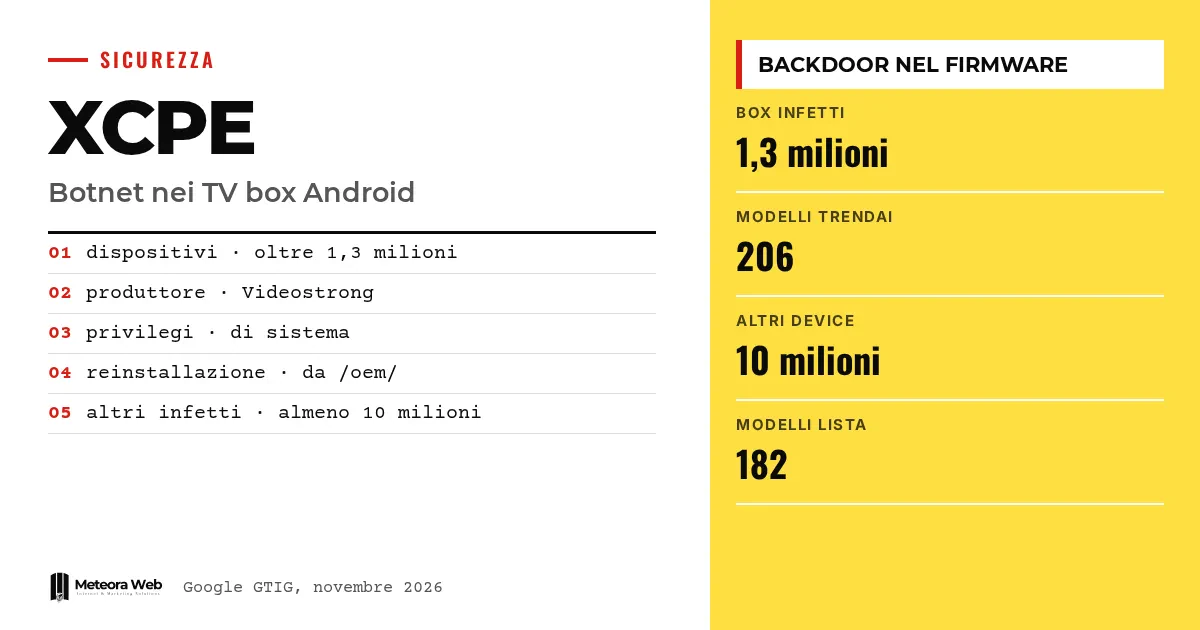
谷歌与部分行业合作伙伴已拆除XCPE,这一后门将超过130万台机顶盒编入僵尸网络。据谷歌威胁情报小组的说法,构建并以盈利为目的运营该网络的是安卓设备制造商Videostrong Technology Co.。恶意软件藏在固件里,因此客户购买盒子时就已经带着它。这起事件值得关注,是因为入侵并非始于用户操作,而且清除也并不简单。
在进入事实之前,先了解几个术语。 后门是一种隐藏的访问通道,可用来远程控制设备。僵尸网络是由同一操作者控制的一批被感染设备。C2(命令与控制)是向设备下达指令的服务器。住宅代理是一种借用家庭网络连接转发他人流量的服务。OEM/ODM指为自有品牌或其他品牌生产设备的厂商。
XCPE僵尸网络事件经过如何?
据谷歌称,上周XCPE后门已被拆除。谷歌借助法律手段,关停了Videostrong用来控制僵尸网络并安装恶意模块的域名和服务器,还封锁了通过该后门加载的十余个恶意软件家族的C2域名。
日本警方、Lumen、HUMAN Security、Plume、Synthient和TrendAI参与了协作。据BleepingComputer报道,谷歌的报告于周一发布。
后门在电视盒上做什么?
它以系统应用的形式运行在固件中,拥有较高权限。据The Hacker News报道,它会先关闭Google Play Protect的检查,然后悄无声息地安装软件。操作者可以执行命令、截取屏幕、模拟按键、窃取账户数据和日志,并开启远程shell。
指令通道使用轻量级协议MQTT。在这些盒子上,第三方模块会把它们变成住宅代理或广告欺诈工具。这与其他挑选最有利可图目标的恶意软件的逻辑相同,只不过这里的通道是硬件本身。
谷歌为何指控Videostrong?
谷歌表示其置信度很高,并认为不太可能是某个叛变员工或失误造成的,因为这段代码多年来存在于多个型号和品牌中,且有专门的基础设施支持。据BleepingComputer报道,Synthient在僵尸网络的一台服务器上发现了一个公开文件夹,内有Videostrong研发与质量总监的文件。该公司的一个域名还指向与指令服务器相同的IP。
谷歌已终止与Videostrong的合作,并将其及未来的关联方排除在认证安卓设备的生产以及为认证厂商提供软件之外。
哪些设备受影响,恶意软件能否清除?
大多数是安卓电视盒,但这段代码也出现在远程医疗、卡拉OK和数字广告牌设备上。TrendAI统计,6月3日至10月1日期间共有1,472,554台设备、206个型号受影响。Synthient公布了182个型号名称,并提醒仅凭名称不能证明已被感染,其关注重点是MECOOL系列。
清除行不通,因为XCPE会在重启时从/oem/分区重新安装。Plume建议恢复出厂设置,但没有说明这是否能删除x.cpe。Synthient则建议直接丢弃这些盒子。
需要了解的局限
谷歌没有说明涉及多少台经过认证的设备,而Plume则同时提到认证盒子和AOSP版本。恢复出厂设置能否清除后门尚不清楚。数字也有出入,谷歌称130万台,TrendAI则在另一时间段统计出147万台。BleepingComputer已向谷歌请求进一步说明,报道可能随之更新。我们也不知道Videostrong是否会回应这些指控。
这对数字化工作者意味着什么
对企业而言,风险在于没有人管理的设备。会议室里的电视盒,或员工家中的一台智能设备,都可能成为进入网络的缺口。请盘点所有联网设备,将智能设备与敏感系统分开,并屏蔽Synthient列出的域名。如果你负责服务器和网络,仅有带托管安全更新的主机是不够的,因为薄弱环节可能在办公室里。开发安卓应用的人也要记住,认证并不能保证固件安全。
我们的看法
最令人不安的是谷歌测试中的漏洞,它们没有发现首次启动之后才加载的代码。值得肯定的是,公司承认了问题并修改了审核流程。但事实依然是,Videostrong官网上的产品标榜为谷歌认证。消费者没有办法核查固件,而取缔一个厂商也无法弥补用户的损失。需要的是整个供应链的责任,而不只是定期的清理行动。
常见问题
XCPE是什么?
XCPE是预装在安卓电视盒固件中的后门,把设备接入僵尸网络。据谷歌称,它允许犯罪分子购买访问权限,用于广告欺诈和住宅代理。
Videostrong是谁?
这是一家总部位于深圳的厂商,以自有品牌及代工方式生产安卓设备。谷歌认为它负有责任,并撤销了其生产认证设备的资格。
我能从自己的盒子里删除XCPE吗?
无法可靠地做到。恶意软件会在重启时从/oem/分区重新安装。BleepingComputer建议刷入干净固件或断开网络,Synthient则建议直接丢弃这台盒子。
怎样知道我的盒子是否受影响?
仅凭型号名称不够。Synthient公布了182个型号及入侵指标,但提醒说型号本身并不能证明已被感染。
攻击已经结束了吗?
没有。谷歌警告,犯罪分子很快就会转向新的工具。此次拆除本应切断至少1000万台其他设备的访问,但需要持续的行动。
XCPE拆除之后该关注什么
僵尸网络已受到打击,但受感染的设备仍然在用。接下来几个月的关键是看操作者是否重新组织,以及谷歌的新控制措施能撑多久。
- 关注BleepingComputer及合作伙伴对谷歌与Videostrong回应的后续报道。
- 留意谷歌是否说明涉及多少认证设备,以及固件核查方式将如何改变。
- 为公司采购电视盒或智能设备之前,询问供应商由谁负责固件更新,以及更新会持续多久。