
 Ing. Calogero Bono
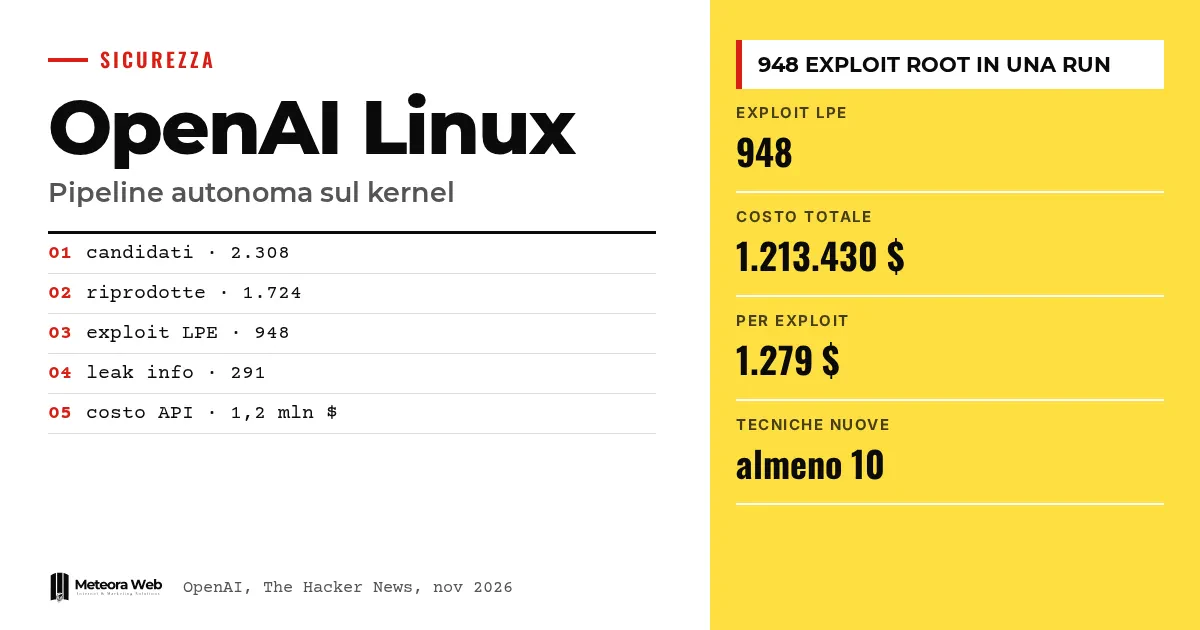
OpenAI hat Details zu einer autonomen Pipeline veröffentlicht, die Lücken im Linux-Kernel sucht, bestätigt und korrigiert. In einem einzigen Lauf Mitte Oktober 2026, mit einem noch nicht veröffentlichten Cyber-Modell, hat sie 948 funktionierende Exploits zur lokalen Rechteausweitung erzeugt. Die angegebenen Kosten in API-Credits liegen bei 1,2 Millionen Dollar. Das ist wichtig, weil die Suche nach Sicherheitslücken zu einem industriellen Prozess wird und wer Server betreibt, schneller aktualisieren muss.
Ein paar Begriffe, bevor wir in die Fakten einsteigen. LPE (local privilege escalation) ist die Ausnutzung einer Lücke, mit der ein Benutzer ohne Rechte zu root werden kann. PoC steht für Proof of Concept, also minimalen Code, der das Problem belegt. Exploit ist der Code, der die Lücke tatsächlich ausnutzt. Kernel ist der Kern des Betriebssystems. N-day bezeichnet eine bereits bekannte Schwachstelle, während eine Zero-day noch nicht bekannt ist.
Was hat die Pipeline von OpenAI getan?
Laut OpenAI hat der Prototyp 2.308 Kandidaten im Linux-Kernel analysiert, 1.724 Schwachstellen dynamisch nachgestellt und 948 LPE-Exploits erzeugt. Außerdem entstanden Proofs of Concept für 291 Informationslecks.
Laut The Hacker News erfolgte die Nachstellung in 30 Stunden. Das Ziel war eine verbreitete Desktop-Distribution ohne absichtliche Schwächung, kein eigens für das Experiment reduziertes System.
Wie funktioniert das in fünf Phasen?
Die Pipeline hat fünf Stufen, alle von Agenten getragen außer der letzten.
- Entdeckung, also das Finden sicherheitsrelevanter Teile und das Suchen nach Kandidaten.
- Dynamische Bestätigung in einer isolierten Umgebung.
- Bewertung der Ausnutzbarkeit.
- Erzeugung der Patches.
- Menschliche Prüfung, bevor die Maintainer informiert werden.
Für jede Lücke liefert das System eine Ursachenanalyse, einen minimalen PoC, einen Patch-Kandidaten und einen vollständigen Exploit. Der eigentliche Engpass, schreibt OpenAI, war nicht das Finden, sondern das Verstehen, was reproduzierbar und dringend ist.
Was kostet es, mit KI einen Exploit zu finden?
OpenAI gibt 1.213.430 Dollar an API-Credits an, also 1.279 Dollar pro Exploit. Das Unternehmen selbst warnt, dass dies eher eine Obergrenze ist, denn mit besserer Ingenieursarbeit ließe sich weniger ausgeben.
Der Vergleich mit historischen Prämien von Pwn2Own und TyphoonPWN, 20.000 und 70.000 Dollar, ergibt eine hypothetische Bewertung zwischen 18,9 und 66,3 Millionen. Das ist eine Rechnung von OpenAI, kein tatsächlicher Ertrag. Auf einem angepassten kernelCTF mit verkleinerter Angriffsfläche erzielte die Pipeline 21 LPE-Exploits bei Kosten von etwa 32.936 Dollar.
Was sagen andere Beobachter?
Laut der Google Threat Intelligence Group, zitiert von The Hacker News, stieg die Zahl veröffentlichter Schwachstellen pro Monat von 5.045 im Januar 2026 auf 10.740 im August. Die hochriskanten stiegen von 131 auf 350.
Das britische National Cyber Security Centre hält es für nahezu sicher, dass KI-Werkzeuge die Entdeckung von Zero-days erhöht und den Übergang zu N-days verkürzt haben. Wer sie schlecht konfiguriert, bleibt jedoch angreifbar. Darüber hatten wir auch bei GPT-Red berichtet.
Grenzen, die du kennen solltest
Die Zahlen stammen von OpenAI und das Modell ist noch nicht öffentlich, deshalb kann niemand den Versuch wiederholen. Wir wissen nicht, wie viele Patches die Maintainer akzeptieren werden, und die erzeugten Patches brauchen weiterhin Iterationen mit menschlichen Experten. Die Kosten hängen von den verwendeten Modellen und der Konfiguration ab.
Was sich für alle ändert, die mit digitalen Systemen arbeiten
Für Serverbetreiber gilt – Ein Konto mit niedrigen Rechten auf einem nicht aktualisierten System sollte als root betrachtet werden, sobald ein Angreifer über Ressourcen verfügt, so OpenAI. Patchen kann nicht mehr bis zum nächsten Monat warten. Wenn du dich nicht um Updates kümmern willst, nimmt dir das Hosting mit verwalteten Sicherheitsupdates einen Teil der Arbeit ab. Sinnvoll ist außerdem, Dienste mit Sandboxes zu isolieren, etwa Firecracker und gVisor, die OpenAI nennt. Um zu verstehen, wie ein Angreifer denkt, lies die Techniken zur Privilege Escalation unter Linux, die wir bei unseren Tests verwenden.
Unsere Einschätzung
Der ernsteste Punkt ist nicht die Zahl der Exploits, sondern die Kosten pro Exploit. Bei 1.279 Dollar pro Stück kostet das Finden einer Lücke weniger als viele Bug-Bounty-Prämien. Man muss allerdings sagen, dass der Text auch ein Schaufenster für OpenAI ist, und der Vergleich mit den Prämien ist eine wohlwollende Schätzung. Trotzdem ist es ein klares Signal, auch für kleine Unternehmen, wie wir zur IT-Sicherheit von KMU geschrieben haben.
Häufige Fragen
Wie viele Exploits hat die Pipeline von OpenAI erzeugt?
948 funktionierende Exploits zur lokalen Rechteausweitung, dazu PoCs für 291 Informationslecks. Erzielt wurden sie in einem Lauf Mitte Oktober 2026 auf einer verbreiteten Linux-Distribution.
Was hat die Ausführung gekostet?
1.213.430 Dollar an API-Credits, also 1.279 Dollar pro Exploit. OpenAI betont, dass es sich um eine Obergrenze handelt und nicht um optimierte Kosten.
Sind die Lücken schon geschlossen?
Nicht alle. OpenAI berichtet, dass innerhalb von 10 Tagen über 100 LPE korrigiert waren oder Patches von anderen vorbereitet wurden, und rund 300 waren öffentlich diskutiert.
Kann ein Angreifer dieselbe Methode nutzen?
Theoretisch ja. Laut The Hacker News ist der Zugang zu diesen Modellen nicht auf Verteidiger beschränkt. Das von OpenAI genutzte Modell ist allerdings noch nicht öffentlich.
Was sollte ich selbst tun?
Aktualisiere dein Betriebssystem regelmäßig. Isoliere die am stärksten exponierten Dienste und begrenze lokale Konten, denn ein einfacher Benutzer kann auf einem nicht aktualisierten System zu root werden.
Die nächsten Patch-Wellen entscheiden, wie lange das Risikofenster offen bleibt
Entscheidend ist jetzt, wie schnell Fixes die Systeme im Produktivbetrieb erreichen. Achte in den kommenden Monaten auf diese Signale.
- Verfolge die Sicherheitshinweise deiner Linux-Distribution und miss, wie viele Tage zwischen Patch und Installation vergehen.
- Prüfe, ob dein Anbieter seine Reaktionszeiten auf Kernel-Schwachstellen veröffentlicht.
- Lies, wie sich der Modellvergleich bei der Sicherheit verändert, beginnend mit Claude und OpenAI.



