
 Ing. Calogero Bono
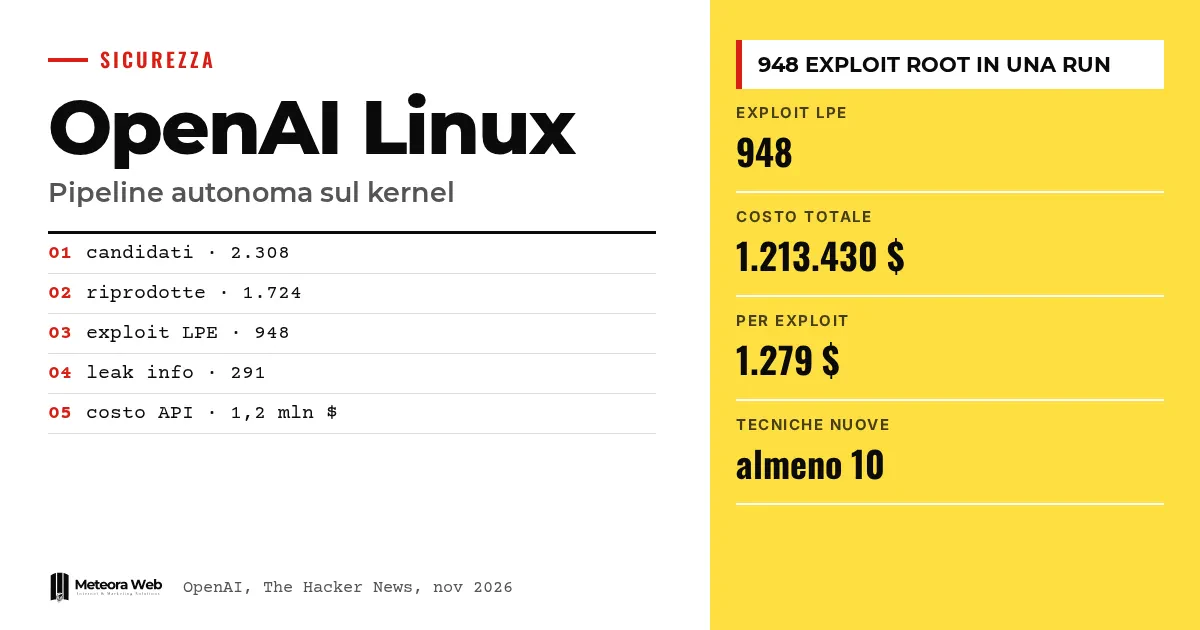
OpenAI opublikowała szczegóły zautomatyzowanego potoku, który wyszukuje, weryfikuje i poprawia luki w jądrze Linuksa. W jednym przebiegu z połowy października 2026 roku, z jeszcze niewydanym modelem do cyberbezpieczeństwa, wygenerował 948 działających exploitów lokalnej eskalacji uprawnień. Zadeklarowany koszt w kredytach API to 1,2 miliona dolarów. Ma to znaczenie, bo odkrywanie luk staje się procesem przemysłowym, a osoby zarządzające serwerami muszą aktualizować szybciej.
Kilka pojęć, zanim przejdziemy do faktów. LPE (local privilege escalation) to wykorzystanie luki, która pozwala użytkownikowi bez uprawnień zostać rootem. PoC to proof of concept, czyli minimalny kod pokazujący problem. Exploit to kod, który faktycznie wykorzystuje lukę. Kernel to jądro systemu operacyjnego. N-day to znana już podatność, a zero-day jeszcze nie jest znana.
Co zrobiła pipeline OpenAI?
Według OpenAI prototyp przeanalizował 2308 kandydatów w jądrze Linuksa, dynamicznie odtworzył 1724 podatności i wygenerował 948 exploitów LPE. Wytworzył też proof of concept dla 291 wycieków informacji.
Według The Hacker News odtworzenie zajęło 30 godzin. Celem była popularna dystrybucja desktopowa, nieosłabiona, a nie system specjalnie uproszczony na potrzeby eksperymentu.
Jak działa pipeline w pięciu etapach?
Potok ma pięć etapów, wszystkie powierzone agentom poza ostatnim.
- Odkrywanie, czyli wskazywanie istotnych dla bezpieczeństwa części kodu i szukanie kandydatów.
- Dynamiczna weryfikacja w odizolowanym środowisku.
- Ocena możliwości wykorzystania.
- Generowanie poprawek.
- Przegląd przez człowieka, przed zgłoszeniem opiekunom projektów.
Dla każdej luki system dostarcza analizę przyczyny, minimalne PoC, kandydującą poprawkę i pełny exploit. Prawdziwym wąskim gardłem, pisze OpenAI, nie było odkrycie, lecz ustalenie, co można odtworzyć i co jest pilne.
Ile kosztuje znalezienie exploita dzięki AI?
OpenAI deklaruje 1 213 430 dolarów w kredytach API, czyli 1279 dolarów za exploit. Sama firma ostrzega, że to raczej limit maksymalny, bo przy lepszej inżynierii dałoby się wydać mniej.
Porównanie z historycznymi nagrodami z Pwn2Own i TyphoonPWN, odpowiednio 20 000 i 70 000 dolarów, prowadzi do hipotetycznej wyceny między 18,9 a 66,3 miliona. To obliczenie OpenAI, a nie realny przychód. Na dostosowanym kernelCTF, o zredukowanej powierzchni ataku, pipeline uzyskał 21 exploitów LPE, wydając około 32 936 dolarów.
Co mówią inni obserwatorzy?
Według Google Threat Intelligence Group, cytowanego przez The Hacker News, liczba ujawnianych podatności miesięcznie wzrosła z 5045 w styczniu 2026 do 10 740 w sierpniu. Te o wysokim ryzyku wzrosły ze 131 do 350.
Brytyjskie National Cyber Security Centre twierdzi, że narzędzia AI niemal na pewno zwiększyły liczbę odkryć zero-day i skróciły drogę do N-day. Kto konfiguruje je źle, pozostaje jednak narażony. Pisaliśmy o tym także przy okazji GPT-Red.
Ograniczenia, o których warto wiedzieć
Liczby podaje OpenAI, a model nie jest jeszcze publiczny, więc nikt nie może powtórzyć tej próby. Nie wiemy, ile poprawek zaakceptują opiekunowie projektów, a wygenerowane łatki mimo to wymagają iteracji z ekspertami. Koszty zależą od użytych modeli i konfiguracji.
Co zmienia się dla osób pracujących z technologią
Dla osób zarządzających serwerami konto o niskich uprawnieniach w nieaktualnym systemie należy traktować jak root dla atakującego, który ma odpowiednie zasoby, mówi OpenAI. Łatanie nie może już czekać do przyszłego miesiąca. Jeśli nie chcesz zajmować się aktualizacjami, hosting z zarządzanymi aktualizacjami bezpieczeństwa zdejmuje z ciebie część problemu. Warto też izolować usługi w sandboksach, jak Firecracker i gVisor, które wymienia OpenAI. Aby zrozumieć, jak myśli atakujący, zajrzyj do technik privilege escalation w Linuksie, których używamy w testach.
Nasze zdanie
Najpoważniejsza jest nie liczba exploitów, lecz koszt jednego exploita. Przy 1279 dolarach za sztukę znalezienie luki kosztuje mniej niż wiele nagród z programów bug bounty. Trzeba jednak powiedzieć, że tekst jest też wizytówką OpenAI, a porównanie z nagrodami to korzystne szacowanie. To mimo wszystko wyraźny sygnał, także dla małych firm, o czym pisaliśmy w tekście o bezpieczeństwie MŚP.
Najczęstsze pytania
Ile exploitów wygenerowała pipeline OpenAI?
948 działających exploitów lokalnej eskalacji uprawnień, a do tego PoC dla 291 wycieków informacji. Uzyskano je w przebiegu z połowy października 2026 roku na popularnej dystrybucji Linuksa.
Ile kosztowało uruchomienie?
1 213 430 dolarów w kredytach API, czyli 1279 dolarów za exploit. OpenAI podkreśla, że to górna granica, a nie zoptymalizowany koszt.
Czy luki są już załatane?
Nie wszystkie. OpenAI informuje, że w ciągu 10 dni ponad 100 LPE zostało naprawionych lub miało przygotowane poprawki od innych, a około 300 było publicznie omawianych.
Czy atakujący może użyć tej samej metody?
Teoretycznie tak. Według The Hacker News dostęp do tych modeli nie jest ograniczony do obrońców. Model użyty przez OpenAI nie jest jednak jeszcze publiczny.
Co mam zrobić ja?
Regularnie aktualizuj system operacyjny. Izoluj najbardziej narażone usługi i ogranicz lokalne konta, bo zwykły użytkownik w nieaktualnym systemie może zostać rootem.
Fale kolejnych poprawek zdecydują, jak długo trwa okno ryzyka
Teraz pytanie brzmi, jak szybko poprawki docierają do systemów produkcyjnych. Obserwuj te sygnały w najbliższych miesiącach.
- Śledź ogłoszenia bezpieczeństwa swojej dystrybucji Linuksa i mierz, ile dni mija od wydania poprawki do jej instalacji.
- Sprawdź, czy twój dostawca publikuje czasy reakcji na podatności w jądrze.
- Przeczytaj, jak zmienia się porównanie modeli pod kątem bezpieczeństwa, zaczynając od Claude i OpenAI.



