
 Ing. Calogero Bono
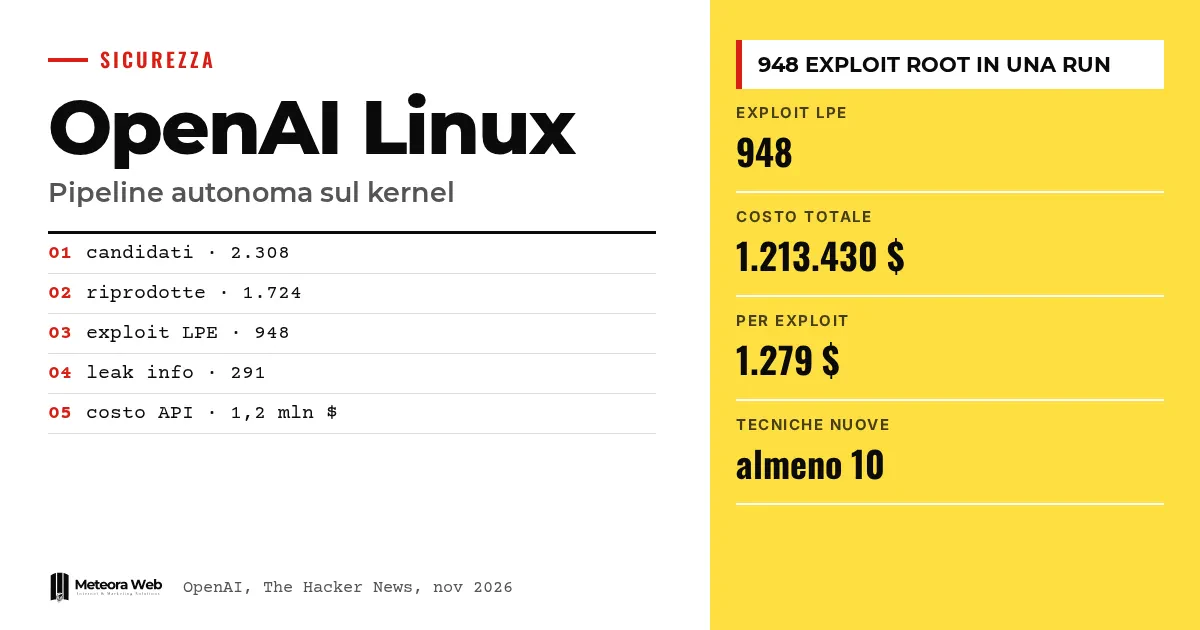
OpenAI 公布了一条自主流水线的细节,它能够搜寻、验证并修复 Linux 内核中的漏洞。2026 年 10 月中旬的一次运行中,在一个尚未公开发布的网络安全模型支持下,它生成了 948 个可用的本地提权漏洞利用。据其申报,按 API 积分计算的成本为 120 万美元。这件事之所以重要,是因为漏洞发现正在变成一项工业化流程,管理服务器的人必须更快地打补丁。
在进入事实之前,先了解几个术语。 LPE(本地提权)是利用一个漏洞,让没有特权的用户获得 root 权限。PoC是概念验证,即一段最小化代码,用来证明问题确实存在。Exploit是真正利用漏洞的代码。Kernel是操作系统的核心。N-day是已经公开的漏洞,而 zero-day 则还未公开。
OpenAI 的流水线做了什么?
据 OpenAI 称,该原型分析了 Linux 内核中的 2308 个候选项,动态复现了 1724 个漏洞,并生成了 948 个 LPE 漏洞利用。它还为 291 个信息泄露生成了概念验证。
据 The Hacker News 报道,复现在 30 小时内完成。目标是一个常见的桌面发行版,而不是专门为实验削弱过的系统。
它如何分五个阶段工作?
流水线有五个阶段,除最后一个外均由智能体完成。
- 发现,即找出与安全相关的部分并搜寻候选项。
- 在隔离环境中进行动态验证。
- 利用性评估。
- 补丁生成。
- 在报告给维护者之前进行人工审查。
对每个漏洞,系统会交付根因分析、最小化的 PoC、候选补丁和完整的漏洞利用。OpenAI 写道,真正的瓶颈不是发现,而是弄清楚哪些漏洞可以复现、哪些最为紧迫。
用 AI 寻找漏洞利用要花多少钱?
OpenAI 申报的 API 积分为 1213430 美元,即每个漏洞利用 1279 美元。公司自己也提醒,这更像是一个上限,因为更好的工程实现可能花费更少。
将其与历史上 Pwn2Own 和 TyphoonPWN 的奖金 20000 美元和 70000 美元相比,可以得出假设性的估值,在 1890 万到 6630 万美元之间。这是 OpenAI 的计算,而不是实际收入。在一个攻击面缩小的改版 kernelCTF 上,该流水线花费约 32936 美元获得了 21 个 LPE 漏洞利用。
其他观察者怎么看?
据 The Hacker News 引用的 Google Threat Intelligence Group 数据,每月公开披露的漏洞从 2026 年 1 月的 5045 个增至 8 月的 10740 个。高风险漏洞则从 131 个增至 350 个。
英国国家网络安全中心认为,AI 工具几乎肯定提高了 zero-day 的发现数量,并缩短了从 zero-day 到 N-day 的转变时间。但如果配置不当,使用者依然会暴露在风险之中。我们也曾在GPT-Red一文中谈到过这一点。
需要了解的局限
这些数字由 OpenAI 自行申报,且模型尚未公开,因此没有人能够复现这一实验。我们不知道维护者会接受多少补丁,生成的补丁仍然需要人类专家反复迭代。成本则取决于所用的模型和配置。
这对数字工作者意味着什么
对于管理服务器的人来说,OpenAI 指出,在一台尚未更新的系统上,低权限账户应当被视为一个有资源的攻击者可以直接获得 root 的入口。打补丁已经不能等到下个月。如果你不想自己处理更新,带有托管安全更新的主机服务可以替你分担一部分工作。把服务放进沙箱隔离也值得考虑,OpenAI 提到的 Firecracker 和 gVisor 就是这类工具。想了解攻击者的思路,可以看看我们在测试中使用的 Linux 权限提升技术。
我们的看法
最严峻的数据不是漏洞利用的数量,而是每个利用的成本。每个 1279 美元,发现一个漏洞的花费就低于许多漏洞赏金的奖金。需要说明的是,这份文本也是 OpenAI 的一次展示,与奖金的对比属于对其有利的估算。不过这依然是一个清晰的信号,对小企业同样如此,正如我们在中小企业的安全一文中所写。
常见问题
OpenAI 的流水线生成了多少个漏洞利用?
948 个可用的本地提权漏洞利用,外加针对 291 个信息泄露的概念验证。它们是在 2026 年 10 月中旬的一次运行中、针对一个常见 Linux 发行版获得的。
这次运行花了多少钱?
按 API 积分计算为 1213430 美元,即每个漏洞利用 1279 美元。OpenAI specifies 这是上限而非优化后的成本。
这些漏洞已经修复了吗?
并非全部。OpenAI 表示,在 10 天内已有 100 多个本地提权漏洞被修复或已有其他人准备补丁,约 300 个已在公开场合讨论。
攻击者也能用同样的方法吗?
理论上可以。据 The Hacker News 报道,这类模型的访问并不只限于防御方。不过 OpenAI 所用的模型目前尚未公开。
我应该怎么做?
定期更新操作系统。隔离最暴露的服务,并限制本地账户,因为在一台未更新的系统上,普通用户也可能变成 root。
接下来几轮补丁将决定风险窗口有多长
现在的问题是修复多快能到达生产环境中的系统。未来几个月请关注以下信号。
- 关注你所用 Linux 发行版的安全公告,并统计从补丁发布到安装之间相隔多少天。
- 查看你的供应商是否公布内核漏洞的响应时间。
- 阅读模型之间在安全能力上的对比变化,例如 Claude 与 OpenAI。



