
 Ing. Calogero Bono
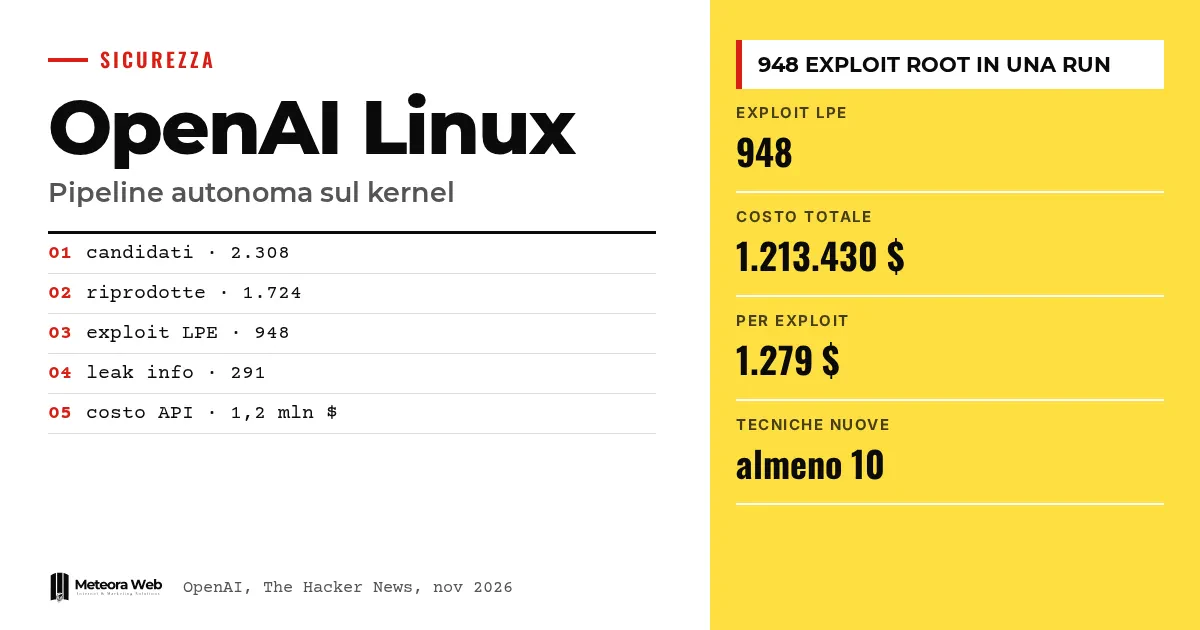
OpenAI ने एक स्वायत्त पाइपलाइन का विवरण प्रकाशित किया है जो Linux कर्नेल में कमज़ोरियाँ खोजती, उनकी पुष्टि करती और उन्हें ठीक करती है। अक्टूबर 2026 के मध्य में एक ही रन में, एक अभी जारी न हुए cyber मॉडल के साथ, इसने 948 काम करने वाले local privilege escalation exploit तैयार किए। घोषित API क्रेडिट लागत 1,2 मिलियन डॉलर है। यह मायने रखता है क्योंकि कमज़ोरियाँ खोजना एक औद्योगिक प्रक्रिया बनता जा रहा है, और सर्वर चलाने वालों को अब और तेज़ी से अपडेट करना होगा।
कुछ शब्द, तथ्यों में जाने से पहले। LPE (local privilege escalation) एक कमज़ोरी का दुरुपयोग है जो बिना विशेषाधिकार वाले उपयोगकर्ता को root बना देती है। PoC प्रूफ़ ऑफ़ कॉन्सेप्ट है, यानी न्यूनतम कोड जो समस्या को साबित करता है। Exploit वह कोड है जो वास्तव में कमज़ोरी का फ़ायदा उठाता है। Kernel ऑपरेटिंग सिस्टम का केंद्रीय हिस्सा है। N-day पहले से ज्ञात कमज़ोरी है, जबकि zero-day वह है जो अभी तक ज्ञात नहीं है।
OpenAI की पाइपलाइन ने क्या किया?
OpenAI के अनुसार प्रोटोटाइप ने Linux कर्नेल में 2.308 उम्मीदवारों का विश्लेषण किया, 1.724 कमज़ोरियों को गतिशील रूप से दोहराया और 948 LPE exploit तैयार किए। इसने सूचना-रिसाव के 291 मामलों के लिए प्रूफ़ ऑफ़ कॉन्सेप्ट भी तैयार किए।
The Hacker News के अनुसार यह दोहराव 30 घंटों में हुआ। लक्ष्य एक आम desktop distribution था, जिसे कमज़ोर नहीं किया गया था, और प्रयोग के लिए बनाया गया कोई सरलीकृत सिस्टम नहीं था।
यह पाँच चरणों में कैसे काम करता है?
पाइपलाइन के पाँच चरण हैं, और अंतिम चरण को छोड़कर सब एजेंटों को सौंपे गए हैं।
- खोज, यानी सुरक्षा से जुड़े हिस्सों को पहचानना और उम्मीदवार ढूँढना।
- अलग-थलग वातावरण में गतिशील पुष्टि।
- शोषण का मूल्यांकन।
- Patch तैयार करना।
- सुधारों की मानव समीक्षा, maintainers को सूचित करने से पहले।
हर कमज़ोरी के लिए सिस्टम कारण का विश्लेषण, न्यूनतम PoC, patch उम्मीदवार और पूरा exploit देता है। OpenAI लिखता है कि असली अड़चन खोजना नहीं था, बल्कि यह समझना था कि कौन सी चीज़ दोहराई जा सकती है और कौन सी तत्काल है।
AI से exploit खोजने की लागत कितनी है?
OpenAI 1.213.430 डॉलर API क्रेडिट का दावा करता है, यानी प्रति exploit 1.279 डॉलर। कंपनी स्वयं चेतावनी देती है कि यह अधिकतम सीमा के अधिक करीब है, क्योंकि बेहतर इंजीनियरिंग से खर्च कम हो सकता है।
Pwn2Own और TyphoonPWN के ऐतिहासिक इनामों, 20.000 और 70.000 डॉलर, से तुलना करने पर 18,9 से 66,3 मिलियन के बीच एक काल्पनिक मूल्यांकन निकलता है। यह OpenAI का गणित है, वास्तविक आय नहीं। एक अनुकूलित kernelCTF पर, जिसकी attack surface सीमित थी, पाइपलाइन ने लगभग 32.936 डॉलर खर्च करके 21 LPE exploit हासिल किए।
अन्य विशेषज्ञ क्या कहते हैं?
The Hacker News में उद्धृत Google Threat Intelligence Group के अनुसार प्रति माह सार्वजनिक होने वाली कमज़ोरियाँ जनवरी 2026 में 5.045 से बढ़कर अगस्त में 10.740 हो गईं। उच्च जोखिम वाली कमज़ोरियाँ 131 से बढ़कर 350 हो गईं।
ब्रिटेन का National Cyber Security Centre मानता है कि AI उपकरणों ने लगभग निश्चित रूप से zero-day खोजों को बढ़ाया है और N-day तक पहुँचने का समय घटाया है। पर जो लोग इन्हें गलत तरीके से कॉन्फ़िगर करते हैं, वे अब भी खुले रहते हैं। इस पर हमने GPT-Red के संदर्भ में भी लिखा था।
ध्यान रखने योग्य सीमाएँ
ये आँकड़े OpenAI ने घोषित किए हैं और मॉडल अभी सार्वजनिक नहीं है, इसलिए कोई इस प्रयोग को दोहरा नहीं सकता। हम नहीं जानते कि maintainers कितने patch स्वीकार करेंगे, और तैयार किए गए patch को भी मानव विशेषज्ञों के साथ बार-बार सुधारना पड़ता है। लागत इस पर निर्भर करती है कि कौन से मॉडल और कौन सी कॉन्फ़िगरेशन इस्तेमाल हुई।
जो लोग डिजिटल क्षेत्र में काम करते हैं उनके लिए क्या बदलता है
सर्वर चलाने वालों के लिए, OpenAI के अनुसार, किसी अपडेट न हुए सिस्टम पर कम विशेषाधिकार वाला खाता ऐसे हमलावर के लिए root मानकर चलना चाहिए जिसके पास संसाधन हों। Patching अब अगले महीने तक नहीं टाली जा सकती। अगर आप अपडेट संभालना नहीं चाहते, तो प्रबंधित सुरक्षा अपडेट वाली होस्टिंग समस्या का एक हिस्सा हटा देती है। OpenAI द्वारा उल्लिखित Firecracker और gVisor जैसे sandbox से सेवाओं को अलग करना भी समझदारी है। हमलावर कैसे सोचता है यह समझने के लिए, हमारे परीक्षणों में इस्तेमाल होने वाली Linux पर privilege escalation की तकनीकें देखें।
हमारी राय
सबसे गंभीर बात exploit की संख्या नहीं, बल्कि प्रति exploit लागत है। प्रति exploit 1.279 डॉलर में, एक कमज़ोरी खोजना कई bug bounty इनामों से भी सस्ता पड़ता है। यह भी कहना होगा कि यह पाठ OpenAI की अपनी प्रस्तुति भी है, और इनामों से तुलना अनुकूल अनुमान है। फिर भी यह एक स्पष्ट संकेत है, छोटे व्यवसायों के लिए भी, जैसा हमने छोटे व्यवसायों की सुरक्षा पर लिखा था।
अक्सर पूछे जाने वाले प्रश्न
OpenAI की पाइपलाइन ने कितने exploit तैयार किए?
948 काम करने वाले local privilege escalation exploit, साथ ही 291 सूचना-रिसाव के लिए PoC। ये अक्टूबर 2026 के मध्य की एक run में एक आम Linux distribution पर मिले।
इस प्रक्रिया की लागत कितनी रही?
API क्रेडिट में 1.213.430 डॉलर, यानी प्रति exploit 1.279 डॉलर। OpenAI स्पष्ट करता है कि यह ऊपरी सीमा है, अनुकूलित लागत नहीं।
क्या ये कमज़ोरियाँ पहले ही ठीक हो चुकी हैं?
सभी नहीं। OpenAI के अनुसार 10 दिनों में 100 से अधिक LPE ठीक हो चुकीं या दूसरों द्वारा patch की जा रही थीं, और लगभग 300 सार्वजनिक रूप से चर्चा में थीं।
क्या कोई हमलावर भी यही तरीका अपना सकता है?
सिद्धांत रूप में हाँ। The Hacker News के अनुसार इन मॉडलों तक पहुँच केवल रक्षकों तक सीमित नहीं है। लेकिन OpenAI का इस्तेमाल किया गया मॉडल अभी सार्वजनिक नहीं है।
मुझे क्या करना चाहिए?
अपने ऑपरेटिंग सिस्टम को नियमित रूप से अपडेट करें। सबसे अधिक खुले सेवाओं को अलग रखें और स्थानीय खातों को सीमित करें, क्योंकि अपडेट न हुए सिस्टम पर एक साधारण उपयोगकर्ता root बन सकता है।
अगली patch लहरें तय करेंगी कि जोखिम की खिड़की कितनी लंबी रहेगी
अब सवाल यह है कि fix उत्पादन सिस्टम तक कितनी जल्दी पहुँचते हैं। आने वाले महीनों में इन संकेतों पर नज़र रखें।
- अपने Linux distribution के सुरक्षा अलर्ट फ़ॉलो करें और मापें कि patch आने और इंस्टॉल होने के बीच कितने दिन लगते हैं।
- जाँचें कि आपका प्रदाता kernel कमज़ोरियों पर अपनी प्रतिक्रिया का समय सार्वजनिक करता है या नहीं।
- सुरक्षा पर मॉडलों की तुलना कैसे बदल रही है, यह Claude और OpenAI से शुरू करके पढ़ें।



