
 Ing. Calogero Bono
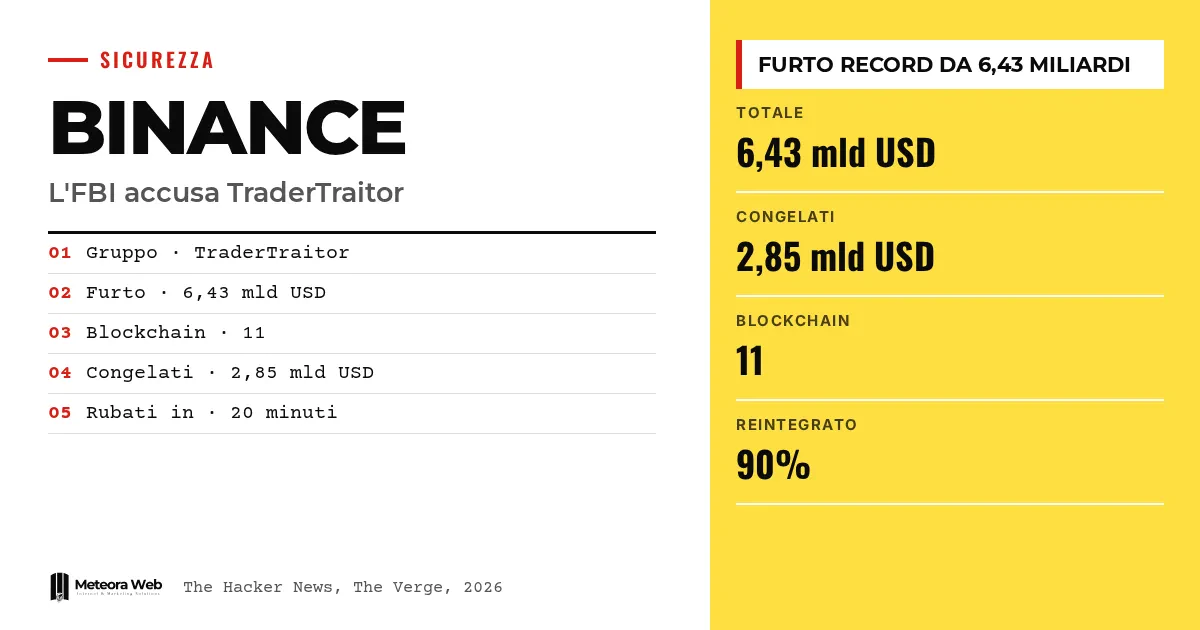
El FBI ha atribuido formalmente a TraderTraitor, grupo de hackers vinculado a Corea del Norte, el robo de más de 6.000 millones de dólares en activos digitales a Binance. Según la fuente, es el mayor robo de criptomonedas de la historia, más de cuatro veces el golpe a Bybit de febrero de 2025. Binance ha iniciado mientras tanto la reapertura gradual de los retiros. Te afecta aunque no uses cripto, porque los atacantes suelen apuntar a las personas más que a la tecnología.
Algunos términos antes de entrar en los hechos. TraderTraitor es el nombre dado a un grupo norcoreano activo desde al menos 2020, conocido también como Jade Sleet o UNC4899. DeFi indica los servicios financieros descentralizados, usados para mezclar los fondos. Terraform provider es un componente que los desarrolladores usan para gestionar la infraestructura en la nube. Backdoor es un acceso oculto que da el control remoto de un equipo. Congelación on-chain es el bloqueo de fondos por parte de los emisores o de las redes.
¿Qué ha determinado el FBI sobre el robo a Binance?
Según The Hacker News, el FBI, junto con el U.S. Secret Service y el IRS Criminal Investigation, ha observado que el grupo convierte los fondos robados sobre todo en Ethereum. Para la agencia se espera que los fondos pasen después por servicios DeFi y de intercambio instantáneo, como preparación de nuevas fases de blanqueo.
El FBI ha publicado también una lista de direcciones de wallet que los atacantes estarían usando. El botín supera los 1.460 millones robados a Bybit. Se robó en 11 blockchain, el 82% en Ethereum y Bitcoin.
Ya contamos los primeros detalles en el artículo Binance, robados 6.300 millones en 20 minutos.
¿Cuánto se ha robado y cuánto se ha congelado?
Las cifras varían según la fuente. El FBI, según The Hacker News, habla de 6.430 millones de dólares. The Verge informa de 6.300 millones y TechRadar de 6.360 millones, sustraídos en unos 20 minutos.
De los 6.430 millones, 2.850 millones aparecen congelados on-chain por Tether, Circle, Ripple, Arbitrum y Optimism. La cuenta es nuestra, pero equivale a alrededor del 44% del total.
Para la firma de análisis Elliptic, el episodio casi duplica lo robado por el régimen norcoreano. Los robos atribuidos a actores vinculados a Corea del Norte superarían los 6.500 millones en los últimos años.
¿Recuperarán su dinero los usuarios de Binance?
Binance afirma que cubrirá íntegramente el impacto financiero. Según The Verge, el CEO asegura que el 90% de los fondos ha sido repuesto. El 10% restante corresponde a tokens «menos líquidos», que pueden tardar más.
Nigel Green, CEO de deVere Group, observa que el fondo de emergencia ronda los 1.200 millones y que la brecha es mucho mayor. El resto debería salir, por tanto, del balance de la empresa.
Sobre los retiros, Binance ha comunicado la reanudación de la primera fase, entre las 6 y las 9 UTC. Los depósitos, precisa, han permanecido abiertos y no se han tocado.
¿Cómo trabaja TraderTraitor y qué tienen que ver los desarrolladores?
El grupo engaña a las víctimas con aplicaciones infectadas. Según los informes de SentinelOne, Zscaler y Microsoft citados por la fuente, usa proveedores de Terraform manipulados como medio de distribución. Un loader en Bash elige el malware adecuado para el sistema operativo, hasta llegar a la backdoor ROOFDECK.
El pretexto son falsas ofertas de trabajo. Microsoft describe reclutadores de una falsa empresa de inteligencia blockchain basada en IA, que contactan con ingenieros de software y fijan entrevistas. La IA sirve también para crear cebos y perfiles falsos.
Sobre cómo entró en Binance, TechRadar informa de que un portátil comprometido de un empleado era una hipótesis inicial, pero la historia parece más amplia. El investigador Pieter Arntz de Malwarebytes dice que hay que entender qué defensas no detuvieron las transacciones no autorizadas.
La misma dinámica de ataque previo la encontramos en el análisis sobre hackers que usan la IA para robar cuentas.
Límites que conviene conocer
No está claro cómo llegaron los atacantes a los sistemas de retiro de Binance, y la pista del portátil comprometido es solo una hipótesis inicial. Las cifras difieren entre fuentes. No está verificado que el método con los proveedores de Terraform se haya usado precisamente contra Binance, la fuente lo vincula al grupo en general. No sabemos cuántos fondos se recuperarán, ni cuándo los retiros volverán a la normalidad.
Qué cambia para quien trabaja con lo digital
Si desarrollas o gestionas infraestructura, los componentes que instalas deben tratarse como código que hay que verificar, incluso cuando llegan de un flujo de trabajo conocido. Revisa el origen de los proveedores de Terraform y de las dependencias. Desconfía de los reclutadores que piden ejecutar código durante una entrevista. Para una empresa con servidores propios, las actualizaciones y la monitorización continua importan más que la sola protección de entrada, como recuerda Ben Bernstein de Huntress, que aconseja presumir que alguien acabará entrando. Y ojo con los mensajes que aprovechan el caso Binance para hacer phishing.
Nuestra opinión
El dato más incómodo es que un gigante con defensas sofisticadas haya sido vencido en unos 20 minutos tras días de preparación. El comunicado sobre los reembolsos tranquiliza a los clientes, pero no responde a la pregunta central, es decir, qué controles no funcionaron. Mientras Binance no lo explique, la promesa de transparencia sigue incompleta. Para las empresas la lección no va de cripto. El objetivo son las personas y las herramientas de trabajo diarias, y la seguridad técnica por sí sola no basta.
Preguntas frecuentes
¿Quién es TraderTraitor?
Es un grupo de hackers alineado con Corea del Norte, activo desde al menos 2020. Según la fuente, también se conoce como Jade Sleet y UNC4899, y ya se le ha vinculado con ataques a DMM Bitcoin, Bybit, KelpDAO y Bitget.
¿Cuánto se robó a Binance?
Depende de la fuente. El FBI, según The Hacker News, indica 6.430 millones de dólares, mientras que The Verge habla de 6.300 millones y TechRadar de 6.360 millones.
¿Se han recuperado los fondos?
En parte. Tether, Circle, Ripple, Arbitrum y Optimism han congelado 2.850 millones. Binance afirma además que ha repuesto el 90% de los fondos de los clientes.
¿Han vuelto a funcionar los retiros en Binance?
Sí, de forma gradual. Binance ha reabierto la primera fase de retiros entre las 6 y las 9 UTC, mientras que los depósitos nunca se cerraron.
¿Corren riesgo quienes no tienen cripto?
El riesgo directo es pequeño, según Ben Bernstein de Huntress. Sin embargo, siguen existiendo estafas que usan el caso como cebo, así que revisa el estado de tu cuenta solo desde la aplicación o el sitio oficiales.
Qué observar tras la atribución del FBI
El caso sigue abierto en varios frentes, desde las investigaciones hasta los reembolsos. Estas son las señales que conviene seguir en las próximas semanas.
- Sigue si Binance publica un informe técnico sobre cómo los atacantes llegaron a los sistemas de retiro y la nueva prueba de reservas.
- Comprueba si se congelan o recuperan nuevos fondos, usando las direcciones de wallet difundidas por el FBI.
- Observa si las autoridades de Estados Unidos, Europa y Asia introducen estándares de seguridad obligatorios para las plataformas, como sugiere Nigel Green.



