
 Ing. Calogero Bono
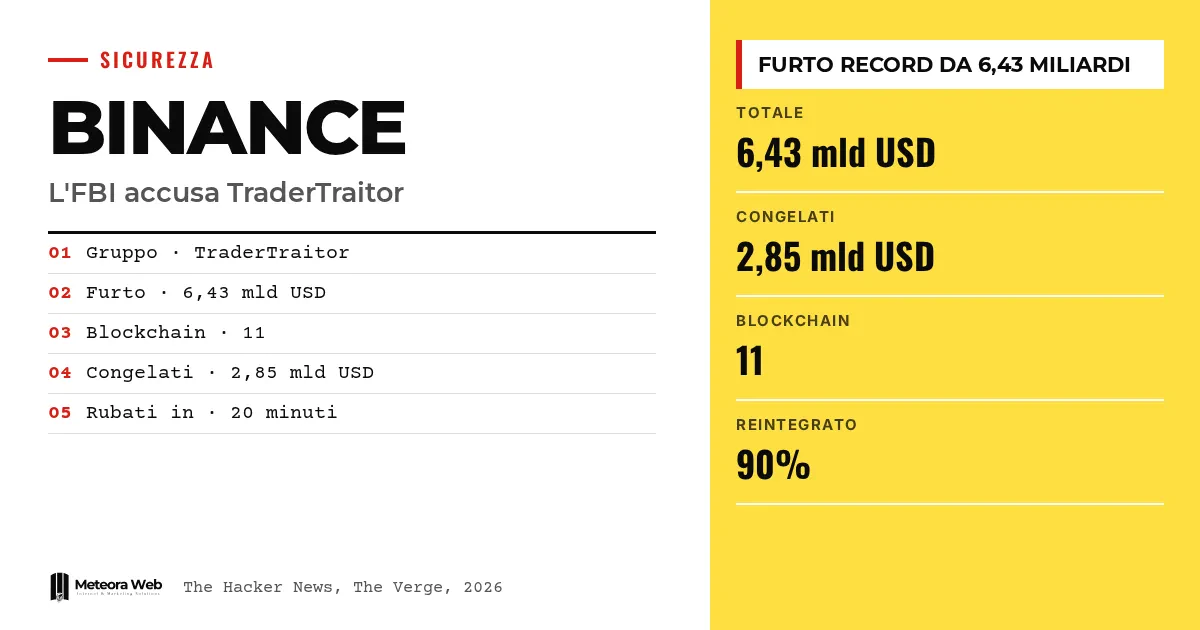
L'FBI ha attribuito formalmente a TraderTraitor, gruppo di hacker legato alla Corea del Nord, il furto di oltre 6 miliardi di dollari in asset digitali a Binance. Secondo la fonte, è il maggiore furto di criptovalute della storia, oltre quattro volte il colpo a Bybit del febbraio 2025. Binance ha intanto avviato la riapertura graduale dei prelievi. Conta anche per chi non usa cripto, perché gli aggressori spesso prendono di mira le persone più che la tecnologia.
Qualche termine, prima di entrare nei fatti. TraderTraitor è il nome dato a un gruppo nordcoreano attivo almeno dal 2020, noto anche come Jade Sleet o UNC4899. DeFi indica i servizi finanziari decentralizzati, usati per rimescolare i fondi. Terraform provider è un componente che gli sviluppatori usano per gestire l'infrastruttura cloud. Backdoor è un accesso nascosto che dà il controllo remoto di un computer. Congelamento on-chain è il blocco di fondi da parte degli emittenti o delle reti.
Cosa ha stabilito l'FBI sul furto a Binance?
Secondo The Hacker News, l'FBI, insieme a U.S. Secret Service e IRS Criminal Investigation, ha osservato il gruppo convertire i fondi rubati soprattutto in Ethereum. Per l'agenzia è atteso che i fondi passino poi da servizi DeFi e di scambio istantaneo, in preparazione di ulteriori fasi di riciclaggio.
L'FBI ha pubblicato anche un elenco di indirizzi di wallet che gli aggressori starebbero usando. Il bottino supera gli 1,46 miliardi sottratti a Bybit. È stato rubato su 11 blockchain, l'82% su Ethereum e Bitcoin.
Avevamo già raccontato i primi dettagli nell'articolo Binance, rubati 6,3 miliardi in 20 minuti.
Quanto è stato rubato e quanto è stato congelato?
Le cifre variano a seconda della fonte. L'FBI, secondo The Hacker News, parla di 6,43 miliardi di dollari. The Verge riporta 6,3 miliardi e TechRadar 6,36 miliardi, sottratti in circa 20 minuti.
Dei 6,43 miliardi, 2,85 miliardi risultano congelati on-chain da Tether, Circle, Ripple, Arbitrum e Optimism. Il conto è nostro, ma è circa il 44% del totale.
Per la società di analisi Elliptic, l'episodio quasi raddoppia quanto rubato dal regime nordcoreano. I furti attribuiti a soggetti legati alla Corea del Nord supererebbero i 6,5 miliardi negli ultimi anni.
Gli utenti di Binance riavranno i soldi?
Binance dichiara che coprirà integralmente l'impatto finanziario. Secondo The Verge, il CEO afferma che il 90% dei fondi è stato reintegrato. Il restante 10% riguarda token «meno liquidi», che possono richiedere più tempo.
Nigel Green, CEO di deVere Group, osserva che il fondo di emergenza è circa 1,2 miliardi e il divario è molto più grande. Il resto dovrebbe quindi arrivare dal bilancio dell'azienda.
Sui prelievi, Binance ha comunicato la ripresa della prima fase, tra le 6 e le 9 UTC. I depositi, precisa, sono rimasti aperti e non sono stati toccati.
Come lavora TraderTraitor e cosa c'entrano gli sviluppatori?
Il gruppo inganna le vittime con applicazioni infettate. Secondo i rapporti di SentinelOne, Zscaler e Microsoft citati dalla fonte, usa provider Terraform manomessi come mezzo di distribuzione. Un loader Bash sceglie il malware adatto al sistema operativo, fino alla backdoor ROOFDECK.
Il pretesto sono finte offerte di lavoro. Microsoft descrive recruiter di una falsa società di intelligence blockchain basata su IA, che contattano ingegneri software e fissano colloqui. L'IA serve anche a creare esche e profili falsi.
Sul come sia entrato in Binance, TechRadar riferisce che un portatile compromesso di un dipendente era un'ipotesi iniziale, ma la storia sembra più ampia. Il ricercatore Pieter Arntz di Malwarebytes dice che serve capire quali difese non hanno fermato le transazioni non autorizzate.
La stessa dinamica di attacco a monte la ritroviamo nell'analisi su hacker che usano l'IA per rubare account.
Limiti da conoscere
Non è chiaro come gli aggressori siano arrivati ai sistemi di prelievo di Binance, e la pista del portatile compromesso è solo un'ipotesi iniziale. Le cifre differiscono tra le fonti. Non è verificato che il metodo con i provider Terraform sia stato usato proprio contro Binance, la fonte lo collega al gruppo in generale. Non sappiamo quanti fondi saranno recuperati, né quando i prelievi torneranno completi.
Cosa cambia per chi lavora con il digitale
Se sviluppi o gestisci infrastrutture, i componenti che installi vanno trattati come codice da verificare, anche quando arrivano da un flusso di lavoro noto. Controlla l'origine dei provider Terraform e delle dipendenze. Diffida dei recruiter che chiedono di eseguire codice durante un colloquio. Per un'azienda con server propri, aggiornamenti e monitoraggio continuo contano più della sola protezione d'ingresso, come ricorda Ben Bernstein di Huntress, che consiglia di presumere che qualcuno prima o poi entri. Occhio infine ai messaggi che sfruttano il caso Binance per phishing.
Il nostro parere
Il dato più scomodo è che un colosso con difese sofisticate sia stato battuto in circa 20 minuti dopo giorni di preparazione. Il comunicato sui rimborsi rassicura i clienti, ma non risponde alla domanda centrale, cioè quali controlli non hanno funzionato. Finché Binance non lo spiega, la promessa di trasparenza resta incompleta. Per le imprese la lezione non riguarda le cripto. Il bersaglio sono le persone e gli strumenti di lavoro quotidiani, e la sicurezza tecnica da sola non basta.
Domande frequenti
Chi è TraderTraitor?
È un gruppo di hacker allineato alla Corea del Nord, attivo almeno dal 2020. Secondo la fonte è noto anche come Jade Sleet e UNC4899, ed è già stato legato ad attacchi a DMM Bitcoin, Bybit, KelpDAO e Bitget.
Quanto è stato rubato a Binance?
Dipende dalla fonte. L'FBI, secondo The Hacker News, indica 6,43 miliardi di dollari, mentre The Verge parla di 6,3 miliardi e TechRadar di 6,36 miliardi.
I fondi sono stati recuperati?
In parte. Tether, Circle, Ripple, Arbitrum e Optimism hanno congelato 2,85 miliardi. Binance dichiara inoltre di aver reintegrato il 90% dei fondi per i clienti.
I prelievi su Binance sono ripartiti?
Sì, in modo graduale. Binance ha riaperto la prima fase dei prelievi tra le 6 e le 9 UTC, mentre i depositi non sono mai stati chiusi.
Chi non ha cripto rischia qualcosa?
Il rischio diretto è piccolo, secondo Ben Bernstein di Huntress. Restano però possibili truffe che usano il caso come esca, quindi controlla lo stato dell'account solo da app o sito ufficiali.
Cosa osservare dopo l'attribuzione dell'FBI
Il caso è aperto su più fronti, dalle indagini ai rimborsi. Questi sono i segnali da seguire nelle prossime settimane.
- Segui se Binance pubblica un resoconto tecnico su come gli aggressori hanno raggiunto i sistemi di prelievo e la nuova prova delle riserve.
- Controlla se nuovi fondi vengono congelati o recuperati, usando gli indirizzi di wallet diffusi dall'FBI.
- Osserva se le autorità di Stati Uniti, Europa e Asia introducono standard di sicurezza obbligatori per le piattaforme, come ipotizza Nigel Green.



