
 Ing. Calogero Bono
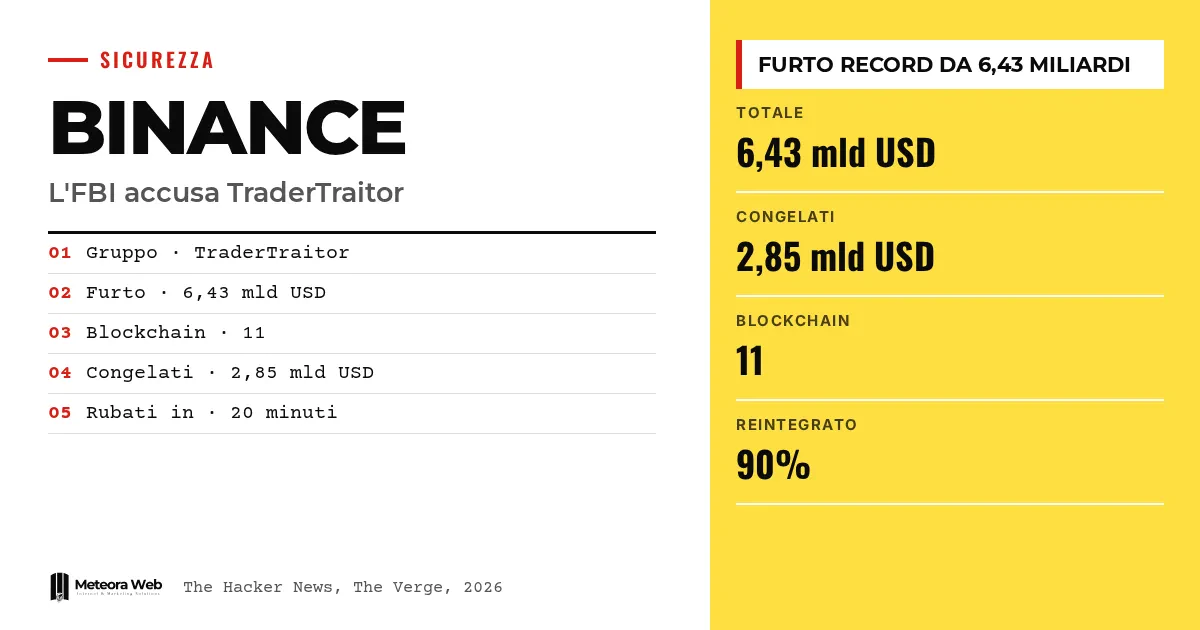
FBI ने औपचारिक रूप से TraderTraitor को, उत्तर कोरिया से जुड़े हैकरों के एक गुट को, बिनेंस से डिजिटल एसेट्स की 6 अरब डॉलर से अधिक की चोरी का जिम्मेदार ठहराया है। स्रोत के अनुसार यह क्रिप्टोकरेंसी के इतिहास की सबसे बड़ी चोरी है, जो फरवरी 2025 में Bybit पर हुए हमले से चार गुना से भी ज़्यादा है। इसी बीच बिनेंस ने निकासी (withdrawal) धीरे-धीरे फिर से शुरू करने की प्रक्रिया शुरू कर दी है। यह खबर उन लोगों के लिए भी मायने रखती है जो क्रिप्टो इस्तेमाल नहीं करते, क्योंकि हमलावर अक्सर तकनीक से ज़्यादा लोगों को निशाना बनाते हैं।
कुछ शब्द, तथ्यों में जाने से पहले। TraderTraitor उत्तर कोरिया से जुड़े उस गुट का नाम है जो कम से कम 2020 से सक्रिय है, और इसे Jade Sleet या UNC4899 के नाम से भी जाना जाता है। DeFi विकेंद्रीकृत वित्तीय सेवाओं को कहते हैं, जिनका इस्तेमाल फंड्स को घुमाने के लिए होता है। Terraform provider एक ऐसा घटक है जिसे डेवलपर क्लाउड इंफ्रास्ट्रक्चर मैनेज करने के लिए इस्तेमाल करते हैं। Backdoor एक छिपी हुई पहुँच है जो किसी कंप्यूटर पर दूर से नियंत्रण देती है। On-chain फ्रीज़िंग का मतलब है इश्यूअर्स या नेटवर्क द्वारा फंड्स को ब्लॉक करना।
FBI ने बिनेंस की चोरी पर क्या तय किया है?
The Hacker News के अनुसार, FBI ने U.S. Secret Service और IRS Criminal Investigation के साथ मिलकर देखा है कि यह गुट चुराए गए फंड्स को ज़्यादातर Ethereum में बदल रहा है। एजेंसी के मुताबिक़ उम्मीद है कि ये फंड्स आगे DeFi और तुरंत एक्सचेंज सेवाओं से गुज़रेंगे, ताकि आगे की मनी-लॉन्ड्रिंग के चरणों की तैयारी हो सके।
FBI ने उन हमलावरों द्वारा इस्तेमाल किए जा रहे वॉलेट पतों की सूची भी जारी की है। यह लूट 1.46 अरब डॉलर की Bybit चोरी से भी ज़्यादा है। यह 11 blockchains पर चुराई गई, जिसका 82% Ethereum और Bitcoin पर था।
पहले विवरण हमने इस लेख में दिए थे, बिनेंस, 20 मिनट में 6.3 अरब डॉलर चोरी।
कितनी चोरी हुई और कितना फ्रीज़ हुआ?
स्रोत के अनुसार आंकड़े अलग-अलग हैं। The Hacker News के हवाले से FBI 6.43 अरब डॉलर बताता है। The Verge 6.3 अरब और TechRadar 6.36 अरब डॉलर बताते हैं, जो लगभग 20 मिनट में चुराए गए।
6.43 अरब डॉलर में से 2.85 अरब डॉलर Tether, Circle, Ripple, Arbitrum और Optimism द्वारा on-chain फ्रीज़ किए गए हैं। यह हिसाब हमारा है, लेकिन यह कुल का लगभग 44% है।
विश्लेषण कंपनी Elliptic के अनुसार यह घटना उत्तर कोरियाई शासन द्वारा चुराई गई रकम को लगभग दोगुना कर देती है। उत्तर कोरिया से जुड़े तत्वों द्वारा की गई चोरियाँ हाल के वर्षों में 6.5 अरब डॉलर से ऊपर बताई जाती हैं।
क्या बिनेंस के उपयोगकर्ता पैसा वापस पाएँगे?
बिनेंस कहता है कि वह वित्तीय नुकसान की भरपाई पूरी तरह करेगा। The Verge के अनुसार CEO ने कहा है कि 90% फंड वापस दे दिए गए हैं। बाकी 10% «कम लिक्विड» टोकन से जुड़ा है, जिसमें ज़्यादा समय लग सकता है।
deVere Group के CEO Nigel Green का कहना है कि आपातकालीन फंड लगभग 1.2 अरब डॉलर का है और अंतर इससे कहीं बड़ा है। बाकी रकम कंपनी के बैलेंस शीट से आनी चाहिए।
निकासी पर, बिनेंस ने पहला चरण 6 से 9 UTC के बीच फिर से शुरू होने की सूचना दी है। उसके अनुसार जमा खुले रहे और उन्हें छुआ नहीं गया।
TraderTraitor कैसे काम करता है और डेवलपर्स का इसमें क्या लेना-देना है?
यह गुट संक्रमित ऐप्स के ज़रिए पीड़ितों को धोखा देता है। SentinelOne, Zscaler और Microsoft की रिपोर्टों के अनुसार, जो स्रोत में उद्धृत हैं, यह छेड़छाड़ किए गए Terraform provider को वितरण के माध्यम के रूप में इस्तेमाल करता है। एक Bash loader ऑपरेटिंग सिस्टम के हिसाब से सही मैलवेयर चुनता है, और अंत में ROOFDECK backdoor तक पहुँचता है।
इसका बहाना नकली नौकरी के प्रस्ताव होते हैं। Microsoft एक नकली AI-आधारित blockchain इंटेलिजेंस कंपनी के recruiters का वर्णन करता है, जो सॉफ़्टवेयर इंजीनियरों से संपर्क करके इंटरव्यू तय करते हैं। AI का इस्तेमाल नकली चारे और नकली प्रोफ़ाइल बनाने में भी होता है।
बिनेंस में घुसपैठ कैसे हुई, इस पर TechRadar बताता है कि किसी कर्मचारी का समझौता हुआ लैपटॉप एक प्रारंभिक अनुमान था, लेकिन कहानी इससे कहीं बड़ी लगती है। Malwarebytes के शोधकर्ता Pieter Arntz कहते हैं कि यह समझना ज़रूरी है कि कौन से बचाव अनधिकृत लेनदेन को रोक नहीं पाए।
इसी तरह के हमले की शुरुआती कड़ी इस विश्लेषण में मिलती है, AI का इस्तेमाल करके खाते चुराने वाले हैकर।
जानने योग्य सीमाएँ
यह साफ नहीं है कि हमलावर बिनेंस के निकासी सिस्टम तक कैसे पहुँचे, और समझौता हुए लैपटॉप वाली थ्योरी केवल एक प्रारंभिक अनुमान है। विभिन्न स्रोतों में आंकड़े अलग-अलग हैं। यह सत्यापित नहीं है कि Terraform provider वाला तरीका सचमुच बिनेंस के खिलाफ इस्तेमाल हुआ, स्रोत इसे सामान्य रूप से गुट से जोड़ता है। यह भी नहीं पता कि कितने फंड वापस मिलेंगे, न ही यह कि निकासी कब पूरी तरह चालू होगी।
डिजिटल काम करने वालों के लिए क्या बदलता है
अगर आप इंफ्रास्ट्रक्चर बनाते या मैनेज करते हैं, तो आप जो घटक इंस्टॉल करते हैं उन्हें जाँचने योग्य कोड की तरह देखें, भले ही वे किसी जानी-पहचानी वर्कफ़्लो से आए हों। Terraform provider और डिपेंडेंसी का स्रोत जाँचते रहें। इंटरव्यू के दौरान कोड चलाने को कहने वाले recruiters से सावधान रहें। जिस कंपनी के अपने सर्वर हैं, उसके लिए अपडेट और लगातार मॉनिटरिंग, सिर्फ़ प्रवेश-द्वार की सुरक्षा से ज़्यादा मायने रखते हैं, जैसा Huntress के Ben Bernstein याद दिलाते हैं, जो मानने की सलाह देते हैं कि कोई न कोई एक दिन अंदर आ ही जाएगा। आखिर में, उन संदेशों पर ध्यान दें जो बिनेंस मामले का फायदा उठाकर फिशिंग करते हैं।
हमारी राय
सबसे परेशान करने वाली बात यह है कि एक ऐसी दिग्गज कंपनी, जिसकी सुरक्षा व्यवस्था बेहद उन्नत मानी जाती है, कई दिनों की तैयारी के बाद करीब 20 मिनट में हरा दी गई। रिफंड वाली विज्ञप्ति ग्राहकों को भरोसा तो देती है, लेकिन असली सवाल का जवाब नहीं देती कि कौन से नियंत्रण नाकाम रहे। जब तक बिनेंस इसे समझाता नहीं, पारदर्शिता का वादा अधूरा रहेगा। कंपनियों के लिए सबक क्रिप्टो के बारे में नहीं है। निशाने पर लोग और रोज़ के काम के टूल हैं, और अकेली तकनीकी सुरक्षा काफी नहीं है।
अक्सर पूछे जाने वाले सवाल
TraderTraitor कौन है?
यह उत्तर कोरिया से जुड़े हैकरों का एक गुट है, जो कम से कम 2020 से सक्रिय है। स्रोत के अनुसार इसे Jade Sleet और UNC4899 के नाम से भी जाना जाता है, और यह DMM Bitcoin, Bybit, KelpDAO और Bitget पर हुए हमलों से पहले ही जुड़ चुका है।
बिनेंस से कितनी चोरी हुई?
यह स्रोत पर निर्भर करता है। The Hacker News के हवाले से FBI 6.43 अरब डॉलर बताता है, जबकि The Verge 6.3 अरब और TechRadar 6.36 अरब डॉलर की बात करता है।
क्या फंड वापस मिले?
कुछ हद तक। Tether, Circle, Ripple, Arbitrum और Optimism ने 2.85 अरब डॉलर फ्रीज़ किए हैं। बिनेंस का दावा है कि उसने ग्राहकों के 90% फंड वापस दे दिए हैं।
क्या बिनेंस पर निकासी फिर से शुरू हो गई?
हाँ, लेकिन धीरे-धीरे। बिनेंस ने निकासी का पहला चरण 6 से 9 UTC के बीच फिर से खोला है, जबकि जमा (deposits) कभी बंद नहीं हुए।
जिनके पास क्रिप्टो नहीं है, क्या उन्हें कोई खतरा है?
Huntress के Ben Bernstein के अनुसार सीधा खतरा कम है। लेकिन इस मामले को चारा बनाकर की जाने वाली धोखाधड़ी संभव है, इसलिए अपने खाते की स्थिति केवल आधिकारिक ऐप या वेबसाइट से जाँचें।
FBI की पहचान के बाद किन बातों पर नज़र रखें
मामला कई मोर्चों पर खुला है, जाँच से लेकर रिफंड तक। अगले कुछ हफ्तों में इन संकेतों पर नज़र रखें।
- देखें कि बिनेंस हमलावरों के निकासी सिस्टम तक पहुँचने का तकनीकी ब्योरा प्रकाशित करता है या नहीं, साथ ही रिज़र्व के सबूत की नई जाँच भी।
- FBI द्वारा साझा किए गए वॉलेट पतों का इस्तेमाल करके देखें कि नए फंड फ्रीज़ या वापस होते हैं या नहीं।
- देखें कि अमेरिका, यूरोप और एशिया के अधिकारी प्लेटफ़ॉर्म के लिए अनिवार्य सुरक्षा मानक लागू करते हैं या नहीं, जैसा Nigel Green का अनुमान है।



